
ホーム > セキュリティ
Claude Codeのセキュリティ設定|店舗のCSVと顧客情報を扱う前の確認事項
Claude Codeには、ファイル編集やコマンド実行の前に確認を求める仕組みがあり、モードで動作が変わります。 permissions.denyなどで、読ませないファイルや実行させない操作を設定できます。 店舗のCSVはコピーで作業し、顧客の氏名・住所などの列は、Claude Codeに渡す前に削除します。
確認日:2026年10月24日。
Claude Codeのセキュリティは、操作の権限と送信したデータの扱いを分けて確認することが大切です。 導入手順は既存のClaude Codeの始め方記事で扱い、本記事は設定と店舗の決めごとに絞って解説します。
Claude Codeの権限の仕組み
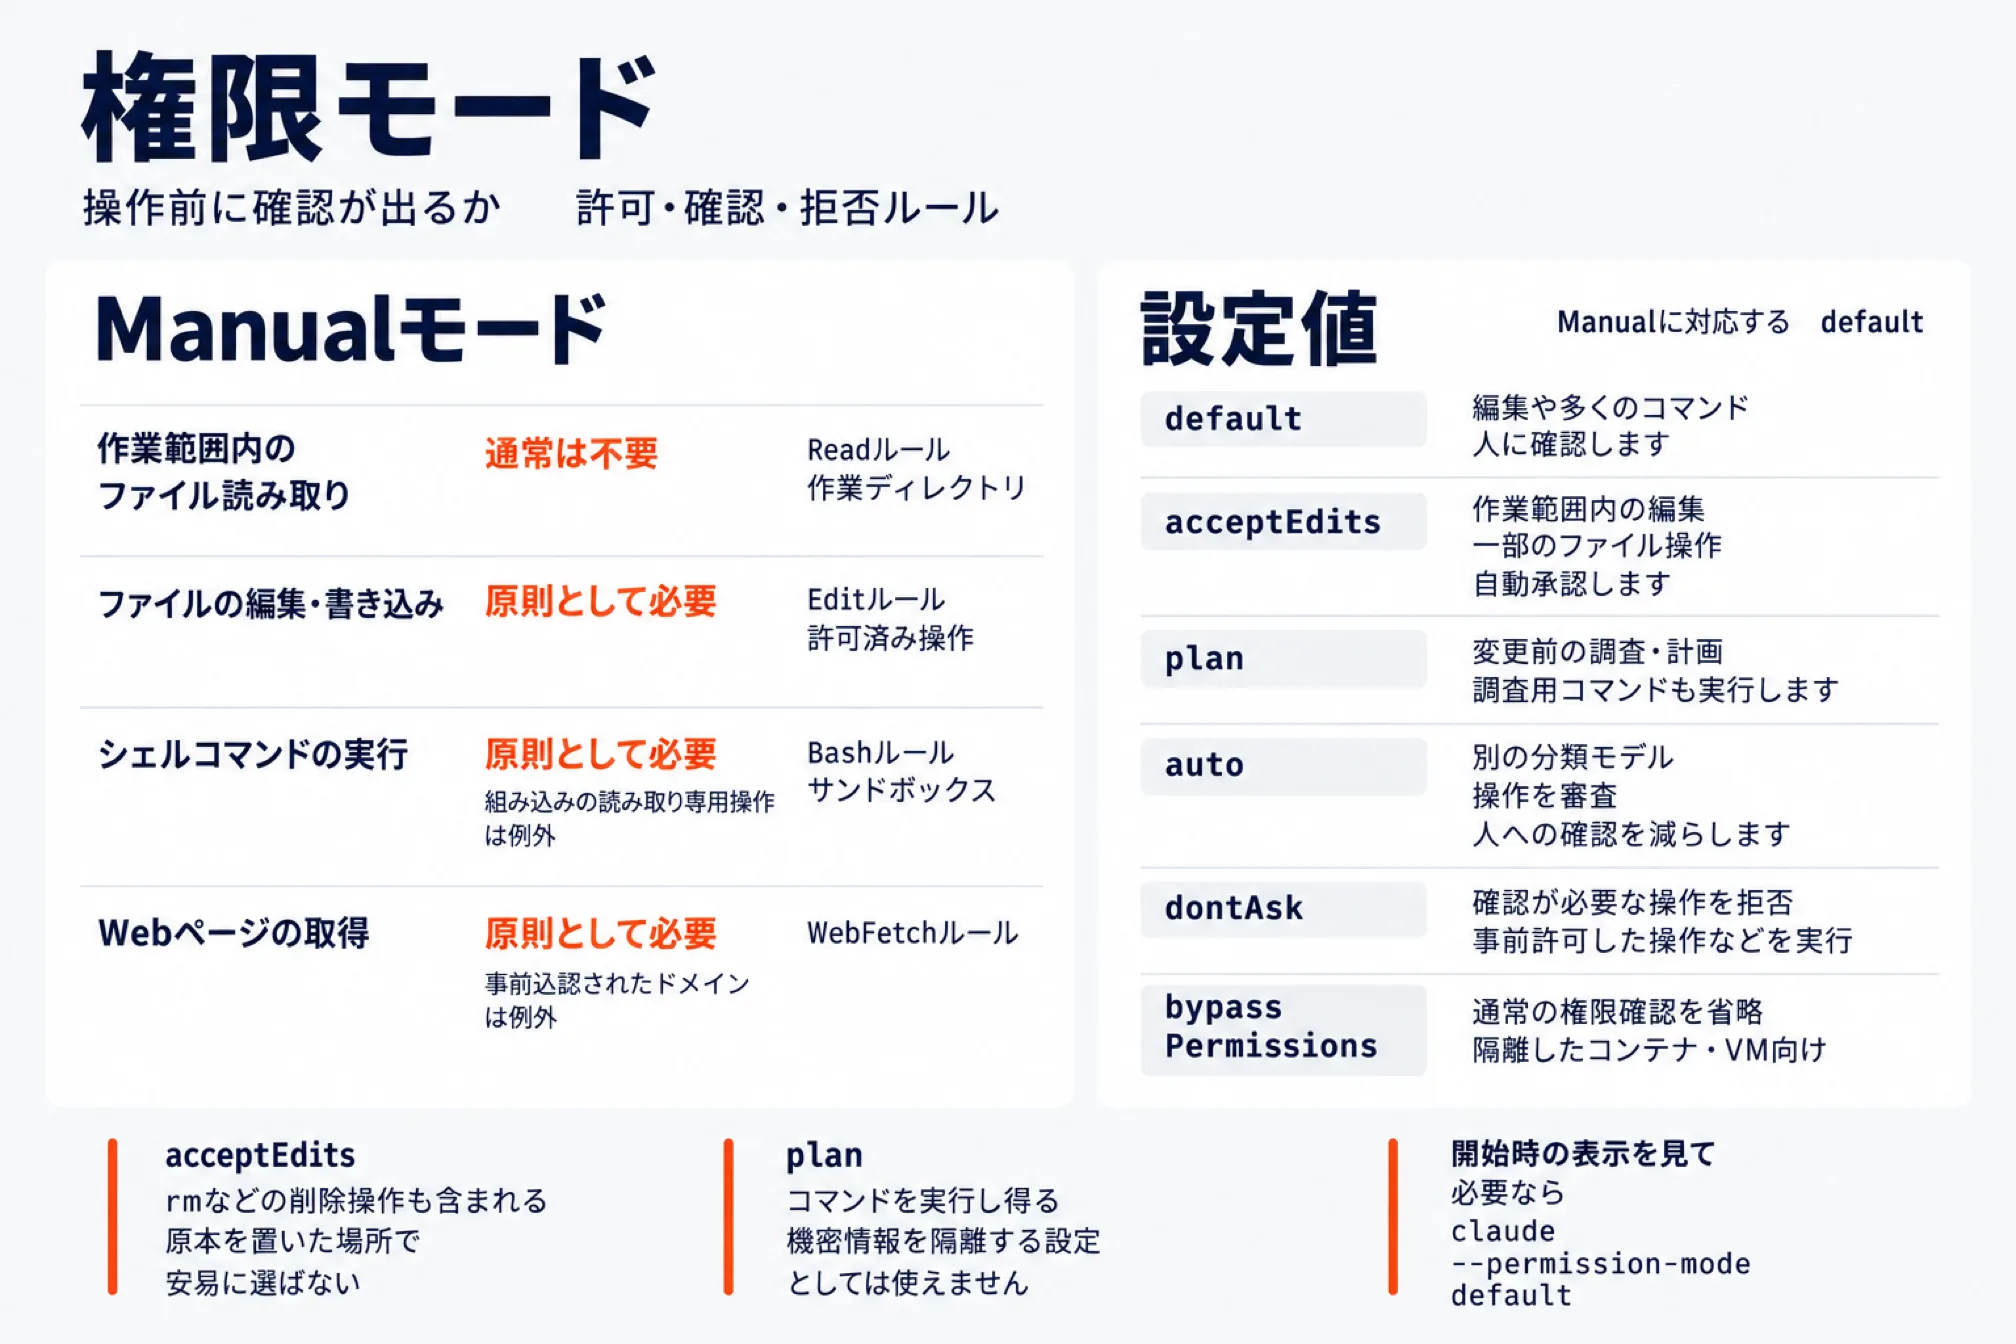
操作前に確認が出るかは、現在の権限モードと、あらかじめ設定した許可・確認・拒否ルールで変わります。
まず、人が承認するManualモードの基本動作を確認し、読み取りにも毎回確認が出るという誤解を防ぎます。
| 操作 | Manualでの確認 | 関係する設定・確認場所 |
|---|---|---|
| 作業範囲内のファイル読み取り | 通常は不要 | Readルール、作業ディレクトリ |
| ファイルの編集・書き込み | 原則として必要 | Editルール、許可済み操作 |
| シェルコマンドの実行 | 原則として必要。組み込みの読み取り専用操作は例外 | Bashルール、サンドボックス |
| Webページの取得 | 原則として必要。事前承認されたドメインは例外 | WebFetchルール |
権限モードには次の違いがあり、画面上のManualに対応する公式の設定値はdefaultです。
| 設定値 | 主な動作 |
|---|---|
default | 編集や多くのコマンドについて人に確認します |
acceptEdits | 作業範囲内の編集と一部のファイル操作を自動承認します |
plan | 変更前の調査・計画に使います。調査用コマンドも実行します |
auto | 別の分類モデルが操作を審査し、人への確認を減らします |
dontAsk | 通常なら確認が必要な操作を拒否し、事前許可した操作などを実行します |
bypassPermissions | 通常の権限確認を省略します。公式は隔離したコンテナ・VM向けとしています |
acceptEditsには、rmなどの削除操作も含まれるため、原本を置いた場所で安易に選ばないようにします。
現行資料では、v2.1.283以降の対話型ターミナルとVS Codeは、組み込みの開始モードがautoです。 利用画面や組織設定による違いもあるため、開始時の表示を見て、必要ならclaude --permission-mode defaultを指定します。 planもコマンドを実行し得るため、機密情報を隔離する設定としては使えません。公式の権限モード
Claude Codeのsettings.jsonと拒否ルール
読ませないファイルはpermissions.denyで指定し、設定を置く場所と適用範囲を合わせて確認します。
| 設定の場所 | 適用範囲 |
|---|---|
~/.claude/settings.json | 利用者の各プロジェクト |
.claude/settings.json | 対象プロジェクトの共有設定 |
.claude/settings.local.json | 対象プロジェクトの自分用設定 |
managed-settings.jsonなど | 組織が管理するポリシー |
設定には優先順位やリストの結合があるため、ファイルに書いた内容だけで適用済みとは判断しません。
| 公式の設定名 | 値の例 | 意味 |
|---|---|---|
permissions.defaultMode | "default" | Manualを開始モードにします |
permissions.allow | ["Bash(git status)"] | 一致する操作を事前許可します |
permissions.ask | ["Bash"] | Bash全体を確認対象にします |
permissions.deny | ["Read(/.env)", "Read(/.env.*)", "Read(/private-data/)", "Edit(/private-data/)"] | 指定ファイルの読み取り・編集を拒否します |
private-dataは説明用のフォルダ名であり、実際の保存場所に合わせて拒否対象を指定する必要があります。 Read・Editの先頭の/は設定元からの相対指定で、OSの絶対パスは//、ホームからは~/です。
ルールはdeny、ask、allowの順に評価され、広い拒否を狭い許可で解除することはできません。 .claudeignoreには読み取りを防ぐ効果がなく、CLAUDE.mdへの注意書きもアクセス権を変更しません。 また、Pythonなどが間接的にファイルを開く経路まで、同じ拒否ルールで完全に制限できるわけではありません。公式の権限設定
Claude Codeのサンドボックスと実行確認
シェルからのアクセスはサンドボックスでも制限し、人への実行確認を省略する設定を併せて点検します。
組み込みサンドボックスは初期状態では無効で、macOS・Linux・WSL2に対応し、ネイティブWindowsでは動きません。
| 設定・操作 | 確認する内容 |
|---|---|
/sandbox、sandbox.enabledをtrue | シェルと子プロセスの隔離を有効にします |
sandbox.filesystem.denyRead | シェルから読ませないパスを指定します |
sandbox.filesystem.denyWrite | 書き込ませないパスを指定します |
sandbox.network.allowedDomains | 接続を許可するドメインを指定します |
sandbox.autoAllowBashIfSandboxedをfalse | サンドボックス内のコマンドを自動承認する動作を止めます |
sandbox.allowUnsandboxedCommandsをfalse | サンドボックス外での再試行を無効にします |
Bashの都度確認を方針にするなら、Manual、permissions.askの["Bash"]、自動承認の無効化を組み合わせます。
有効にしただけでは秘密ファイルの読み取りを全面禁止できず、必要な拒否対象を追加して確認します。 組み込みのRead・Edit、外部接続のMCP、hooksは、このシェル用サンドボックスの対象外です。公式のサンドボックス設定
Claude Codeの学習利用とプランの違い
学習利用は契約区分と設定で異なり、有料のPro・Maxでも、自動的に学習対象外になるわけではありません。
| 利用区分 | 通常のモデル学習 | Claude Code資料の保存条件 |
|---|---|---|
| 個人向けFree・Pro・Maxでモデル改善を許可しない | 通常のモデル学習に使わない設定です | 通常30日 |
| 個人向けFree・Pro・Maxでモデル改善を許可する | 会話・コーディングセッションが対象になります | 学習用に非識別化した形式で最大5年 |
| 商用のTeam・Enterprise | 原則として入力・出力を使いません | 標準30日 |
| Anthropic API | 商用の基本方針が適用されます | 原則30日以内に削除。契約・機能などの例外があります |
この表はデータ方針の区分であり、各プランでClaude Codeが使えるかを示す一覧ではありません。 商用でも明示的なデータ提供やフィードバックには例外があるため、通常利用と分けて確認する必要があります。 判断の基準は業務で使っているかではなく、実際に認証しているアカウントと契約です。公式のデータ利用方針
Claude Codeの保存期間とローカル履歴
標準30日という説明を、製品上の会話やPC内の履歴まで、一律に消える意味へ広げてはいけません。
| 保存対象 | 公式に示された条件 |
|---|---|
| 保存・再開する製品上の会話 | 製品体験の提供のため保持し、削除後は通常30日以内にバックエンドから削除します |
/feedback、同じ経路の/bug・/share | 共有した会話記録を5年保存します |
| セッション品質の評価のみ | 評価自体では会話記録・入出力を収集しません |
| 評価後の別画面で会話記録の共有に同意 | 最大6か月保存し、この調査共有はモデル学習に使いません |
PCの~/.claude/projects/ | 会話記録を平文で保存し、通常は30日です |
PCの会話記録はcleanupPeriodDaysで調整できますが、Desktop・Coworkの記録には既定で期間制限の例外があります。 history.jsonlの入力履歴も別にあり、端末のバックアップや共有PCからの閲覧範囲まで確認します。公式のローカル保存説明
利用規約違反と判定された場合は、入出力が最大2年、安全性の分類スコアが最大7年残る場合もあります。 法令対応などの例外もあるため、保存条件を確認せず、顧客情報を含む不具合報告を送らないようにします。公式の保存条件
Enterprise向けZDRは適格な組織への別途有効化が必要で、標準契約に自動では付帯しません。 対象モデルのCovered Modelsは原則30日保存などの別条件があり、外部MCPにもZDRが一律に及ぶわけではありません。公式のZDR説明
店舗のCSVから顧客情報を削除する手順
注文CSVは原本から分けたコピーを用意し、集計に不要な個人情報を人の管理下で消してから渡します。
- 原本を管理された場所に保管し、AIの作業場所とは切り離したコピーを作ります。
- 注文者と送付先の氏名・住所・電話番号・メールアドレスを、読み込み前に削除します。
- 顧客ID・会員番号・注文番号は、別の台帳と照合して本人を識別できないか確認します。
- 備考・問い合わせなどの自由記入欄、ファイル名、添付資料、別シートも点検します。
- 商品・期間・数量・金額など必要な項目だけ残し、保存したファイルを開き直して確認します。
列の非表示だけでは内容が残り、原本を渡してAIに削除させる方法では、先に情報を読ませることになります。 ローカル版もモデルとの通信でデータを送るため、PC上の処理という理由だけで端末内に閉じるとは判断できません。
個人情報保護委員会は、利用目的に必要な範囲か、入力した個人データが機械学習に使われないか等の確認を求めています。 学習対象外でも入力が自由になるわけではなく、利用目的や送信する情報の範囲を確認する必要があります。個人情報保護委員会の注意喚起
氏名などを消しただけで、法律上の匿名加工情報になるわけではなく、識別や照合につながる情報の加工も必要です。匿名加工情報の説明
プロンプトインジェクションとMCPの注意点
外部ページや受け取ったファイルに紛れた指示を、店舗が出した操作指示として扱わないことが基本です。
IPAは、検索結果やメールなどに埋め込まれた指示でAIの挙動を変える、間接プロンプトインジェクションを説明しています。 商品資料やCSV内の文章も参照情報として扱い、そこに書かれた内容だけを根拠に追加操作を承認しないようにします。IPAの解説書
- 当初の目的にないファイル参照や外部送信が現れたら、処理を止めて必要性を確かめます。
- MCPは提供元、接続先の権限、更新・送信機能、データ保存条件を接続前に確認します。
- 接続を許可することとツール実行の許可を分け、不要な更新権限を接続先でも外します。
AnthropicはすべてのMCPを監査・管理するわけではなく、製品側の対策も完全な防御を保証していません。公式のセキュリティ説明
顧客情報を扱う前に決めること
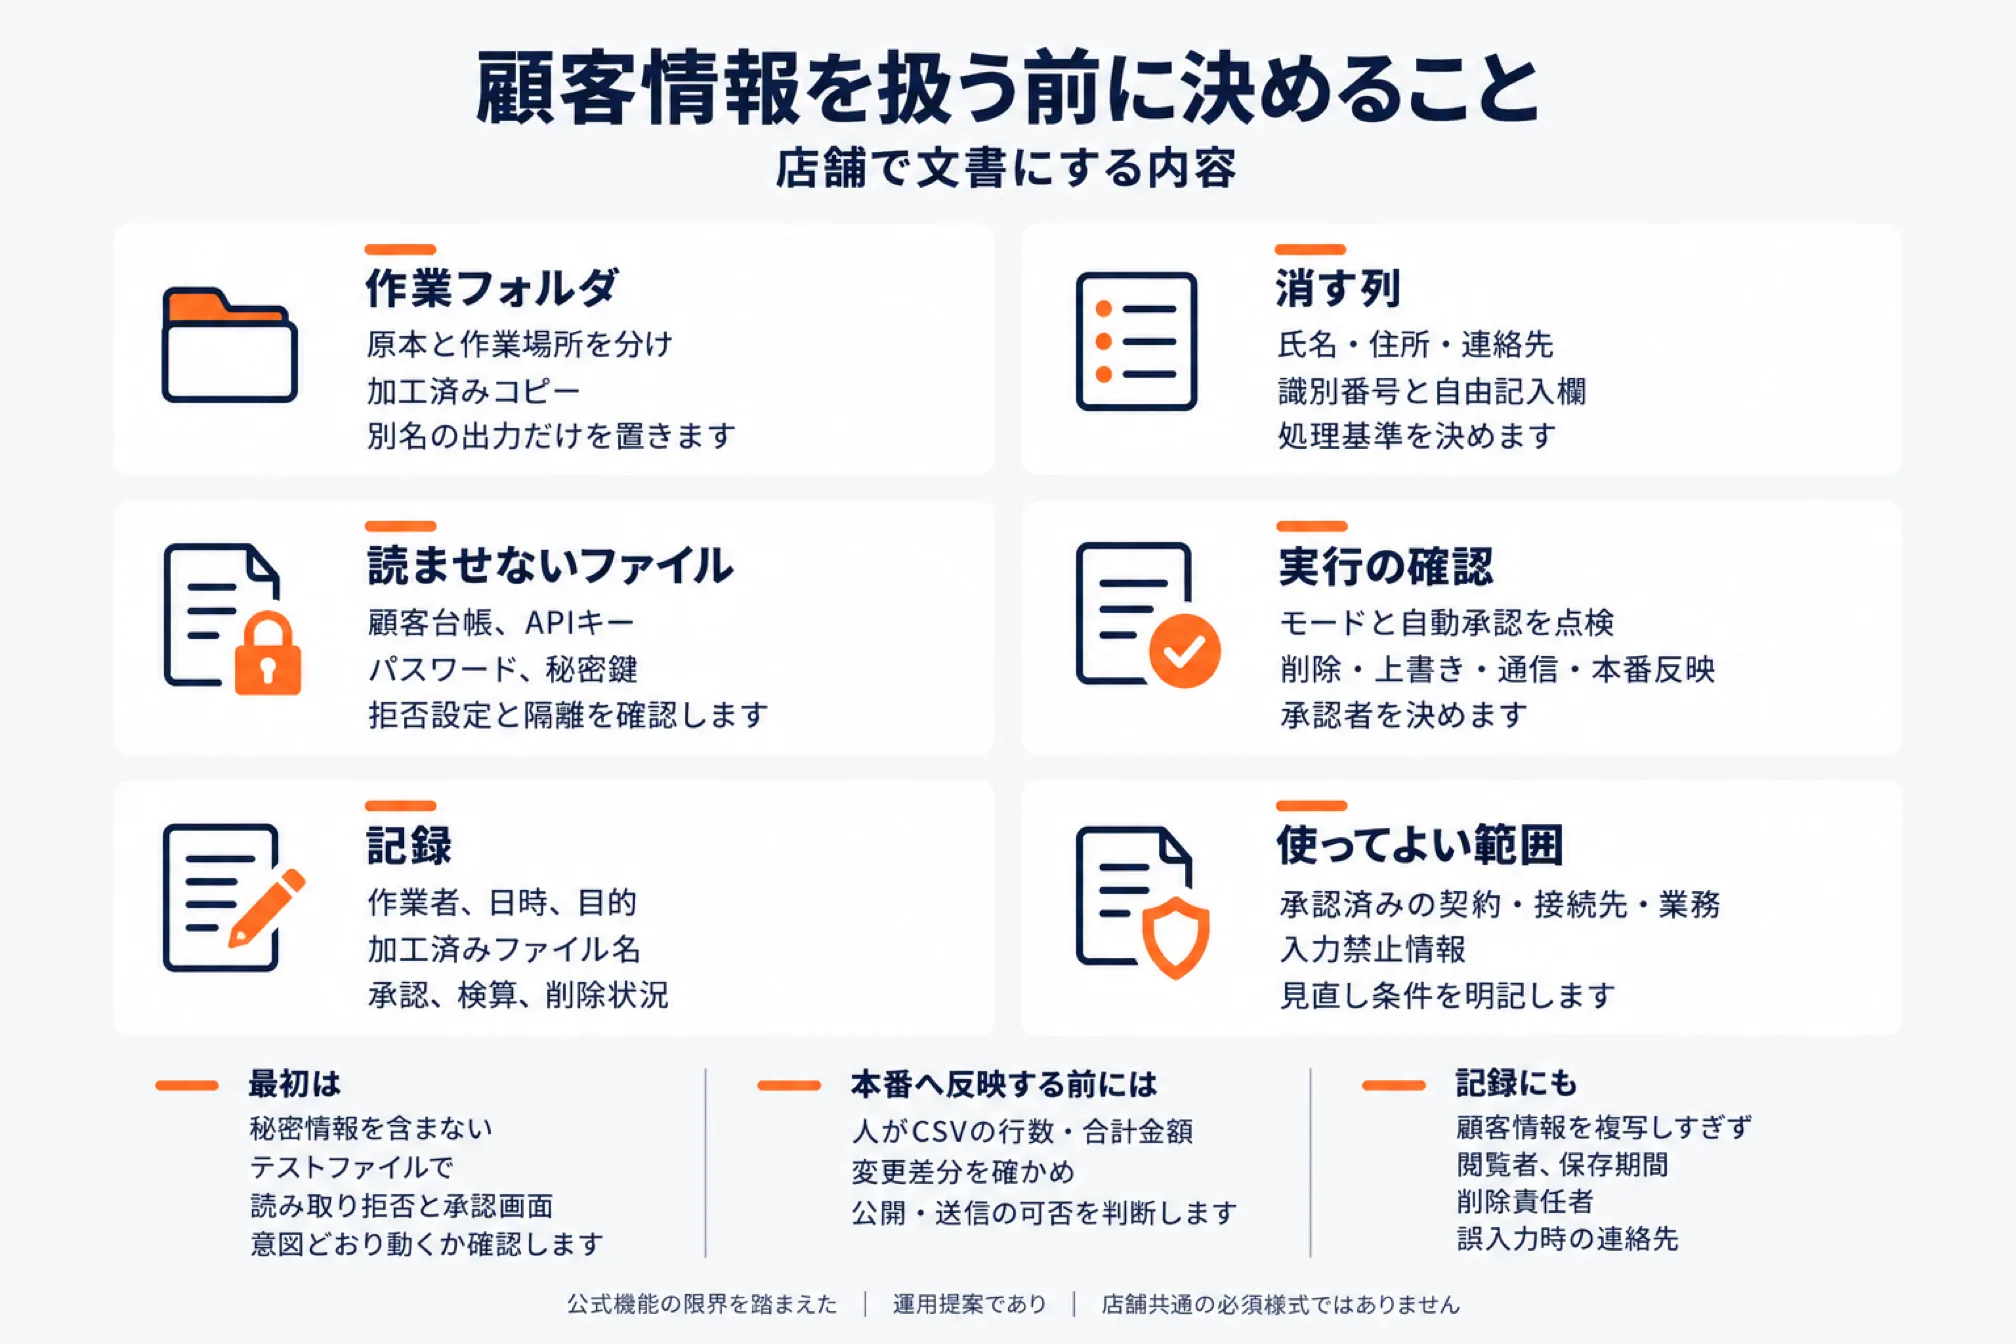
店舗では、渡す情報、操作範囲、承認者、記録方法を文書にし、担当者によって判断が変わる状態を減らします。
以下は公式機能の限界を踏まえた運用提案であり、公的機関が定めた店舗共通の必須様式ではありません。
| 決める項目 | 店舗で文書にする内容 |
|---|---|
| 作業フォルダ | 原本と作業場所を分け、加工済みコピーと別名の出力だけを置きます |
| 消す列 | 氏名・住所・連絡先に加え、識別番号と自由記入欄の処理基準を決めます |
| 読ませないファイル | 顧客台帳、APIキー、パスワード、秘密鍵を対象にし、拒否設定と隔離を確認します |
| 実行の確認 | モードと自動承認を点検し、削除・上書き・通信・本番反映の承認者を決めます |
| 記録 | 作業者、日時、目的、加工済みファイル名、承認、検算、削除状況を残します |
| 使ってよい範囲 | 承認済みの契約・接続先・業務を定め、入力禁止情報と見直し条件を明記します |
最初は秘密情報を含まないテストファイルで、読み取り拒否と承認画面が意図どおり動くか確認します。 本番へ反映する前には、人がCSVの行数・合計金額や変更差分を確かめ、公開・送信の可否を判断します。 記録にも顧客情報を複写しすぎず、閲覧者、保存期間、削除責任者、誤入力時の連絡先を決めておきます。
/security-reviewの使い方
Claude Codeには、作業中の変更にセキュリティ上の問題がないかを点検する/security-reviewコマンドがあります。 公式の説明では、現在のブランチとoriginの既定ブランチとの差分を調べ、インジェクション、認証の不備、データの露出などを指摘します。 使い方は、対象のプロジェクトでClaude Codeを開き、/security-reviewと入力します。Gitのoriginリモートが必要です。 よくある脆弱性の型を見る点検のため見落としもあり、公式も人によるコードレビューの代わりではなく補助と位置づけています。
GitHubのプルリクエストで自動点検する
GitHubを使う場合は、Anthropicが公開するGitHub Actions(anthropics/claude-code-security-review)で、プルリクエストごとに点検を自動実行できます。 設定には、リポジトリのシークレットに登録したAPIキーと、プルリクエストへコメントを書く権限が必要です。 公式のREADMEは、このActionはプロンプトインジェクションへの対策が十分ではないとして、信頼できるプルリクエストだけに使うよう求めています。 外部の人が出したプルリクエストは、管理者が中身を確認してから実行する設定にします。
株式会社ラクダは、EC事業者のAI顧問としても活動しています。AIを業務に取り入れるときの決めごとや運用の見直しは、お問い合わせからご相談いただけます。
株式会社ラクダ|お問い合わせ
よくある質問(FAQ)
Claude Codeの安全性は、権限設定だけでなく、利用契約、渡すデータ、履歴の管理を合わせて判断します。
ファイルを読むたびに確認が出ますか
Manualでも、作業範囲内のファイル読み取りは通常確認されないため、秘密ファイルの拒否設定が必要です。
ProやMaxなら学習には使われませんか
Pro・Maxは個人向けの方針が適用され、モデル改善を許可するとClaude Codeのデータも対象になります。
planモードならコマンドは動きませんか
planでも調査用コマンドを実行するため、コマンドの停止や顧客情報の隔離を保証する設定にはなりません。
氏名と住所を消せば注文CSVを渡せますか
電話・メール・識別番号・自由記入欄も点検し、目的に必要な項目だけに絞ったうえで契約条件を確認します。
サンドボックスを有効にすればMCPも制限されますか
MCPは組み込みのシェル用サンドボックスの対象外なので、接続先の権限とツール実行ルールを別に管理します。
次に読むならこちら
店舗の「次の一手」を一緒に進めるなら
AI社員アプリ・運営代行・ECコンサルまで、現場を知るチームがワンストップで伴走します。

西尾 勝太株式会社ラクダ 代表
楽天SOY 2年連続受賞 / 楽天NATIONSリーダー店舗 / 楽天NATIONS AIエバンジェリスト
楽天市場の月商を5年で200万円→2億円に伸ばした現場の実践者。売れるECの方程式にAIを重ね、EC事業者の「次の一手」に伴走しています。
西尾勝太のブログを読む