
ホーム > セキュリティ
不正アクセスとは?中小企業のサイト・会社アカウントで起きる形と、気づき方・起きた後の順番
不正アクセスは、他人のIDとパスワードを使うなどして、権限のないコンピューターへネットワーク経由で入り、利用制限を免れる行為です。 中小企業では、会社のメール・ネットショップの管理画面・SNSのアカウント乗っ取りと、サイトの脆弱性の悪用を押さえます。 起きたら「止める→記録を残す→相談・届け出→報告→お知らせ」の順を基本に、被害拡大の防止と必要な連絡を進めます。
不正アクセスとは
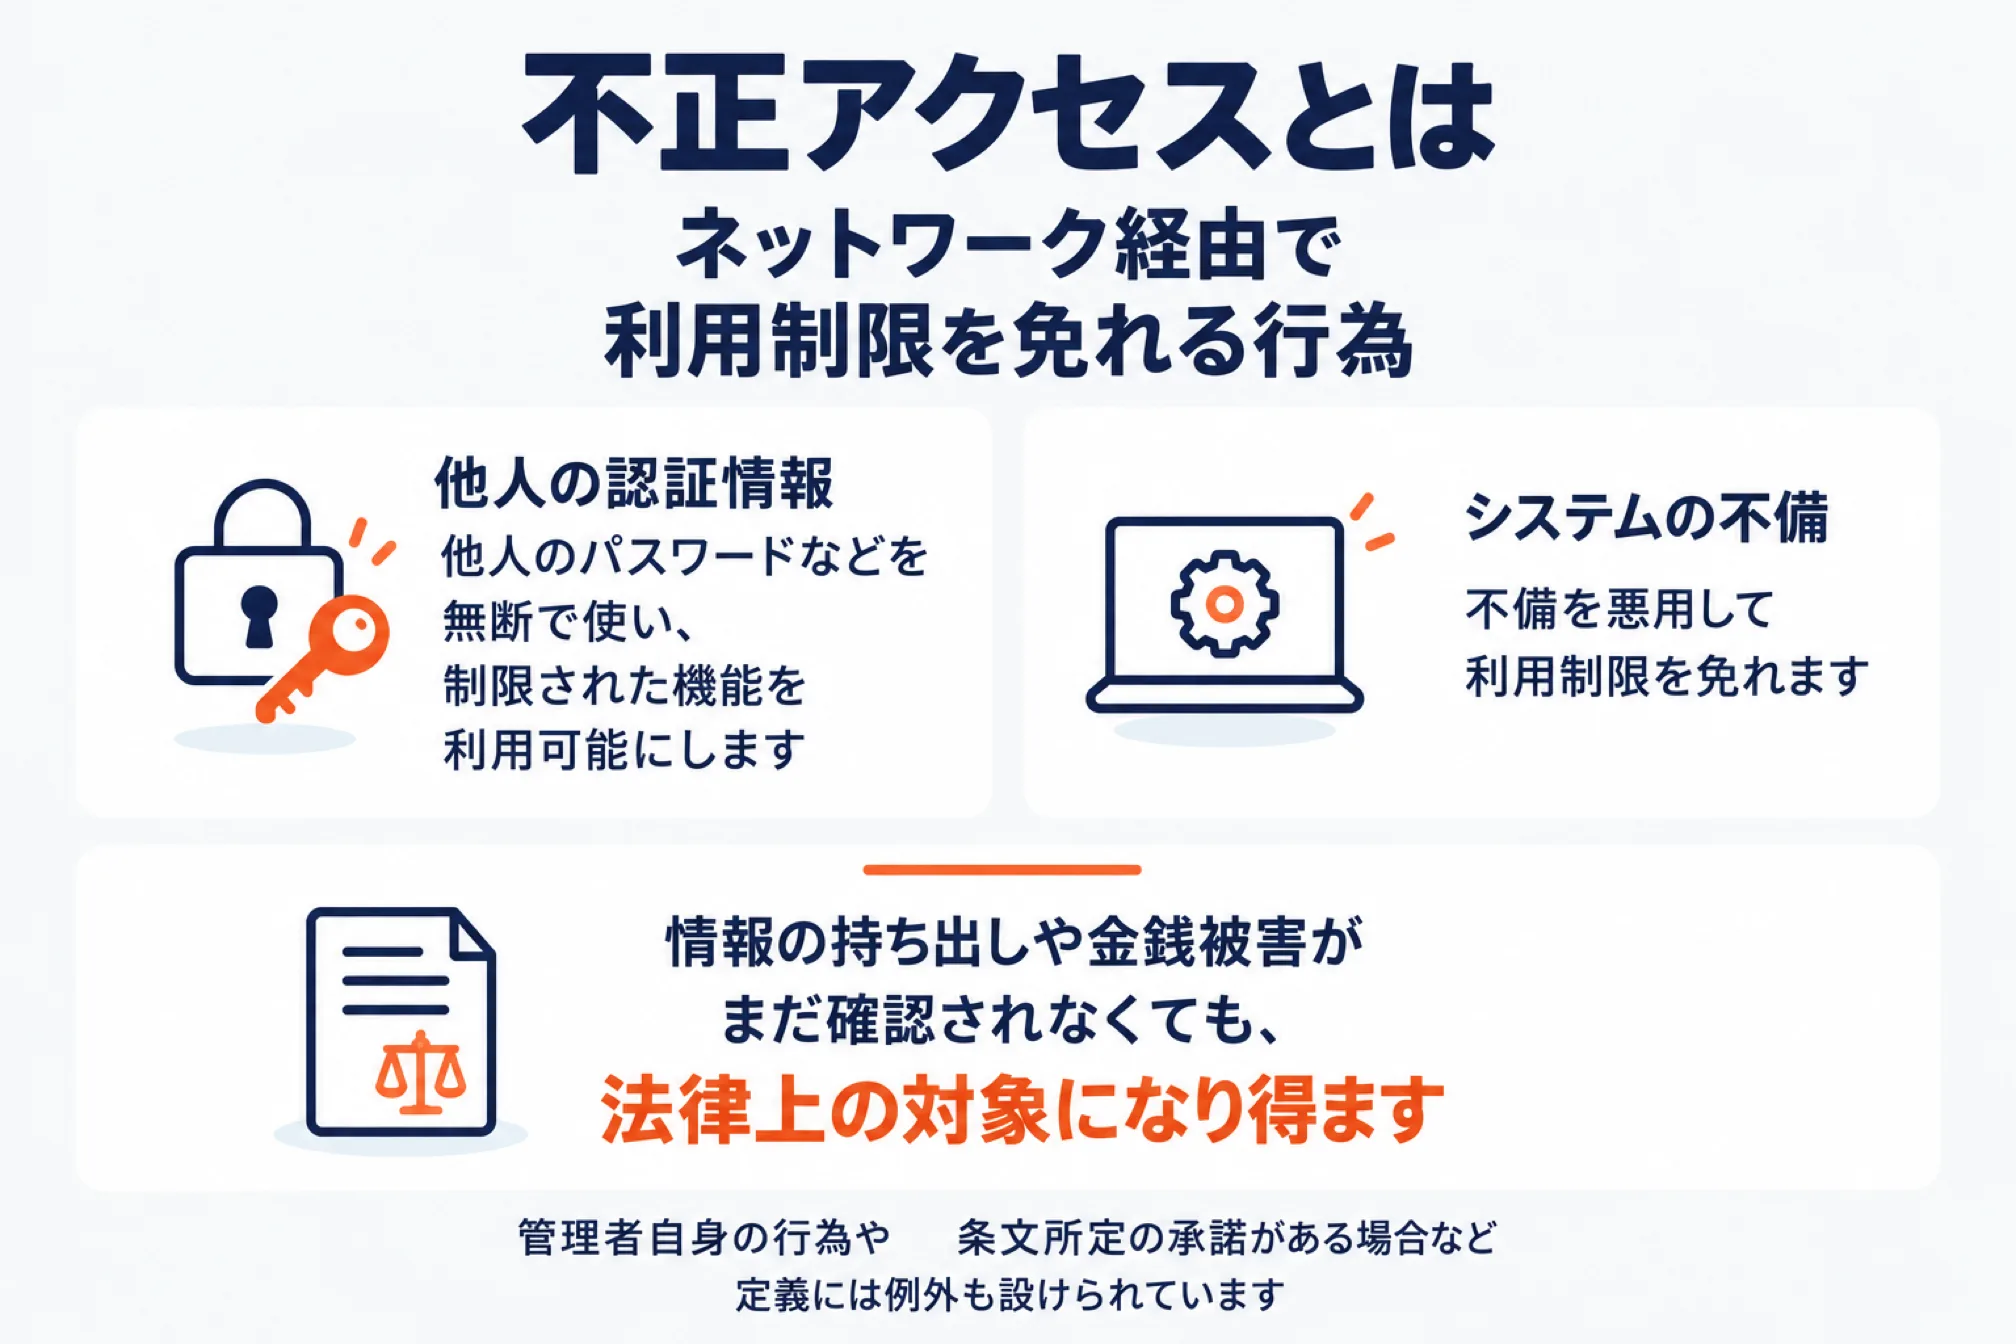
不正アクセスとは、他人の認証情報やシステムの不備を悪用し、ネットワーク経由で利用制限を免れる行為です。 不正アクセス禁止法では、認証などで制限された機能を、権限なく利用できる状態にする行為を定めています。 そのため、情報の持ち出しや金銭被害がまだ確認されなくても、法律上の対象になり得ます。
正式な法律名は「不正アクセス行為の禁止等に関する法律」で、定義は第2条第4項にあります。 条文の「識別符号」はパスワードなどを指し、「アクセス制御機能」は利用者を確かめて制限を解除する仕組みです。
不正アクセス禁止法で禁止される行為
| 禁止される行為 | 内容と主な条件 | 根拠条文 |
|---|---|---|
| 他人の認証情報による不正アクセス | 他人のパスワードなどを無断で使い、制限された機能を利用可能にします | 第2条第4項第1号・第3条 |
| システムの不備を突く不正アクセス | 不備を悪用して利用制限を免れます。別のコンピューターが制限を管理する構成も含みます | 第2条第4項第2号・第3号、第3条 |
| 認証情報の不正取得 | 不正アクセスに使う目的で、他人の認証情報を取得します | 第4条 |
| 認証情報の提供 | 正当な理由なく、管理者・利用権者以外へ他人の認証情報を提供します | 第5条 |
| 認証情報の不正保管 | 不正アクセスに使う目的で、不正に取得された他人の認証情報を保管します | 第6条 |
| 認証情報の入力の不正要求 | 管理者になりすますなどして、入力を求めるサイトを公開したりメールを送ったりします | 第7条 |
管理者自身の行為や条文所定の承諾がある場合など、定義には例外も設けられています。 また、端末のキーボードを直接操作する行為は、この法律の不正アクセス行為とは区別されます。 ただし、この法律の定義に当たらないことが、その行為全体の適法性を意味するわけではありません。
警察庁の解説PDFには刑名の旧表記「懲役」が残りますが、現行法の表記は「拘禁刑」です。 罰則などの判断では、古い解説だけに依存せず、e-Govの現行条文と照合します。
発生状況(公的な統計)
2026年10月27日時点で確認できる最新の年次資料では、2025年の不正アクセス認知件数は7,190件です。
国家公安委員会・総務大臣・経済産業大臣が、2026年3月12日に共同で公表した数字です。 対象期間は2025年1月1日から12月31日で、警察庁の掲載資料には過去5年の推移があります。
| 対象年 | 不正アクセス行為の認知件数 | 集計の範囲 |
|---|---|---|
| 2021年(令和3年) | 1,516件 | 全国の警察が確認した不正アクセス行為 |
| 2022年(令和4年) | 2,200件 | 同上 |
| 2023年(令和5年) | 6,312件 | 同上 |
| 2024年(令和6年) | 5,358件 | 同上 |
| 2025年(令和7年) | 7,190件 | 同上 |
認知件数は、届出などを受けて警察が確認し、犯罪の構成要件に該当するとした行為の数です。 企業数や被害人数、攻撃を試みた回数ではなく、中小企業・EC事業者に限定した集計でもありません。 2025年は前年より1,832件、約34.2%増えていますが、自社の被害確率を表す数字にはできません。
| 不正アクセス後に行われた行為 | 2024年の件数/認知件数全体 | 2025年の件数/認知件数全体 |
|---|---|---|
| インターネットバンキングでの不正送金等 | 4,342件/5,358件 | 4,747件/7,190件 |
| 証券会社のインターネット取引サービスでの不正取引等 | 2件/5,358件 | 1,484件/7,190件 |
| インターネットショッピングでの不正購入 | 180件/5,358件 | 228件/7,190件 |
この表の母数は各年の認知件数全体であり、各サービスの利用者数や取引件数ではありません。 また、検挙事件で認証情報をフィッシングサイトから入手したものは、2024年41件、2025年77件です。 こちらは検挙された識別符号窃用型の事件の内訳なので、認知件数全体と混ぜて読みません。 出典は警察庁掲載の共同公表資料です。
IPAの情報セキュリティ10大脅威との関係
IPAの「情報セキュリティ10大脅威2026」では、組織向けの次の項目が不正アクセスと関係します。
| 組織向け順位 | 脅威名 | 自社で意識する接点 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 侵入後の情報窃取や業務停止 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 委託先などを経由する被害 |
| 4位 | システムの脆弱性を悪用した攻撃 | ソフトや機器の弱点からの侵入 |
| 5位 | 機密情報を狙った標的型攻撃 | 特定企業の情報を狙う侵入 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 遠隔接続環境や認証情報の悪用 |
| 10位 | ビジネスメール詐欺 | メールの盗み見や乗っ取りの悪用 |
この順位は被害件数の順位ではなく、前年の事案などを基に選ばれた脅威の一覧です。 各項目のすべてが不正アクセス禁止法違反に当たるという意味でもありません。 たとえばビジネスメール詐欺には、アカウントを乗っ取らず、なりすましメールだけでだます形もあります。 出典はIPAの2026年版公式一覧です。
中小企業で起きる形
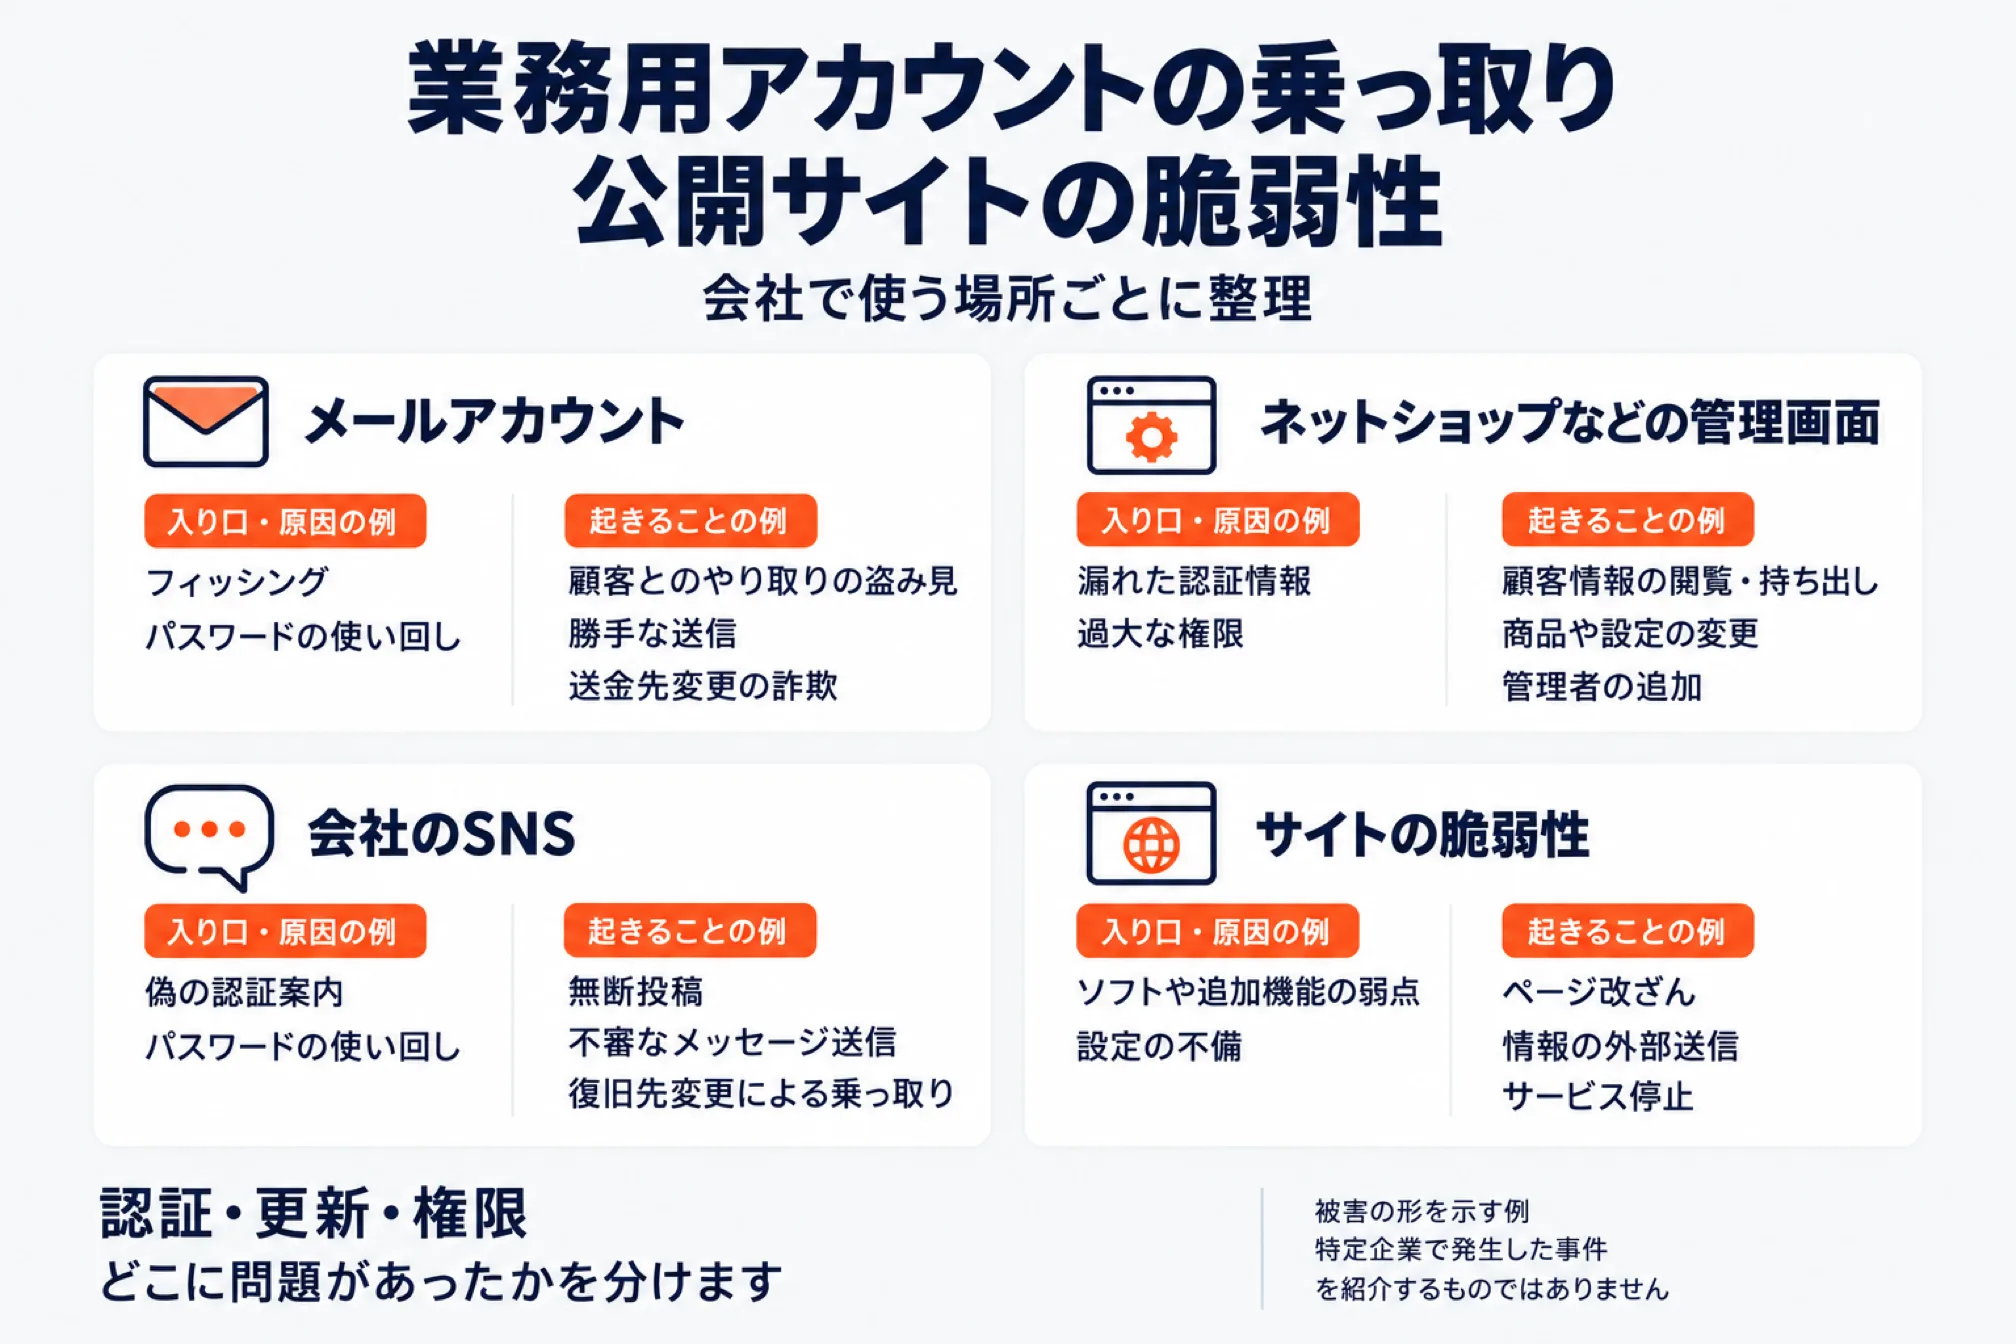
中小企業が把握したいのは、業務用アカウントの乗っ取りと、公開サイトの脆弱性を悪用する形です。
ここでは公的資料で示された手口と影響を、会社で使う場所ごとに整理しています。 表の事例は被害の形を示す例であり、特定企業で発生した事件を紹介するものではありません。
| 起きる場所 | 入り口・原因の例 | 起きることの例 |
|---|---|---|
| メールアカウント | フィッシング、パスワードの使い回し | 顧客とのやり取りの盗み見、勝手な送信、自動転送、送金先変更の詐欺 |
| ネットショップなどの管理画面 | 漏れた認証情報、過大な権限、認証の弱さ | 顧客情報の閲覧・持ち出し、商品や設定の変更、管理者の追加 |
| 会社のSNS | 偽の認証案内、パスワードの使い回し | 無断投稿、不審なメッセージ送信、復旧先変更による乗っ取り |
| サイトの脆弱性 | ソフトや追加機能の弱点、設定の不備 | ページ改ざん、情報の外部送信、不審なページの設置、サービス停止 |
フィッシングとは、実在する企業などを装い、偽の案内で認証情報などをだまし取る手口です。 パスワードリスト攻撃は、別の場所で漏れた認証情報を、使い回しているアカウントで悪用する手口です。 脆弱性の悪用では、ソフトや設定にある安全上の弱点が、侵入や情報漏えいにつながります。
推測されにくいパスワードでも、ほかのサービスと同じものが漏れれば悪用されるおそれがあります。 一方、脆弱性が原因の侵入では、担当者のパスワードを変えるだけでは原因を取り除けません。 原因を「担当者が不注意だった」で終わらせず、認証・更新・権限のどこに問題があったかを分けます。
会社のメールは、ほかのサービスのパスワード再設定にも使われるため、被害の広がりを確認します。 管理画面の被害であれば、顧客情報だけでなく、登録された管理者や設定の変更も調査対象です。 保守を委託している場合も、どの範囲を誰が調べるか、連絡を受けた段階で決めておきます。
不正アクセスされたか調べる方法
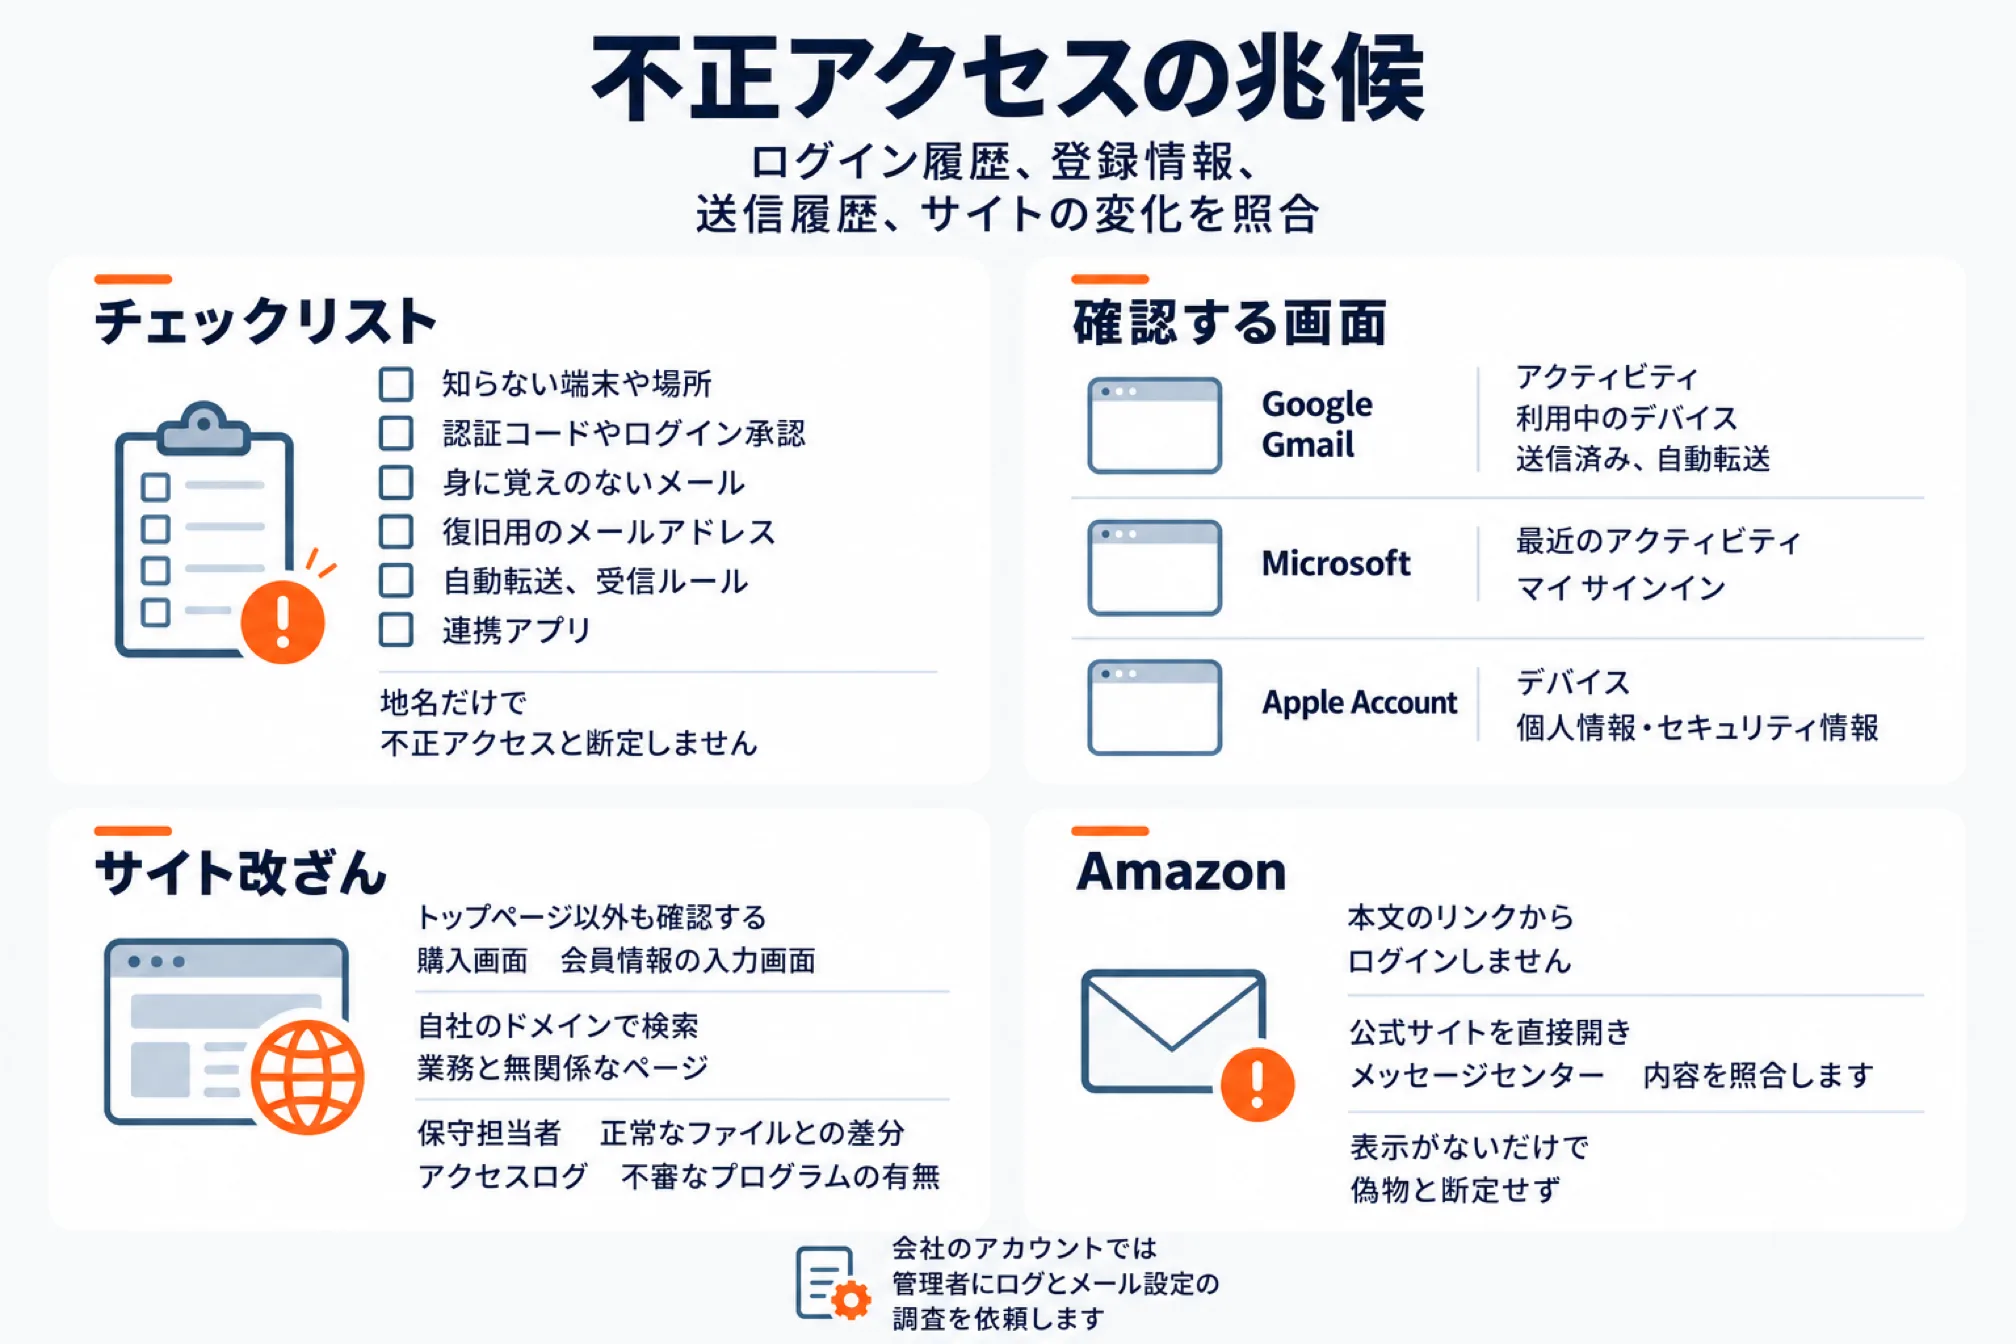
ログイン履歴、登録情報、送信履歴、サイトの変化を照合すると、不正アクセスの兆候を確認できます。
不正アクセスの兆候を確かめるチェックリスト
- [ ] 知らない端末や場所からのログイン通知が届いていないか確認します。
- [ ] 操作していない時間に、認証コードやログイン承認の要求が届いていないか確認します。
- [ ] 送信済み・削除済みに、身に覚えのないメールやメッセージがないか確認します。
- [ ] 復旧用のメールアドレス、電話番号、認証方法が変わっていないか確認します。
- [ ] メールの自動転送、受信ルール、連携アプリに、知らない設定がないか確認します。
- [ ] サイトの文章、購入画面、移動先、検索結果に、不審な変化がないか確認します。
- [ ] 顧客や取引先から、不審なメールや表示について連絡が来ていないか確認します。
ログイン場所の表示は通信経路などでずれるため、地名だけで不正アクセスと断定しません。 日時、端末、利用アプリ、ログインの成功・失敗を合わせ、社内担当者の操作と照合します。 ログイン失敗は侵入成功の証拠ではありませんが、成功履歴や設定変更がないかを続けて確認します。
Google・Microsoft・Appleで確認する画面
| サービス | 公式に案内されている画面名・確認先 | 確かめる内容 |
|---|---|---|
| アカウントの設定にある、セキュリティ関連のアクティビティと利用中のデバイス | 身に覚えのない操作と端末、復旧先や認証方法の変更 | |
| Gmail | 送信済み、自動転送、フィルタ、メールへのアクセス権 | 無断送信、外部への転送、不審な振り分けや権限 |
| Microsoftの個人用アカウント | 「最近のアクティビティ」 | 過去30日以内の日時・場所など。ただし、すべての操作は表示されません |
| Microsoftの職場・学校アカウント | 「マイ サインイン」の「最近のアクティビティ」 | 成功・失敗、日時、端末、アプリなどの詳細 |
| Apple Account | アカウント管理画面の「デバイス」と個人情報・セキュリティ情報 | 知らないデバイスや、覚えのない登録情報 |
画面の確認先は、Google公式ヘルプ、Microsoft公式案内、Apple公式案内を基にしています。 会社のアカウントでは利用者だけで判断せず、管理者にログとメール設定の調査を依頼します。 公式の管理者向け手順には、対象ユーザーの停止や、既存の接続・連携権限の取り消しも含まれます。
サイト改ざんはトップページ以外も確認する
トップページの表示が正常でも、購入画面や会員情報の入力画面が改ざんされている可能性があります。 警察庁が紹介しているように、自社のドメインで検索して、業務と無関係なページが表示されていないかを確認します。 保守担当者には、正常なファイルとの差分、アクセスログ、不審なプログラムの有無を確認してもらいます。 見た目や利用者向け履歴だけで、情報が持ち出されていないことまで証明するのは困難です。
Amazonの「不正アクセスの疑い」メールは公式画面で照合する
「不正アクセスの疑い」と知らせるメール自体がフィッシングの場合もあるため、本文のリンクからログインしません。 Amazonの公式サイトを直接開き、「アカウントサービス」の「メッセージセンター」で内容を照合します。 公式アプリではアカウントのメニューからメッセージを確認できますが、一部のメールは表示対象外です。 表示がないだけで偽物と断定せず、公式サイトやアプリから問い合わせ、送信元名やロゴだけで判断しません。 偽サイトに認証情報を入力した場合は変更し、カード情報を入力した場合はカード会社にも連絡します。 詳しい見分け方はAmazonの公式案内で確認できます。
起きた後にやる順番
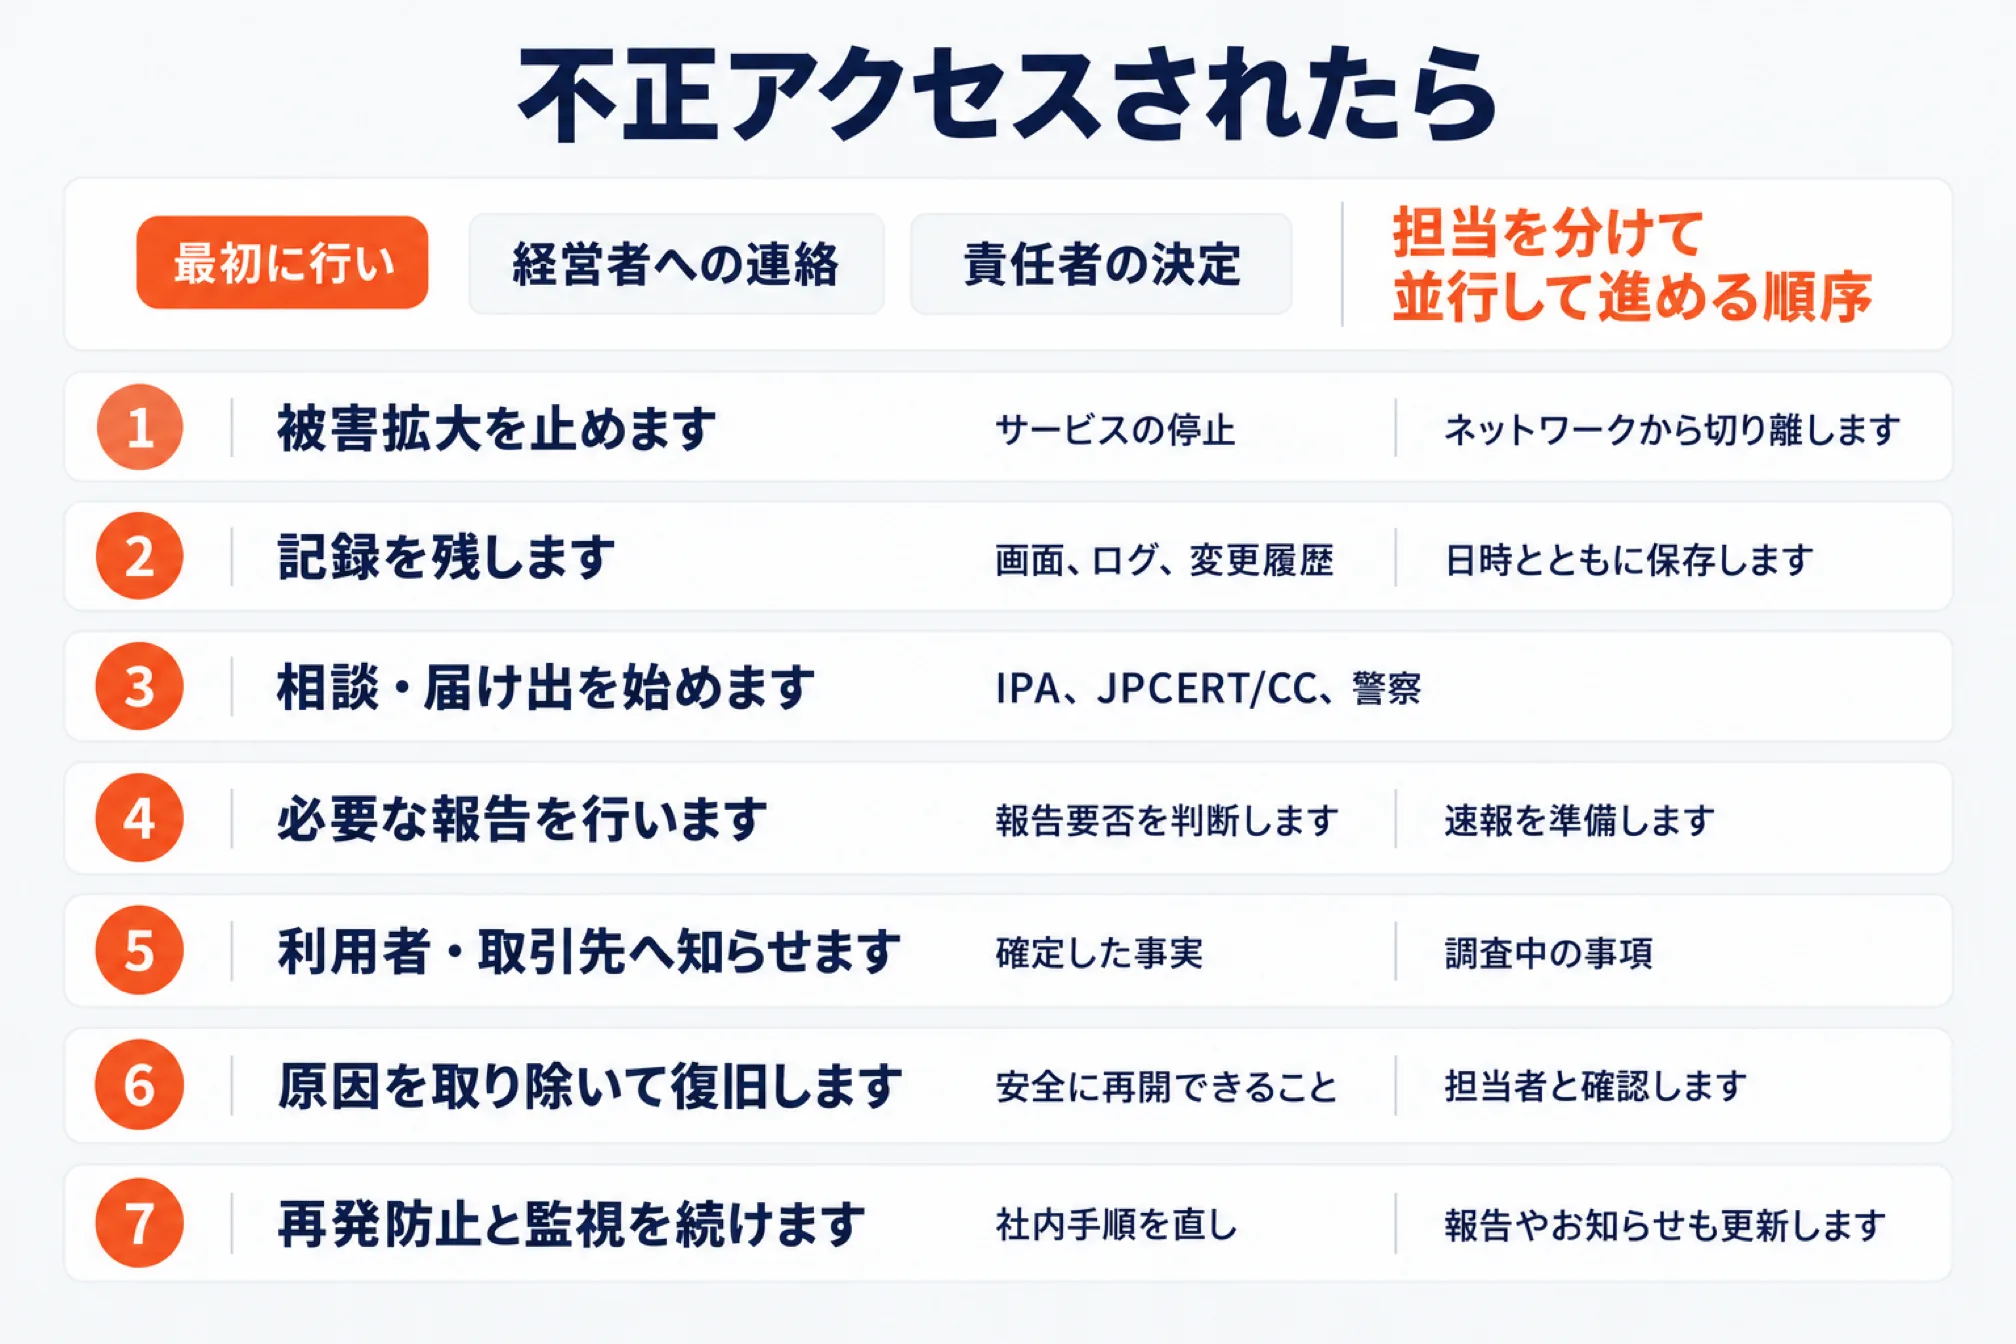
不正アクセスされたら、被害拡大を止め、記録を残し、相談・報告・お知らせを進めてから安全に復旧します。
経営者への連絡と責任者の決定を最初に行い、次の7手順を対応の目安にします。 これは前の作業が終わるまで待つという意味ではなく、担当を分けて並行して進める順序です。
- 被害拡大を止めます。 管理者や保守会社へ連絡し、対象アカウントや改ざんされたサービスの停止を進めます。感染が疑われる端末はネットワークから切り離します。売上への影響も記録し、停止・再開を判断する責任者を決めます。
- 記録を残します。 不審な通知やメールの原本、画面、ログ、変更履歴を、日時とともに保存します。操作した人と対応内容も残し、不用意な初期化や電源断で証拠を失わないようにします。保護措置と保存は、可能な範囲で並行します。
- 相談・届け出を始めます。 サービス提供元や保守会社に加え、IPA、JPCERT/CC、警察の窓口を使います。不正送金や購入の被害があれば、関係する金融機関や決済事業者へも速やかに連絡します。警察への被害届は、最寄りの警察署等に連絡して進めます。
- 必要な報告を行います。 顧客や従業員の個人データへの影響を確認し、個人情報保護委員会などへの報告要否を判断します。報告対象事態を知った日時を記録し、原因の確定や調査の終了を待たずに速報を準備します。
- 利用者・取引先へ知らせます。 対象者、影響する情報、二次被害を防ぐ行動、問い合わせ先を整理します。確定した事実と調査中の事項を分け、必要に応じて続報を出します。本人への通知とサイト上の公表は、要件を分けて判断します。
- 原因を取り除いて復旧します。 弱点の修正、設定の是正、認証情報の変更、接続や連携権限の見直しを進めます。原因が残った環境へ戻さないよう、安全に再開できることを担当者と確認します。画面が元に戻っただけで復旧完了とはしません。
- 再発防止と監視を続けます。 更新、権限、通知先、バックアップ、委託先との分担を見直します。対応記録を基に社内手順を直し、復旧後も不審なログインや変更が続いていないか確認します。新たな事実が分かれば報告やお知らせも更新します。
初動の考え方は、IPAのセキュリティインシデント対応の手引きに沿った整理です。 調査のために何も止めないことも、急いですべて消してしまうことも、被害対応を難しくします。 停止・保存・連絡の担当を決め、分からない事項は「調査中」としたまま、必要な初動を進めます。
不正アクセスの相談先と警察への被害届
技術的な支援、被害の届け出、犯罪捜査では窓口の役割が異なるため、必要な手続きを個別に進めます。
| 相談・届け出先 | 役割と連絡方法 |
|---|---|
| IPA「不正アクセス特別相談窓口」 | 被害またはその可能性がある企業・組織への初動支援です。incident-support@ipa.go.jp、03-6759-5760。平日9:30〜17:30、12:00〜13:00を除きます |
| IPA「企業組織向けサイバーセキュリティ相談窓口」 | 初動や平時の対策を扱います。cs-support@ipa.go.jpへ連絡します |
| IPAの不正アクセス届出窓口 | 被害実態の把握と再発防止のための届け出です。公式様式をcrack@ipa.go.jpへ送ります |
| JPCERT/CC | 初動・調査の支援、関係する管理者との連絡調整などを行います。Webフォームか、指定様式をinfo@jpcert.or.jpへ送ります。原則、電話報告は受け付けません |
| 警察のサイバー犯罪相談窓口 | 犯罪被害の相談・通報を扱います。全国統一オンライン窓口や都道府県警察の案内を確認し、被害届は最寄りの警察署等へ連絡します |
IPAの特別相談窓口は、2026年10月16日に開設された、企業・組織の被害初動を支援する窓口です。 JPCERT/CCは捜査機関ではなく、IPAへの届け出も警察への被害届を兼ねるものではありません。 また、オンラインで相談しただけで被害届まで完了したと思わず、警察に必要な手続きを確認します。 窓口はIPAの案内、JPCERT/CCの受付案内、警察庁の相談案内を参照します。
連絡時には、発見日時、対象サービス、不審と判断した根拠、情報への影響、実施した対応をまとめます。 「確認できた事実」「推測」「不明」を分け、すでに連絡した相手と担当者の記録も共有します。
個人情報保護委員会への報告対象と期限
個人データの漏えい等が報告対象に当たる場合は、調査完了を待たず、速やかな速報と期限内の確報が必要です。
民間事業者では、次のいずれかに該当する漏えい・滅失・毀損、またはそのおそれが対象になります。
| 報告対象となる事態 | 確認する情報・影響の例 |
|---|---|
| 要配慮個人情報を含む | 従業員の健康診断結果などを含んでいないか |
| 不正利用によって財産的被害が生じるおそれがある | カード番号、送金・決済機能を持つサービスのIDとパスワードなど |
| 不正の目的をもって行われたおそれがある行為による | 不正アクセスでの流出、改ざんされた入力画面からの外部送信など |
| 本人の数が1,000人を超える | 誤公開や誤送信などで影響する本人の数 |
不正アクセスによる漏えい等は、本人の数が少なくても、報告対象になり得る点に注意します。 ランサムウェアなどで個人データを復元できなくなった場合も、毀損に当たり得ます。 高度な暗号化等による例外はありますが、単に「暗号化していた」という理由だけで対象外と判断しません。
| 手続き | 期限・進め方 |
|---|---|
| 速報 | 報告対象事態を知った後、速やかに。概ね3〜5日以内が目安です |
| 確報 | 原則、報告対象事態を知った日から30日以内です |
| 不正目的の行為による事態の確報 | 報告対象事態を知った日から60日以内です |
| 一部が未判明のとき | 合理的な調査を尽くし、その時点の内容を報告して、判明次第追完します |
| 本人への通知 | 状況に応じて速やかに行います。確報期限まで待ってよいという意味ではありません |
法人では原則、いずれかの部署が報告対象事態を知った時点が基準で、その日を1日目とします。 確報期限には土日祝日も含み、末日が行政機関の休日に当たる場合の扱いも通則編で確認します。 根拠は個人情報保護委員会の通則編です。
2024年4月からは、不正目的の行為について、取得しようとしている一定の個人情報も対象に含まれます。 そのため、入力画面から外部送信された情報は、自社のデータベースへの保存前でも対象になり得ます。 委託先で起きた場合も、対象データと報告の分担を確認し、外部サービス側だけの対応で終わらせません。
報告義務は原則として委託元・委託先の双方に生じますが、委託先が所定の通知をする例外もあります。 業種によっては提出先が権限委任先の省庁となるため、共通様式の利用とは別に提出先を確認します。 詳しい実務は、関連記事「個人情報が漏れたときの報告」で扱います。
不正アクセス後のお知らせとお客様への連絡
お客様への連絡では、影響する情報と被害防止の行動を伝え、本人への通知とサイト上の公表を分けて準備します。
報告対象事態では原則、本人への通知も必要であり、メールや郵送などで直接知らせます。 直接の通知が困難な場合には、公表や問い合わせ窓口の設置などの代替措置が認められます。 サイトへお知らせを載せるだけで個別通知に代えられるとは限らないため、条件を確認します。
| お知らせの項目 | 整理する内容 |
|---|---|
| 概要と対象 | 何が起きたか、対象サービス・利用期間・対象者の範囲 |
| 情報の項目 | 氏名、住所、メールアドレスなど、影響する情報とその可能性 |
| 原因と対応 | 判明した原因、停止・保護措置、調査中の事項 |
| 二次被害への備え | 不審な連絡への注意、利用者が取れる行動 |
| 問い合わせと続報 | 正式な窓口、続報を確認する場所 |
これは法定の本人通知事項と、IPAの公表・問い合わせ対応を、実務向けにまとめたものです。 「二次被害の申告はない」と「情報の漏えいはない」は異なるため、確認できた範囲で表現します。 謝罪文の作成だけを先に進めず、対象者が自分への影響を判断できる情報を優先して整理します。 詳しい通知要件は個人情報保護委員会の案内で確認できます。
防ぐための基本の対策
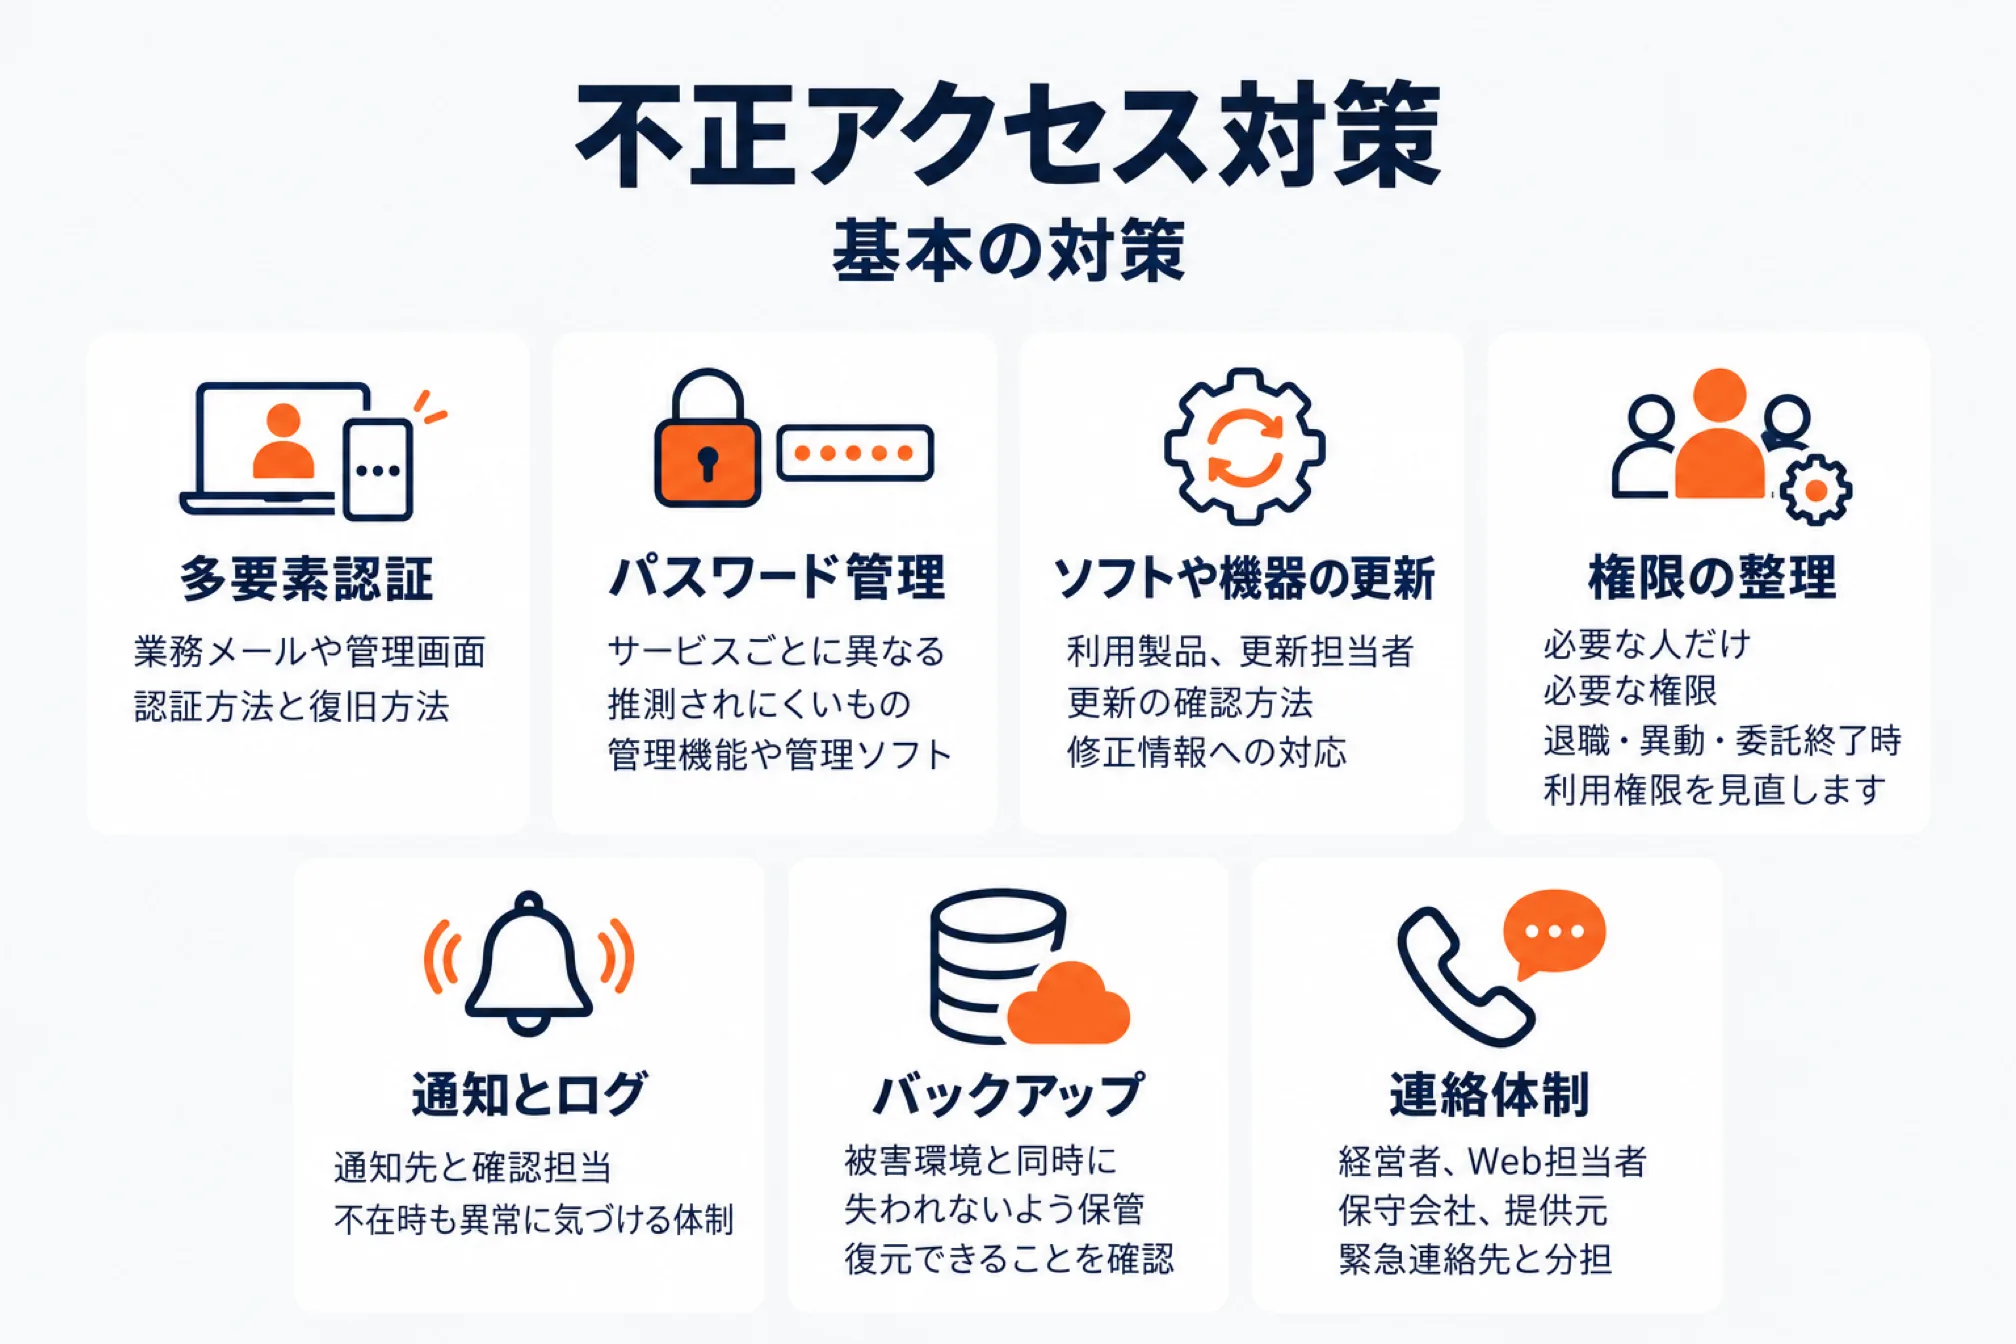
不正アクセス対策は、多要素認証、パスワード管理、更新、権限の整理を、担当者と実施方法まで決めて続けます。
| 基本の対策 | 会社で決めておく運用 |
|---|---|
| 多要素認証 | 業務メールや管理画面などで有効にし、利用可能な認証方法と復旧方法を把握します |
| パスワード管理 | サービスごとに異なる推測されにくいものを使い、管理機能や管理ソフトなどで保管します |
| ソフトや機器の更新 | 利用製品、更新担当者、更新の確認方法を一覧にし、修正情報への対応を管理します |
| 権限の整理 | 必要な人だけに必要な権限を付け、退職・異動・委託終了時に利用権限を見直します |
| 通知とログ | 通知先と確認担当を決め、不在時も異常に気づける体制を用意します |
| バックアップ | 被害環境と同時に失われないよう保管し、復元できることを確認します |
| 連絡体制 | 経営者、Web担当者、保守会社、提供元の緊急連絡先と分担をまとめます |
IPAは2026年3月27日に、中小企業向けガイドライン第4.0版を公開しています。 バックアップを加えた「情報セキュリティ6か条」も、自社の基本対策を見直す入口になります。 運用の土台にはIPAの中小企業向けガイドラインを使います。
パスワードの定期変更は基本的に不要とする公的案内がありますが、流出時には速やかな変更が必要です。 不正使用が疑われる場合は変更し、同じものを使っていた別サービスも対応します。 ソフトや機器は、修正の適用で弱点を解消する必要があり、パスワード変更とは別に管理します。 関連する考え方は、関連記事「PHPの脆弱性」でも扱います。
当社で行うセキュリティ点検の進め方
当社では、本番を壊さないよう読み取りだけの点検を決めた順で回し、前回との差分を確認しています。
- 外から見える範囲を確かめる点検項目を決め、AIのコーディングエージェントに毎回同じ順で確認させます。
- 管理用・設定用ファイルの公開、ログイン不要の機能が返す情報、ファイルの権限を確認します。
- ログイン画面の試行回数制限と多要素認証、セキュリティ用のHTTPヘッダー、更新状況を確認します。
- ユーザー名の見え方、非公開用の作業ファイル、「.」で始まる見えにくいフォルダーも確認対象にします。
- 追加機能をまとめて更新した後、サーバー設定を変えた後、四半期ごとに、同じ点検を実施します。
- 前回の記録を保存し、差分を中心に確認して、必要な修正の優先順位を決めます。
- 修正後には同じ点検をもう一度回し、対象の状態が解消されたかを確かめます。
株式会社ラクダは、EC事業者のAI顧問としても活動しています。セキュリティの備えを含め、AIを使った運用を継続して相談したい方は次のページからお問い合わせください。
株式会社ラクダ|お問い合わせ
よくある質問(FAQ)
不正アクセスへの対応では、自分で確認できる兆候と、管理者や外部機関の判断が必要な事項を分けます。
不正アクセスされたかどうか自分で確かめられる?
公式画面のログイン履歴、端末、復旧先、送信履歴などは、自分でも確認できます。 ただし、それだけで被害がないと断定せず、会社の管理者や保守担当者に調査を依頼します。
警察に届けるべき?
身に覚えのない操作などがあれば記録を保存し、警察のサイバー犯罪相談窓口へ連絡します。 被害届は最寄りの警察署等に連絡して進め、IPAなどへの届け出とは別の手続きとして扱います。
お客様への連絡は必要?
個人データの漏えい等が報告対象になる場合は、原則として本人への通知も必要です。 調査完了まで一律に待つのではなく、状況に応じて速やかに、被害防止に必要な内容を伝えます。
パスワードを変えれば終わり?
転送設定、復旧先、既存の接続、連携アプリなども確認し、不審な状態を取り除きます。 サイトの脆弱性が原因であれば修正も必要で、情報への影響や必要な報告の確認も残ります。
小さな会社でも狙われる?
会社の規模にかかわらず、認証情報の流出や公開システムの弱点が被害の入り口になります。 中小企業にもメール、管理画面、顧客情報があるため、基本対策と緊急時の連絡体制を整えます。
次に読むならこちら

店舗の「次の一手」を一緒に進めるなら
AI社員アプリ・運営代行・ECコンサルまで、現場を知るチームがワンストップで伴走します。

西尾 勝太株式会社ラクダ 代表
楽天SOY 2年連続受賞 / 楽天NATIONSリーダー店舗 / 楽天NATIONS AIエバンジェリスト
楽天市場の月商を5年で200万円→2億円に伸ばした現場の実践者。売れるECの方程式にAIを重ね、EC事業者の「次の一手」に伴走しています。
西尾勝太のブログを読む