
ホーム > セキュリティ
中小企業の情報セキュリティ対策ガイドラインを実務に落とす|Webサイトに関係する所と、担当・台帳・点検表
IPAの『中小企業の情報セキュリティ対策ガイドライン』は、経営者の判断で対策を始めて続けるための公的な手引きです。最新版は2026年3月27日公開の第4.0版です。 まず付録の『5分でできる!情報セキュリティ自社診断』で今の状態を知り、担当・台帳・点検表をそろえます。 Webサイト・クラウド・委託先の管理には、実践編の該当項目を使い、自社と相手が行う作業を明確にします。
中小企業の情報セキュリティ対策ガイドラインとは
中小企業の情報セキュリティ対策ガイドラインは、経営者が決める事項と、社内で対策を進める手順をまとめた手引きです。IPAが公開し、個人事業主や小規模事業者を含む中小企業を対象としています。経営者編で方針を決め、実践編と付録で日々の管理に落とし込めます。
EC事業者は顧客情報に加え、注文情報、商品情報、管理用アカウントも守ります。漏えいだけでなく、書き換えや利用停止が事業に与える影響も考えます。
最新版は第4.0版(2026年3月27日公開)です。
第4.0版では、基本対策にバックアップが加わり、実践編も見直されました。自社診断にはウェブサイトとネットワークの管理が加わっています。既存項目も整理されているため、診断は現行版でも25項目です。
ガイドラインの構成と付録
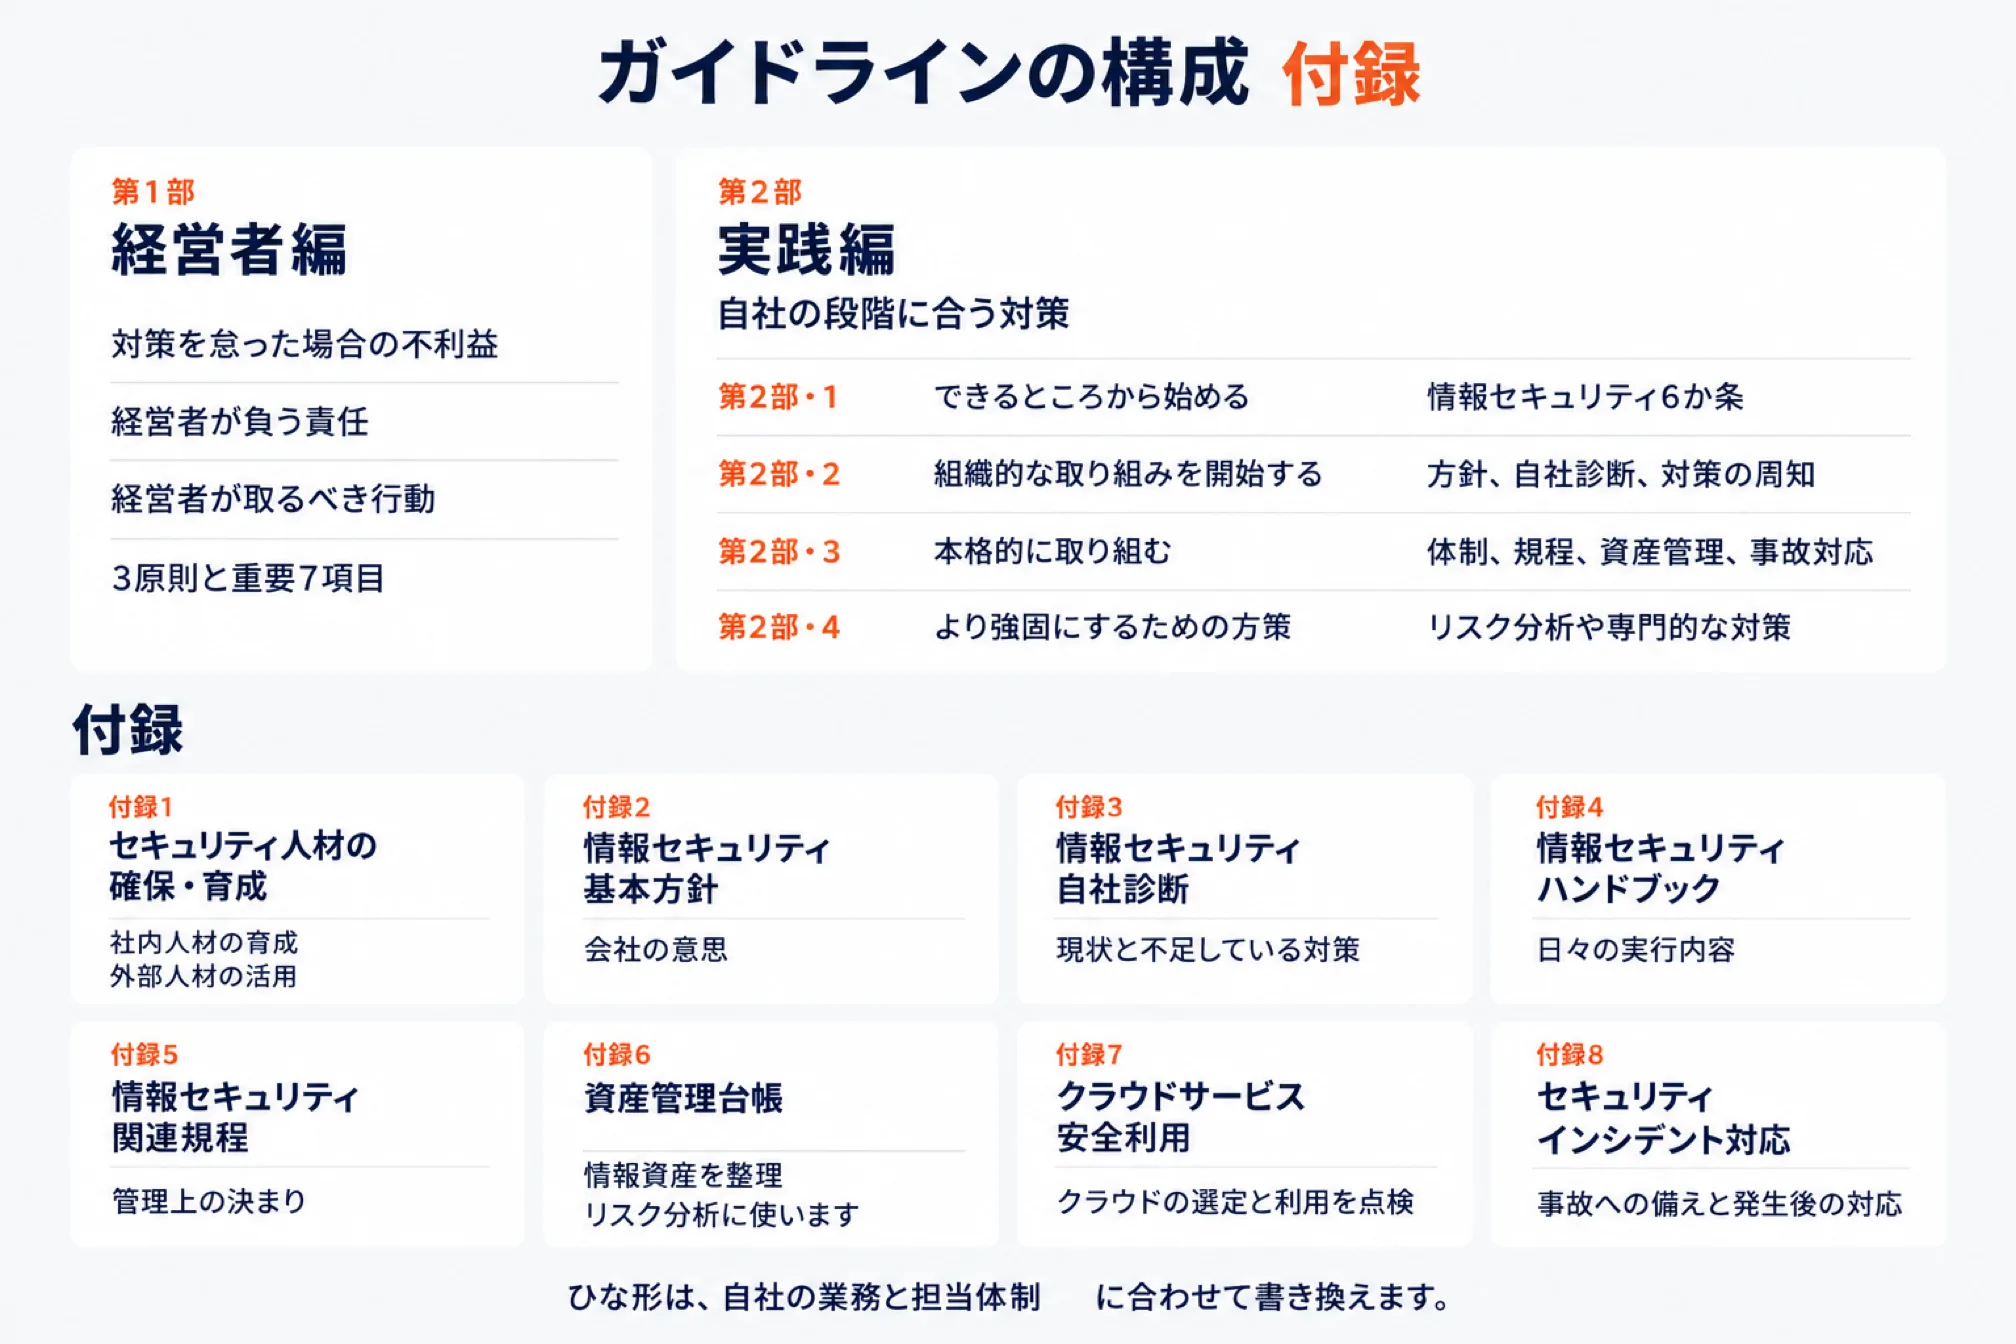
本編は経営者編と実践編に分かれ、付録を使って方針、ルール、台帳、事故対応の準備を具体化します。
| 部・章 | 名前 | 何に使うか |
|---|---|---|
| 第1部 | 経営者編 | 対策を怠った場合の不利益、経営者が負う責任、経営者が取るべき行動(3原則と重要7項目)を確認します |
| 第2部 | 実践編 | 自社の段階に合う対策を進めます |
| 第2部・1 | できるところから始める | 情報セキュリティ6か条から着手します |
| 第2部・2 | 組織的な取り組みを開始する | 方針、自社診断、対策の周知を進めます |
| 第2部・3 | 本格的に取り組む | 体制、規程、資産管理、事故対応を整えます |
| 第2部・4 | より強固にするための方策 | リスク分析や専門的な対策を検討します |
| 付録 | 名前 | 何に使うか |
|---|---|---|
| 付録1 | 中小企業のためのセキュリティ人材の確保・育成の実践ガイドブック | 社内人材の育成と外部人材の活用を考えます |
| 付録2 | 情報セキュリティ基本方針(サンプル) | 会社として守る方針を文書にします |
| 付録3 | 5分でできる!情報セキュリティ自社診断 | 現状と不足している対策を確認します |
| 付録4 | 情報セキュリティハンドブック(ひな形) | 従業員が実行するルールを共有します |
| 付録5 | 情報セキュリティ関連規程(サンプル) | 管理方法と手順を定めます |
| 付録6 | 資産管理台帳(サンプル) | 情報資産を整理し、リスク分析に使います |
| 付録7 | 中小企業のためのクラウドサービス安全利用の手引き | クラウドの選定と利用を点検します |
| 付録8 | 中小企業のためのセキュリティインシデント対応の手引き | 事故への備えと発生後の対応を整理します |
基本方針は会社の意思、規程は管理上の決まり、ハンドブックは日々の実行内容を示します。ひな形は、自社の業務と担当体制に合わせて書き換えます。
経営者がやること
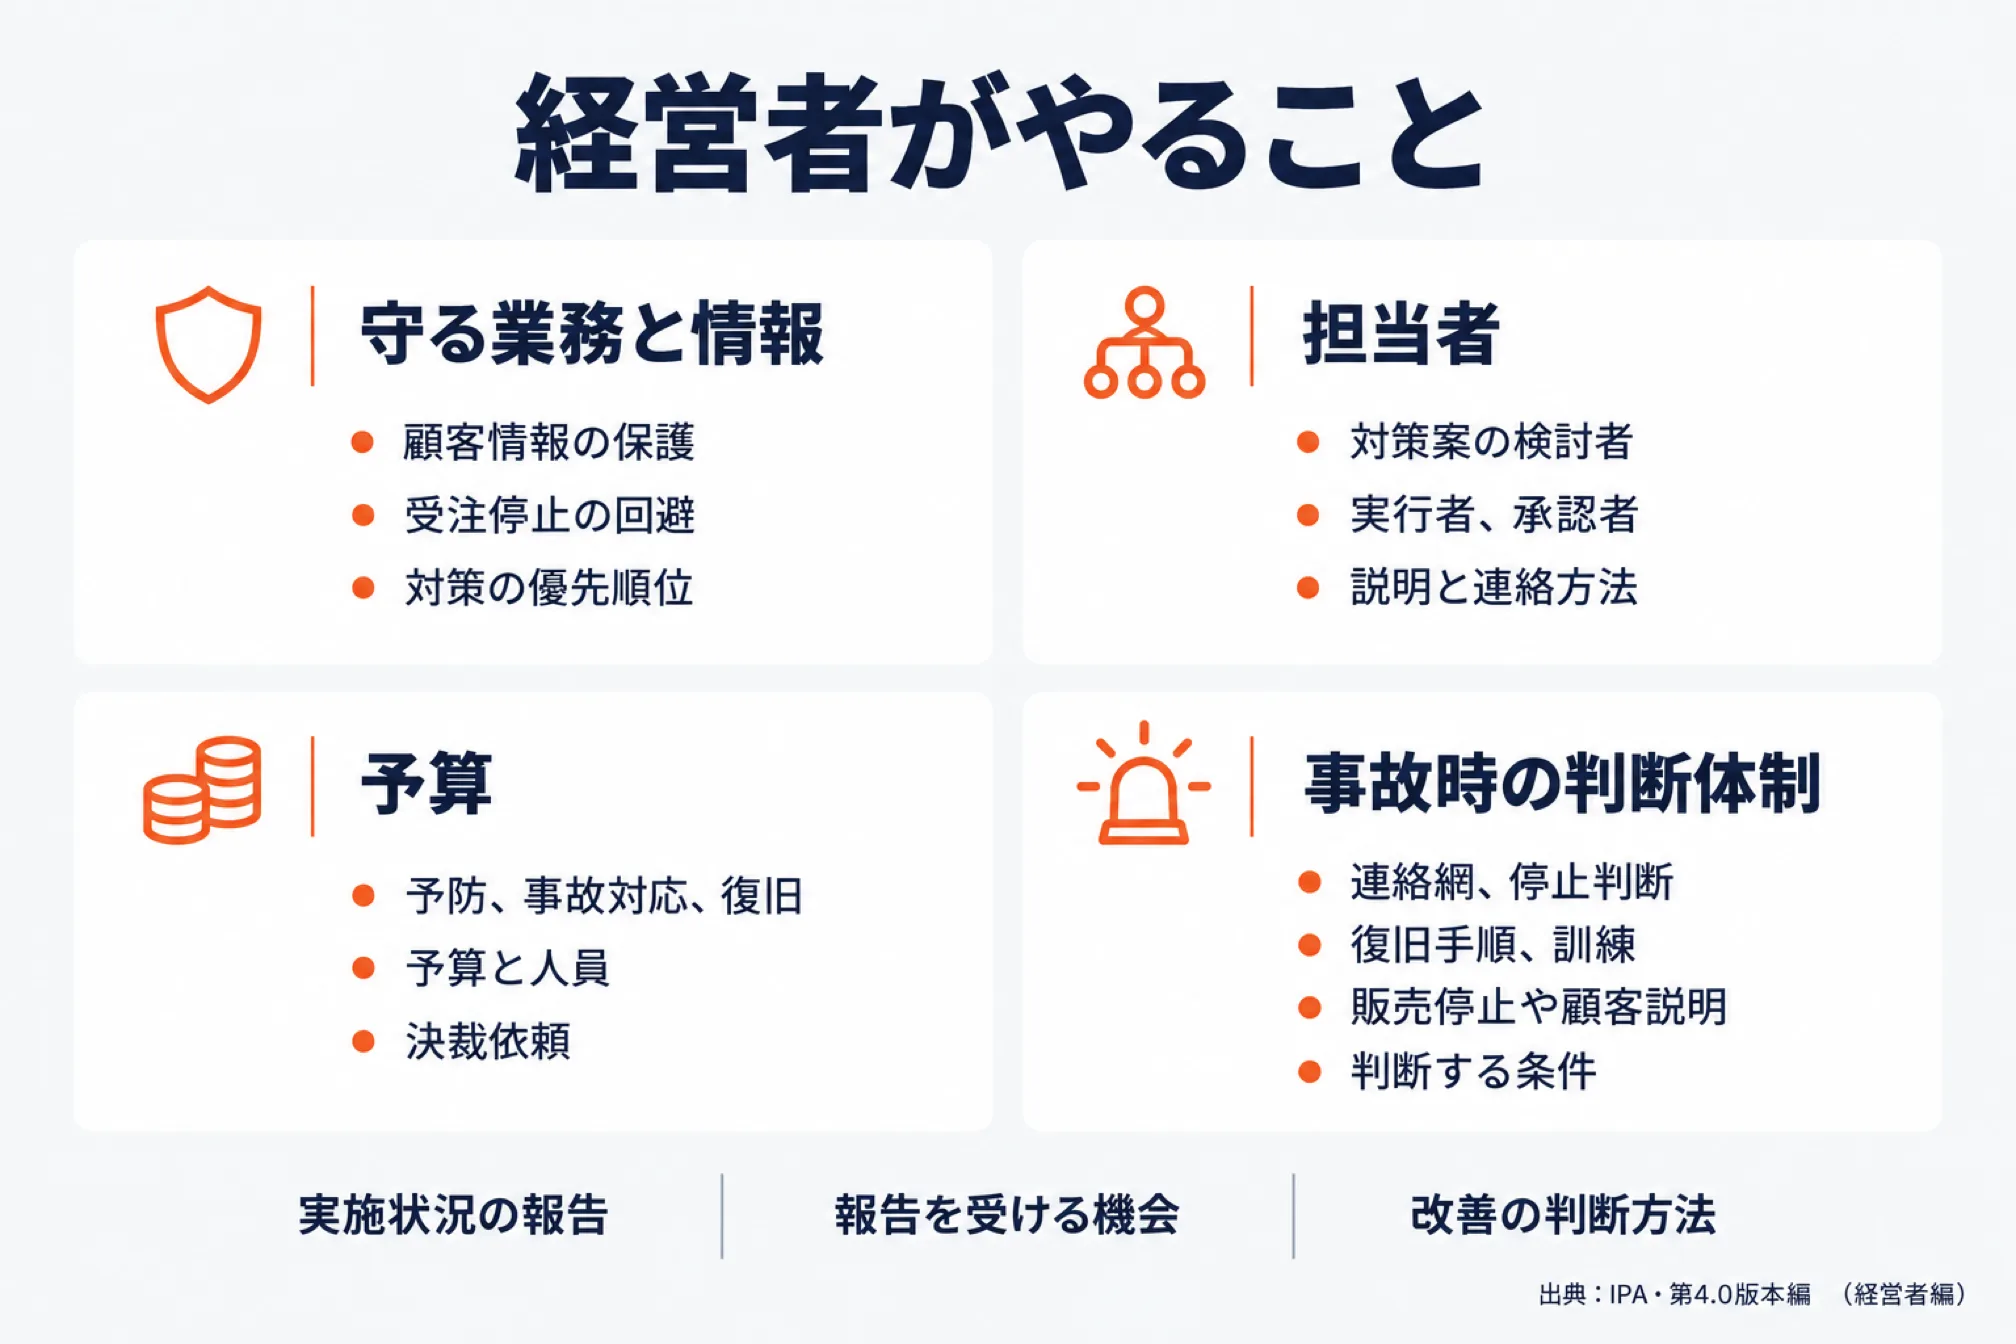
経営者は、守る業務と情報、担当者、予算、事故時の判断体制を決め、実施状況の報告を受けます。
名称は原文のまま、右欄はEC事業者向けの整理例です。
| 区分 | 正式な名称 | 実務で決めること |
|---|---|---|
| 原則1 | 情報セキュリティ対策は経営者のリーダーシップで進める | 守る業務、予算、対策の優先順位 |
| 原則2 | 委託先の情報セキュリティ対策まで考慮する | 制作会社や保守会社を確認する担当 |
| 原則3 | 関係者とは常に情報セキュリティに関するコミュニケーションをとる | 従業員や取引先への説明と連絡方法 |
| 区分 | 正式な名称 | 実務で決めること |
|---|---|---|
| 取組1 | 情報セキュリティに関する組織全体の対応方針を定める | 顧客情報の保護、受注停止の回避などの方針 |
| 取組2 | 情報セキュリティ対策のための予算や人材などを確保する | 予防、事故対応、復旧に使う予算と人員 |
| 取組3 | 必要と考えられる対策を検討させて実行を指示する | 対策案の検討者、実行者、承認者 |
| 取組4 | 情報セキュリティ対策に関する適宜の見直しを指示する | 報告を受ける機会と、改善の判断方法 |
| 取組5 | 緊急時の対応や復旧のための体制を整備する | 連絡網、停止判断、復旧手順、訓練 |
| 取組6 | 委託や外部サービス利用の際にはセキュリティに関する責任を明確にする | 契約や利用規約で確認する担当範囲 |
| 取組7 | 情報セキュリティに関する最新動向を収集する | 注意喚起を集め、自社への影響を判断する役割 |
「Web担当者に任せた」だけでは、費用が必要な対策の判断が止まります。決裁依頼と、販売停止や顧客説明を判断する条件まで決めます。
最初の1か月でやること
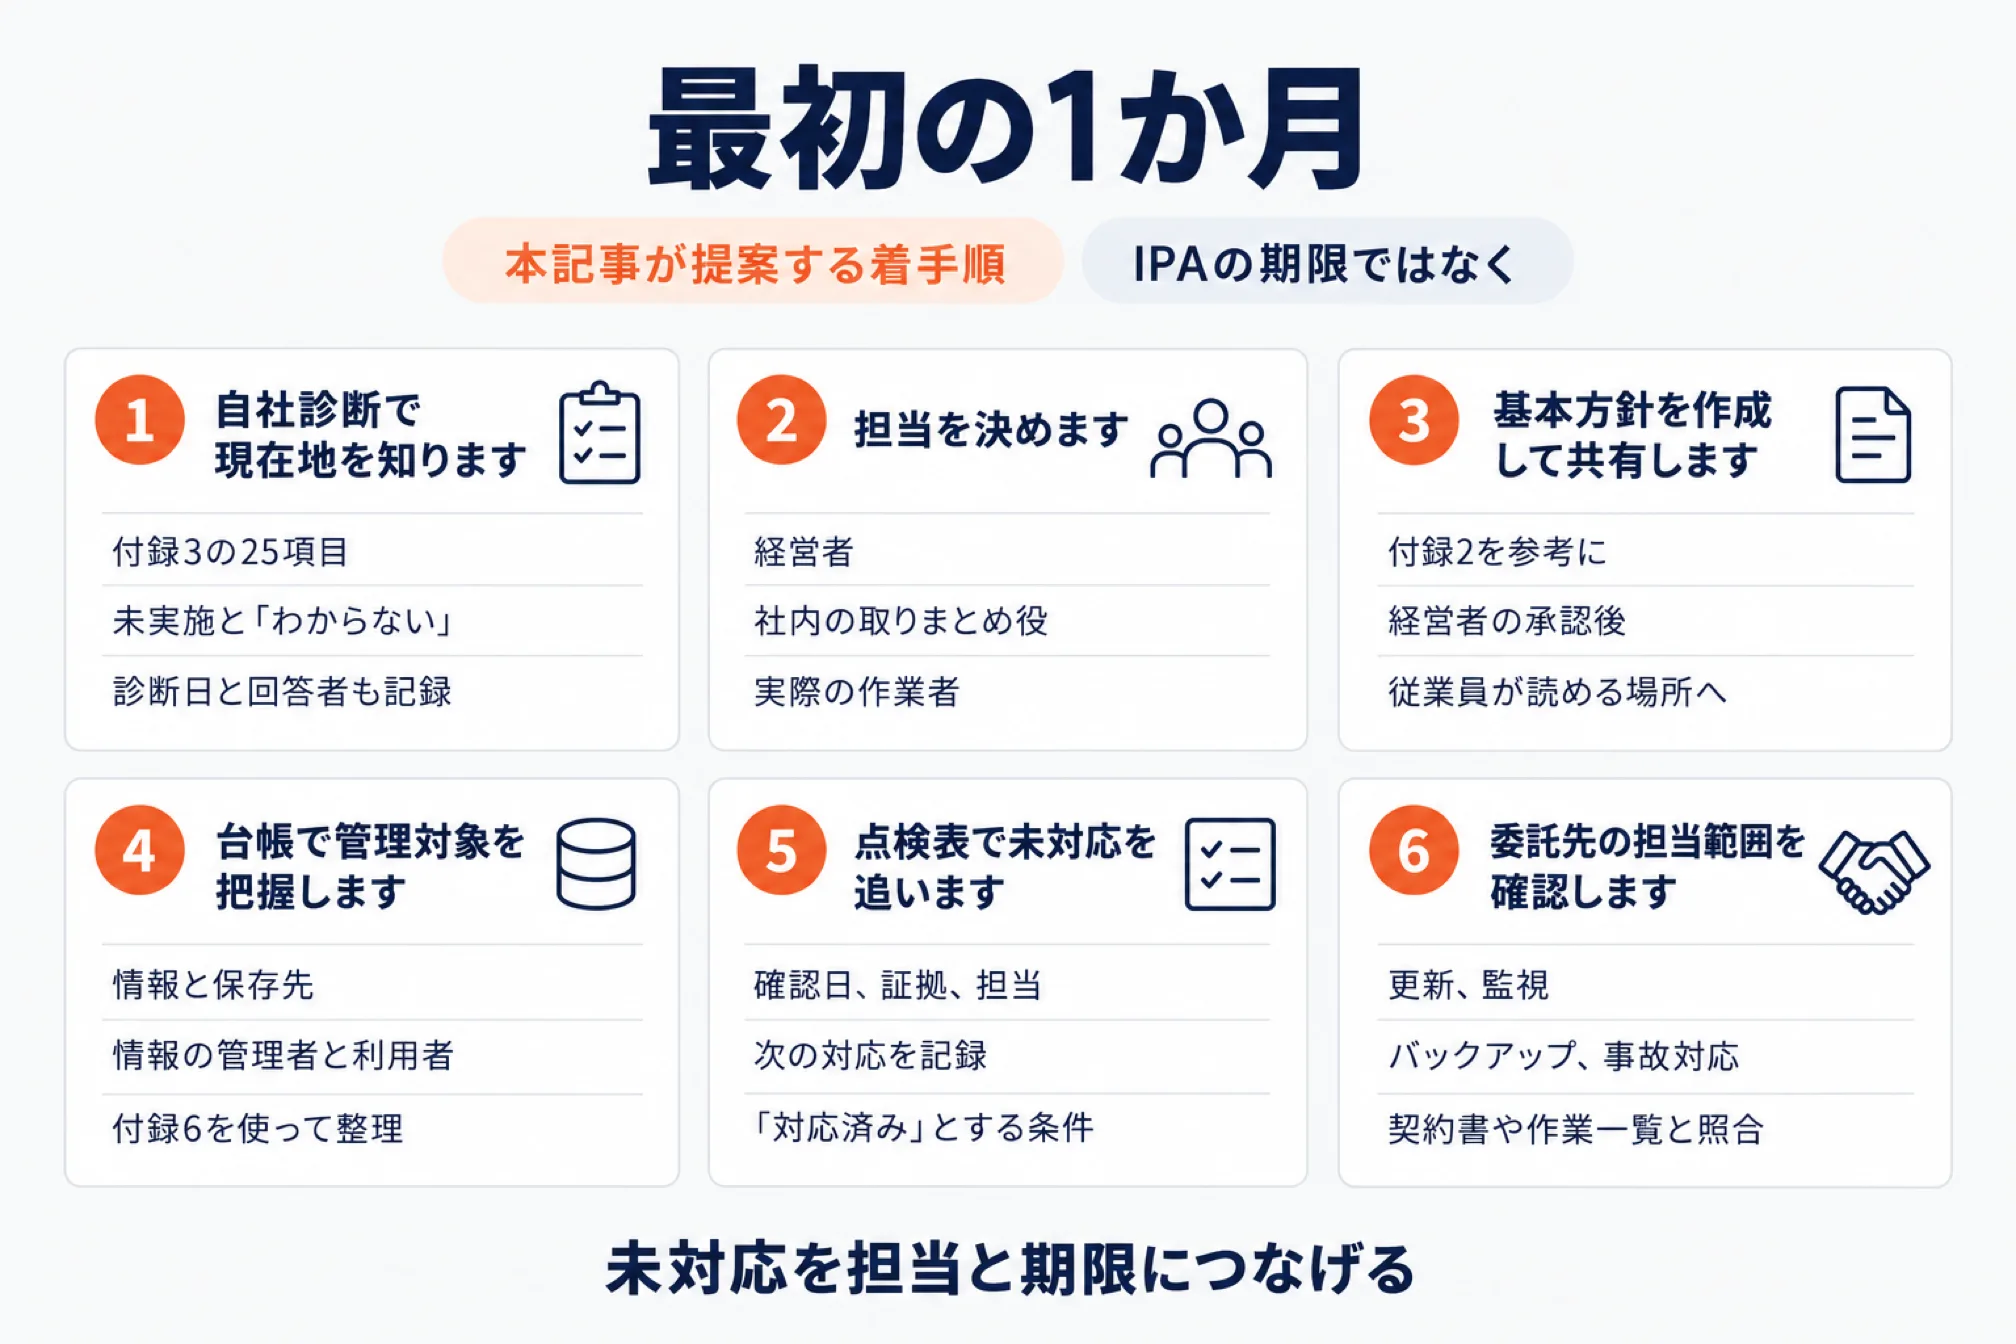
最初の1か月は、自社診断から始め、担当・基本方針・台帳・点検表をそろえて委託先へ確認します。
以下はIPAの期限ではなく、本記事が提案する着手順です。未対応を担当と期限につなげることを目標にします。
- 自社診断で現在地を知ります
付録3の25項目に答え、未実施と「わからない」を分けて記録します。回答の根拠がない項目は推測せず、誰に何を確認するかを残します。診断日と回答者も記録します。
- 担当を決めます
経営者、社内の取りまとめ役、実際の作業者を決めて一覧にします。兼任でも、引き継ぎ先を決めます。外注する作業にも、自社側で報告を受ける担当者を置きます。
- 基本方針を作成して共有します
付録2を参考に、自社が守る情報と対策を続ける姿勢を文書にします。経営者の承認後、従業員が読める場所へ置いて説明します。
- 台帳で管理対象を把握します
受注、出荷、顧客対応、経理の順に、情報と保存先を書き出します。サイトやクラウドの中だけでなく、出力したデータや紙も追います。情報の管理者と利用者が分かるよう、付録6を使って整理します。
- 点検表で未対応を追います
自社診断などの公式項目を使い、確認日、証拠、担当、次の対応を記録します。「対応済み」とする条件を、作業報告や設定の確認などで決めます。
- 委託先の担当範囲を確認します
制作会社や保守会社に、更新、監視、バックアップ、事故対応の範囲を確認します。口頭の説明だけで終えず、契約書や作業一覧と照合して記録します。
5分でできる情報セキュリティ自社診断の使い方
自社診断は25項目の点数を付けるだけで終えず、未実施や不明の項目を次の対策へつなげて使います。
| 区分 | 項目番号 | 主な確認対象 |
|---|---|---|
| Part1 基本的対策 | No.1~6 | 更新、ウイルス対策、パスワード、共有設定、バックアップ、脅威情報 |
| Part2 従業員としての対策 | No.7~17 | メール、情報の受け渡し、無線LAN、書類・媒体・端末の管理 |
| Part3 組織としての対策 | No.18~25 | ネットワーク、ウェブサイト、教育、取引先、外部サービス、事故対応、ルール |
| 回答 | 点数 | 回答後の扱い |
|---|---|---|
| 実施している | 4点 | 実施した範囲と根拠を確認します |
| 一部実施している | 2点 | 対応できていない対象を特定します |
| 実施していない | 0点 | 必要な対策の担当と予定を決めます |
| わからない | −1点 | 確認先と、回答に必要な資料を決めます |
満点は100点ですが、合計点だけでは業務への影響を判断できません。外注を理由に実施済みとせず、取得記録や復元方法などの根拠を確認します。
Webサイト・クラウド・ネットショップに関係する所
Web担当者は、実践編の資産管理、点検、事故対応、委託先管理を押さえ、運営形態に合う項目を使います。
ページは冊子の印刷番号、確認事項はEC実務に当てはめた例です。
| 実践編の章 | 該当項目 | ページ | そこで確かめること |
|---|---|---|---|
| 3. 本格的に取り組む | (4)資産管理 | 29 | 情報、機器、ソフトウェア、ネットワークを把握しているか |
| 同上 | (7)点検と改善 | 37 | 実施状況を確認し、不備を改善しているか |
| 同上 | (8)インシデント対応体制等の整備 | 38 | 事故時の連絡、判断、復旧の準備があるか |
| 同上 | (9)取引先/外部情報サービスの管理 | 39 | 委託先とのルールとサービス利用状況を把握しているか |
| 4. より強固にするための方策 | (1)資産ベースのリスク分析 | 44 | 情報資産ごとの影響と、対策の優先順位を評価しているか |
| 同上 | (3)セキュリティサービス例と活用 | 52 | 社内で不足する点検や監視を補えるか |
| 同上 | (4)ウェブサイトの情報セキュリティ | 54 | 運営形態、構築時の対策、運営中の管理が適切か |
| 同上 | (5)クラウドサービスの情報セキュリティ | 56 | 選定、運用、セキュリティ対策を確認しているか |
Webサイトの運営形態で担当範囲を確認する
ウェブサイトの項目は、「①ウェブサイト運営形態の検討」「②ウェブサイトの構築」「③ウェブサイトの運営」に分かれます。最初に運営形態を確認し、自社が管理する範囲を整理します。
| 運営形態 | 対策の範囲の考え方 | 自社で確認すること |
|---|---|---|
| サーバー自社設置 | ネットワークからサイトの構築・運用まで対応します | 更新、監視、復旧の実行者を決めているか |
| レンタルサーバー・クラウドサービス | 基盤側とサイト側で担当範囲が分かれます | 提供元が更新する範囲と、自社・委託先の範囲はどこか |
| ショッピングモール・ASP | 利用者側が認証情報などを管理します | 管理者、退職者、外部担当者の権限を見直しているか |
個別の責任範囲は、提供元の名称だけで判断せず、利用規約と保守契約で確認します。構築後も、更新や利用者の変更に合わせて管理を続けます。
クラウドサービス安全利用チェックシートを使う
クラウドの項目は、「①クラウドサービスの選定」「②クラウドサービスの運用」「③クラウドサービスのセキュリティ対策」に分かれます。付録7には、選定と運用に使える15項目のチェックシートがあります。
| 公式の区分名 | 確認内容の要旨 |
|---|---|
| Ⅰ.選択するときのポイント | 利用業務と情報、導入効果、事故の影響、社内ルール、事業者の信頼性、サービス品質保証 |
| Ⅱ.運用するときのポイント | 社内管理担当者、利用者の範囲、認証設定、バックアップ |
| Ⅲ.セキュリティ管理のポイント | 付帯対策、利用者サポート、終了時のデータ確保、法令・契約条件、保存先の所在地 |
サイトそのものの点検や事故への備えは、関連記事「脆弱性診断とは」「不正アクセスとは」「個人情報が漏れたときの報告」で手順を扱っています。
情報資産管理台帳と点検表の作り方
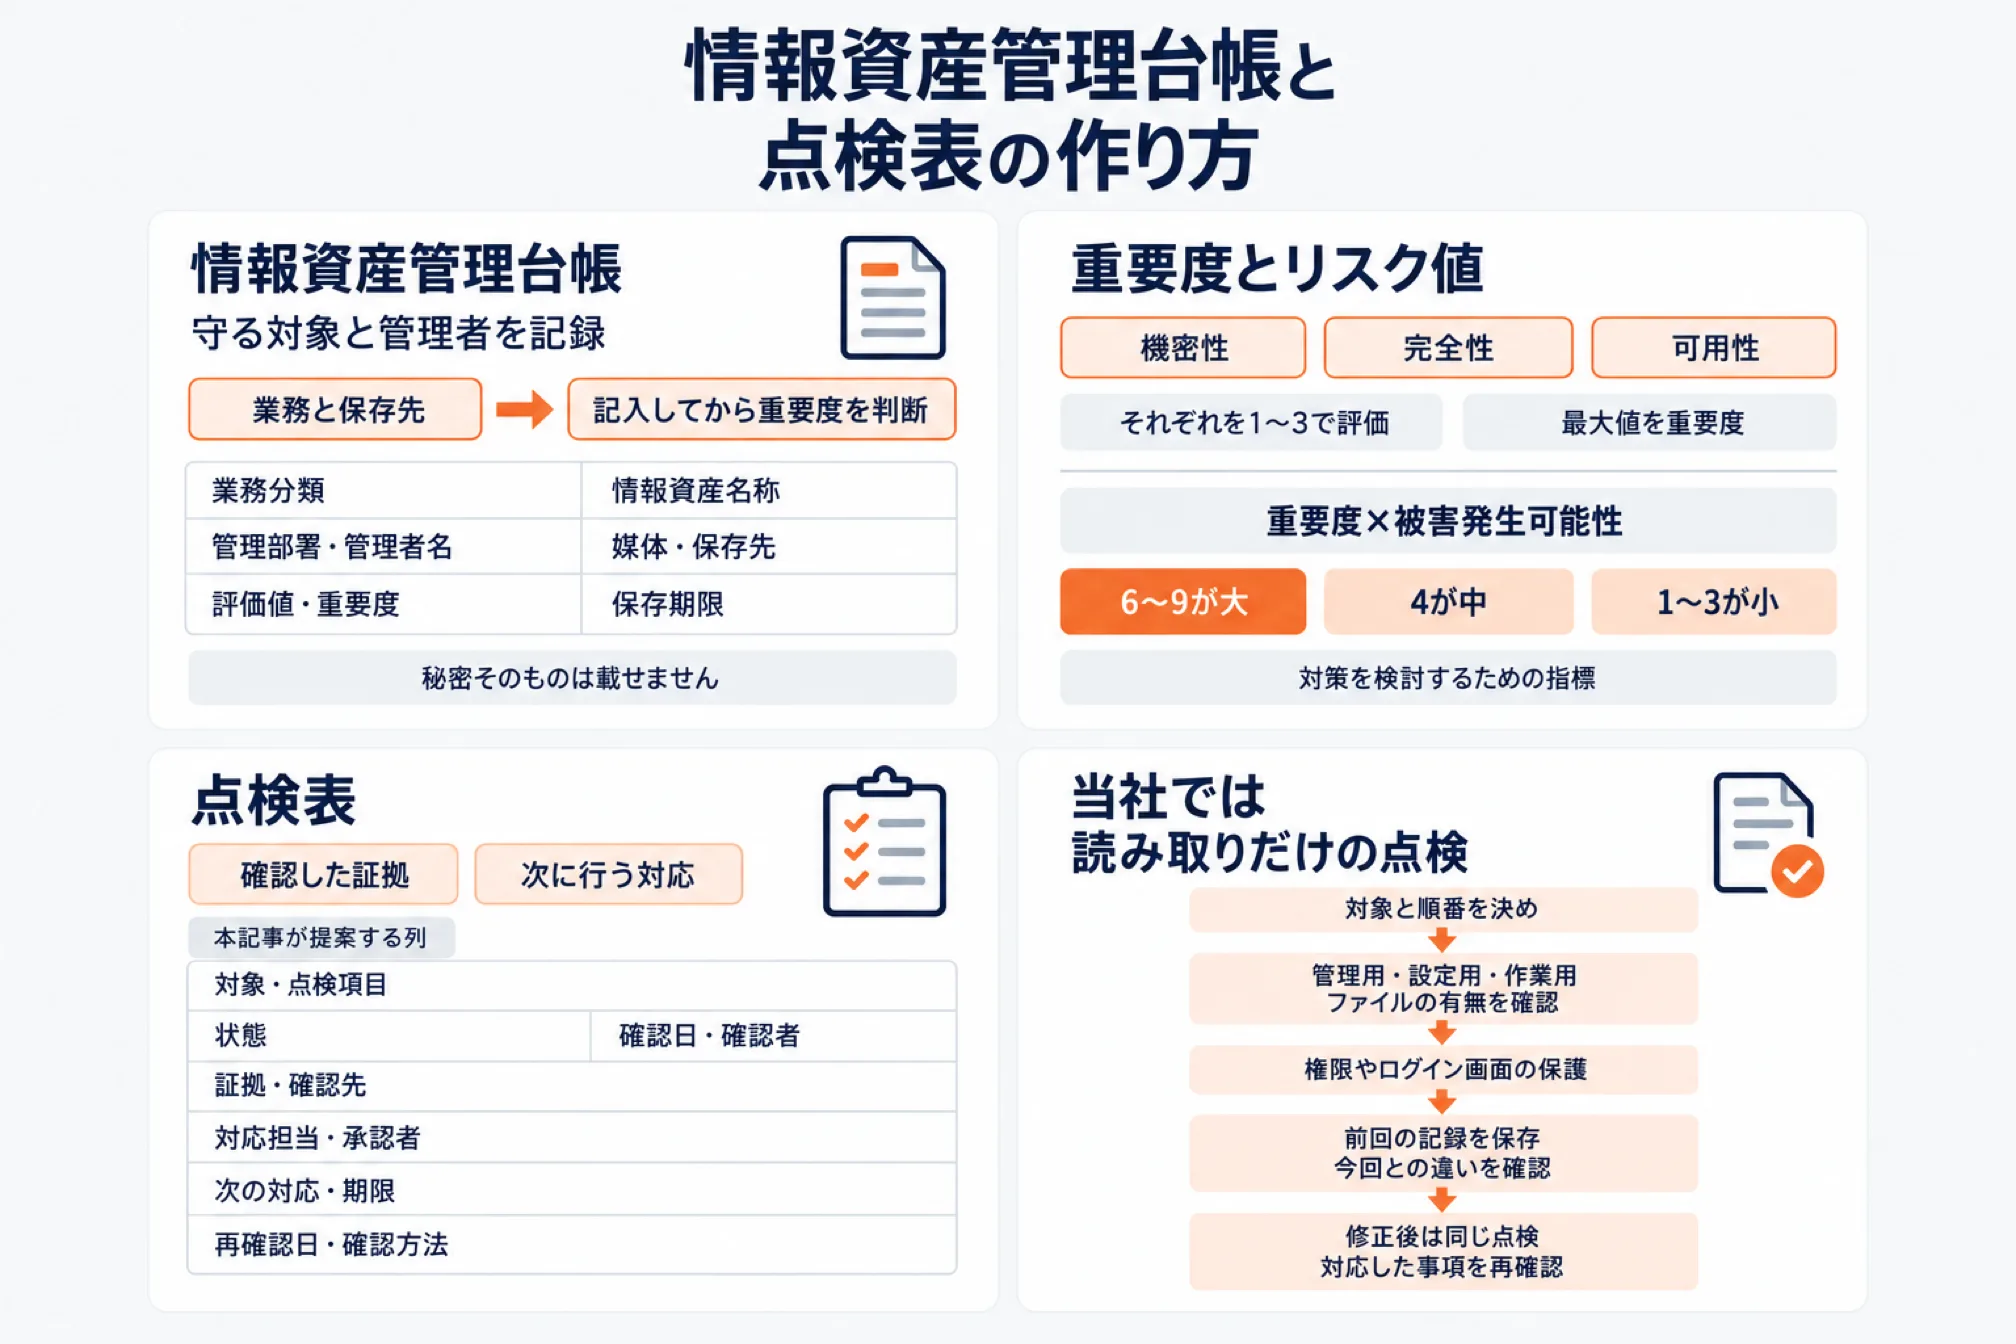
台帳には守る対象と管理者を記録し、点検表には確認した証拠と、次に行う対応を残します。
情報資産管理台帳は業務と保存先から作る
付録6の説明では、日常業務で使う電子データや書類から洗い出します。最初から重要でないと除外せず、記入してから重要度を判断します。表はEC事業者向けの記入例です。
| 台帳の項目 | 記入する内容の例 |
|---|---|
| 業務分類 | 受注・出荷、顧客対応、経理など |
| 情報資産名称 | 注文データ、配送先データ、問い合わせ履歴など |
| 備考 | 含まれる情報と、業務での使い道 |
| 利用者範囲 | 閲覧や利用を認める担当者・部署 |
| 管理部署・管理者名・管理者連絡先 | 判断と連絡を担う社内の責任者 |
| 媒体・保存先 | 社外サーバー、業務用PC、書類など |
| 評価値・重要度 | 漏えい、改ざん、利用不能による影響 |
| 保存期限 | 法令や業務上の必要性を踏まえた期限 |
| 登録日 | 登録した日と、内容を更新した日 |
同じ管理方法と重要度の情報は、まとめて記入できます。ただし、紙と電子データなど、保存方法やリスクが異なる場合は分けます。注文情報をCSVで取り出し、印刷するなら、その保存先まで追います。
保存期限はサンプルの期間を流用せず、情報の種類と法令などの要件から決めます。台帳には所在を記録し、パスワードなどの秘密そのものは載せません。
重要度とリスク値で対策の優先順位を決める
情報の重要度は、機密性・完全性・可用性の観点で評価します。それぞれを1~3で評価し、その最大値を重要度として扱います。個人情報を含む場合などは、本編の説明に従って重要度を3とします。
| 評価の観点 | 業務に置き換えた問い |
|---|---|
| 機密性 | 関係のない人に見られると、誰にどんな影響があるか |
| 完全性 | 商品情報や注文内容が書き換わると、何が起きるか |
| 可用性 | 必要なときに使えないと、どの業務が止まるか |
現行版は、付録6の「リスク値算定」シートを使って分析します。脆弱性の入力は、対策を実施していれば1、部分的な実施は2です。未実施か、実施状況が分からない場合は3を選ぶ説明になっています。
リスク値は「重要度×被害発生可能性」で計算します。本編の区分は、6~9が大、4が中、1~3が小となっています。事故発生率を表す数値ではなく、対策を検討するための指標です。
旧第3.1版は、付録7「リスク分析シート」を使う構成でした。旧版の「対策状況チェック」は55項目に1~4で回答する方式です。現行版と入力尺度が違うため、利用する版と説明書をそろえます。
出典:IPA・付録6「資産管理台帳(サンプル)」、IPA・旧版のリスク分析シート説明
点検表は公式項目に担当と証拠を加える
点検には、自社診断や付録5の委託先確認リストなどを使います。Web運用には「安全なウェブサイトの運用管理に向けての20ヶ条」も使えます。対象に合う公式項目を選び、実施記録を追加して管理します。
以下は本記事が提案する列で、公式様式そのものではありません。
| 点検表に追加する列 | 残す内容の例 |
|---|---|
| 対象・点検項目 | サイトの更新、利用者権限、バックアップなど |
| 状態 | 実施、一部実施、未実施、不明など |
| 確認日・確認者 | 誰がいつ確認したか |
| 証拠・確認先 | 作業報告、設定記録、委託先の回答など |
| 対応担当・承認者 | 作業する人と、費用や停止を判断する人 |
| 次の対応・期限 | 追加確認や修正の内容と実施予定 |
| 再確認日・確認方法 | 修正後に何を確かめるか |
当社では読み取りだけの点検を決めた順で回す
当社では、自社サイトの点検対象と確認順を決め、毎回同じ手順で確かめています。
- 本番の動作に影響を与えないよう、点検を読み取りだけの範囲に限定します。対象と順番を決め、AIのコーディングエージェントに同じ順で実行させます。
- 公開不要な管理用・設定用・作業用ファイルの有無を確認します。通常の画面で見えにくい、「.」で始まる名前のフォルダーも対象にします。
- 認証のない機能が個人情報を返さないか、権限やログイン画面の保護を確認します。HTTPヘッダー、更新状況、ユーザー名の見え方も点検対象にします。
- 実施時期を、拡張機能の一括更新後、サーバー設定の変更後、四半期ごとに決めます。前回の記録を保存し、今回との違いを確認します。
- 対応が必要な事項は、直す順番を決めてから修正します。修正後は同じ点検をもう一度行い、対応した事項を再確認します。
ECサイトの点検頻度とバックアップの目安
ECサイトの点検は、対策を実行する頻度と、委託先の実施状況を確認する頻度を分けて決めます。
IPAの「ECサイト構築・運用セキュリティガイドライン」には、次の目安があります。すべてのWebサイトに一律適用される法定頻度という意味ではありません。
| 対象 | 公式資料にある頻度・目安 |
|---|---|
| ソフトウェア更新の実施状況確認 | 随時確認し、危険度の高い脆弱性には迅速に対処します |
| プラットフォームの脆弱性診断 | 四半期に1回実施します |
| Webアプリケーションの脆弱性診断 | 新機能の追加や改修などの際に実施します |
| 改ざん監視、ログ確認、バックアップなどの委託先での実施状況確認 | 少なくとも週に1回程度確認します |
| システムのバックアップ | 月に1回取得します |
| 顧客情報や売上情報など、重要情報のバックアップ | 日に1回取得し、オフライン環境へ保管します |
週に実施状況を確認することと、バックアップの取得頻度は別です。点検表には、実行する作業と確認する作業を分けて記入します。
中小企業向け本編は、必要な復旧時間と復旧時点を考える構成です。EC向けの目安と併せ、自社が許容できる停止とデータ消失を検討します。取得したバックアップから、復元できることも確認します。
委託先(制作会社・保守会社)と決めること
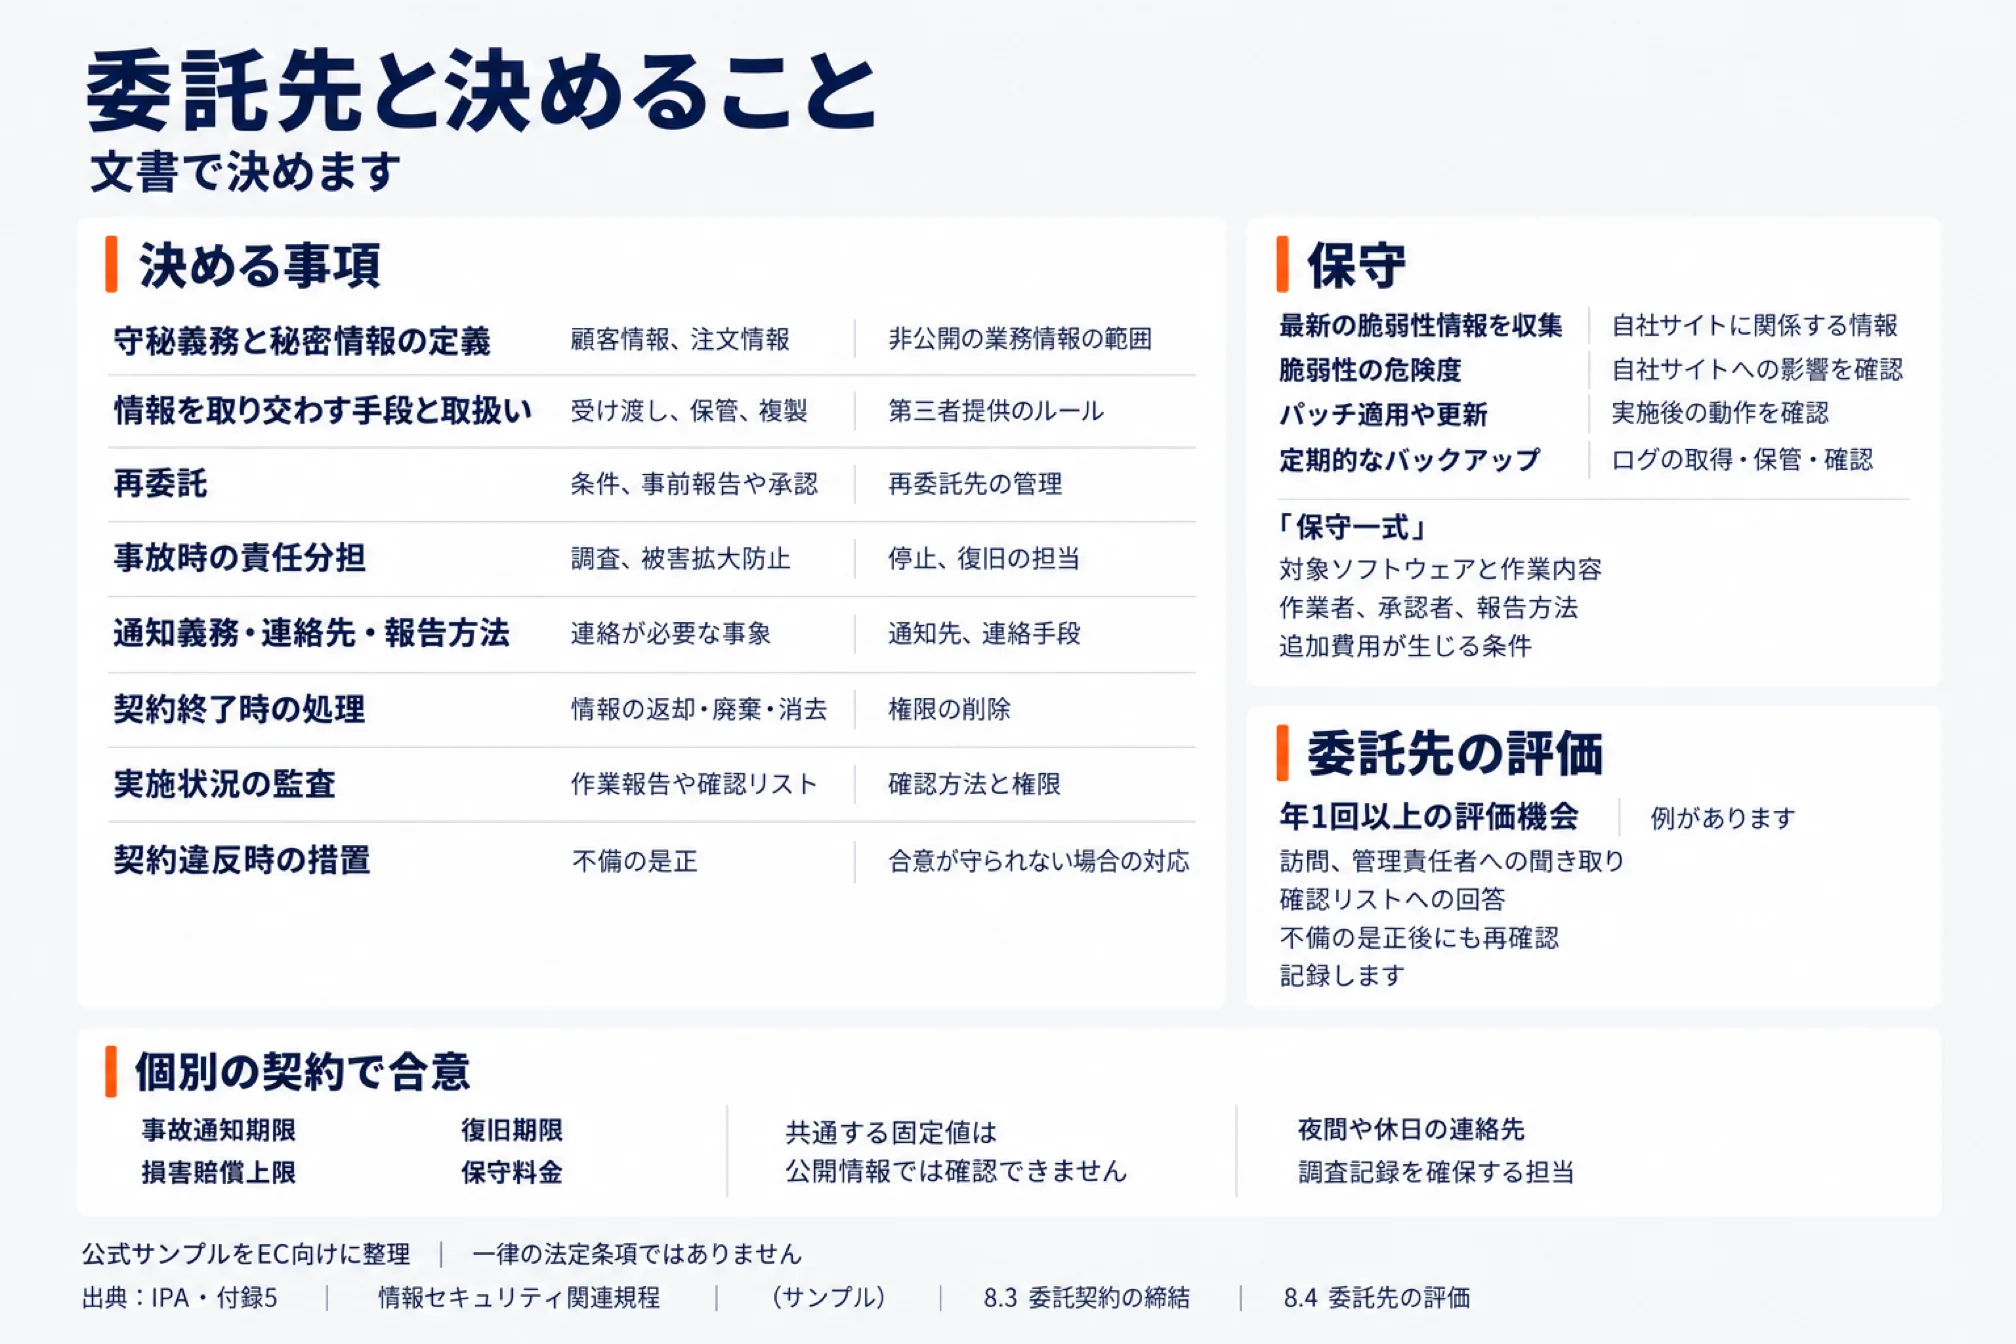
委託先とは、更新や監視の範囲、事故時の連絡、契約終了時の情報と権限の扱いを文書で決めます。
付録5「8. 委託管理」の「8.3 委託契約の締結」を確認します。表は公式サンプルをEC向けに整理したもので、一律の法定条項ではありません。
| 決める事項 | 合意する内容の例 |
|---|---|
| 守秘義務と秘密情報の定義 | 顧客情報、注文情報、非公開の業務情報の範囲 |
| 情報を取り交わす手段と取扱い | 受け渡し、保管、複製、第三者提供のルール |
| 再委託 | 条件、事前報告や承認、再委託先の管理 |
| 事故時の責任分担 | 調査、被害拡大防止、停止、復旧の担当 |
| 通知義務・連絡先・報告方法 | 連絡が必要な事象、通知先、連絡手段 |
| 契約終了時の処理 | 情報の返却・廃棄・消去と、権限の削除 |
| 実施状況の監査 | 作業報告や確認リストによる確認方法と権限 |
| 契約違反時の措置 | 不備の是正や、合意が守られない場合の対応 |
同サンプル「8.4 委託先の評価」には、年1回以上の評価機会を設ける例があります。訪問、管理責任者への聞き取り、確認リストへの回答などが示されています。契約した時点で終えず、不備の是正後にも再確認して記録します。
保守では、情報収集から修正まで、次の工程が含まれるか確認します。
- 最新の脆弱性情報を収集し、自社サイトに関係する情報を特定します。
- 脆弱性の危険度を調べ、自社サイトへの影響を確認します。
- パッチ適用や更新を行い、実施後の動作を確認します。
- 定期的なバックアップと、ログの取得・保管・確認を行います。
「保守一式」という記載は、対象ソフトウェアと作業内容まで分解します。作業者、承認者、報告方法、追加費用が生じる条件も明確にします。仕様書を作らない場合は、実施項目を記したチェックリストを見積書へ添付する方法があります。
事故通知期限、復旧期限、損害賠償上限、保守料金について、すべてのWeb委託契約に共通する固定値は公開情報では確認できません。個別の契約で合意し、夜間や休日の連絡先と、調査記録を確保する担当も決めます。
出典:IPA・付録5「情報セキュリティ関連規程(サンプル)」
SECURITY ACTION(セキュリティアクション)との関係
SECURITY ACTIONは、ガイドラインの基本対策への取組を自己宣言する制度で、安全性を認定する制度ではありません。
| 区分 | 要件 | ガイドラインとの対応 |
|---|---|---|
| 一つ星 | 情報セキュリティ6か条に取り組むことを宣言します | 実践編「できるところから始める」の基本対策に対応します |
| 二つ星 | 自社診断を実施し、基本方針を策定・外部公開して取組を宣言します | 付録3で診断し、付録2を参考に方針を作成します |
一つ星は対策実施前でも申し込めますが、二つ星は診断と方針公開を先に済ませます。二つ星に最低点の条件はなく、要件を満たせば二つ星から始められます。ロゴ使用は無料で、自己宣言に有効期間の定めはありません。
方針の公開方法は、自社サイトだけでなく会社案内やパンフレットも選べます。ただし、個人情報保護方針だけでは、情報セキュリティ基本方針の公開とはみなされません。自社サイトでは「認定を取得」ではなく「宣言しました」と表記します。
2026年4月1日から、申込みは新しい管理システムに移行しています。GビズIDプライムまたはメンバーが必要で、申込直後に自己宣言IDが発行されます。ロゴも申込直後から取得できます。
補助金では、宣言の有効性と、申請に使えるIDの条件を分けて確認します。デジタル化・AI導入補助金は、一つ星か二つ星のいずれかが要件です。同補助金2026の第2次公募以降、2026年5月12日17時以降は新システムのIDが必要です。
旧IDは「4」で始まる11桁で、この公募以降は使用できません。ガイドライン改訂だけなら再宣言は不要ですが、補助金申請のID条件は別です。対象年度と公募回の要領を確認し、宣言だけで採択を見込まないようにします。
出典:IPA・SECURITY ACTIONのFAQ、IPA・管理システム案内、IPA・補助金申請向け案内
サイバーセキュリティお助け隊サービスの使いどころ
サイバーセキュリティお助け隊サービスは、社内で不足する監視や事故の初動対応を補う選択肢です。相談窓口、異常監視、初動対応、簡易サイバー保険などをまとめた民間サービスを、IPAが基準に従って登録・公表します。1類の基準には、ネットワーク監視が税抜き月額1万円以下、端末監視が1台当たり税抜き月額2,000円以下という上限があります。最低契約期間は2年以内ですが、これは個別サービスの見積額ではありません。2類に同じ料金上限を当てはめず、初期費用と解約条件も確認します。保険の基本対象は初動対応費用で、自己負担もあり得ます。Webサイトやクラウドが対象かも、契約で確かめます。SCS評価制度への対応を支援する新類型は実証段階で、2027年度末までの制度化が目標です。2027年度以降の有償試行も検討中のため、既存サービスと実証の条件を分けて読みます。出典:IPA・お助け隊サービス基準、IPA・新類型実証事業
株式会社ラクダは、EC事業者のAI顧問としても活動しています。セキュリティの備えを含め、AIを使った運用を継続して相談したい方は次のページからお問い合わせください。
株式会社ラクダ|お問い合わせ
よくある質問(FAQ)
まず自社診断で不足を把握し、会社の規模や担当体制に合わせて、実行と確認を続けられる形に整えます。
何から読めばよい?
経営者は経営者編の3原則と重要7項目、担当者は付録3の自社診断から始めます。診断で不明になった項目は、実践編の解説や委託先への確認で補います。
従業員が数人でも必要?
個人事業主や小規模事業者も対象で、顧客情報や受注業務を守る管理が必要です。兼任でも担当を明確にし、情報の保存先と緊急連絡先を共有します。
SECURITY ACTIONの宣言は必要?
ガイドラインに沿って対策を進めるために、自己宣言が前提になるわけではありません。補助金の申請などで宣言が要件になる場合は、その制度の条件を確認します。宣言後も、定期的な自社診断と改善を続けます。
費用はかかる?
ガイドラインと付録は公開されており、SECURITY ACTIONのロゴ使用は無料です。社内作業の時間や、保守・診断・外部サービスの費用は別に考えます。外注時は対象と作業内容をそろえ、追加料金の条件も確認します。
IT担当者がいない場合は?
経営者か兼任者を、社内の判断と連絡を取りまとめる担当にします。技術作業は外部の支援を使い、社内では台帳と契約、報告を管理します。付録1も参考に、外部へ任せる範囲を明確にします。
次に読むならこちら

店舗の「次の一手」を一緒に進めるなら
AI社員アプリ・運営代行・ECコンサルまで、現場を知るチームがワンストップで伴走します。

西尾 勝太株式会社ラクダ 代表
楽天SOY 2年連続受賞 / 楽天NATIONSリーダー店舗 / 楽天NATIONS AIエバンジェリスト
楽天市場の月商を5年で200万円→2億円に伸ばした現場の実践者。売れるECの方程式にAIを重ね、EC事業者の「次の一手」に伴走しています。
西尾勝太のブログを読む