
ホーム > セキュリティ
自社ショップの名前をかたるなりすましメールの対策|送信ドメイン認証・お客様への告知・報告先
2026年10月23日時点の情報:店舗がやることは、送信ドメイン認証・お客様への告知・報告の3つです。 そのために、まず注文確認・発送連絡・問い合わせ返信・メルマガを、自社ドメインから直接送るものと、モール経由のものに分けます。 楽天のモール経由メールは、店舗側で変更できる認証設定の範囲や内部設定を、公開情報では確認できません。 送信経路ごとに管理者と設定範囲を確認し、送信ドメイン認証・お客様への告知・報告を組み合わせます。
店舗がやる3つの対策
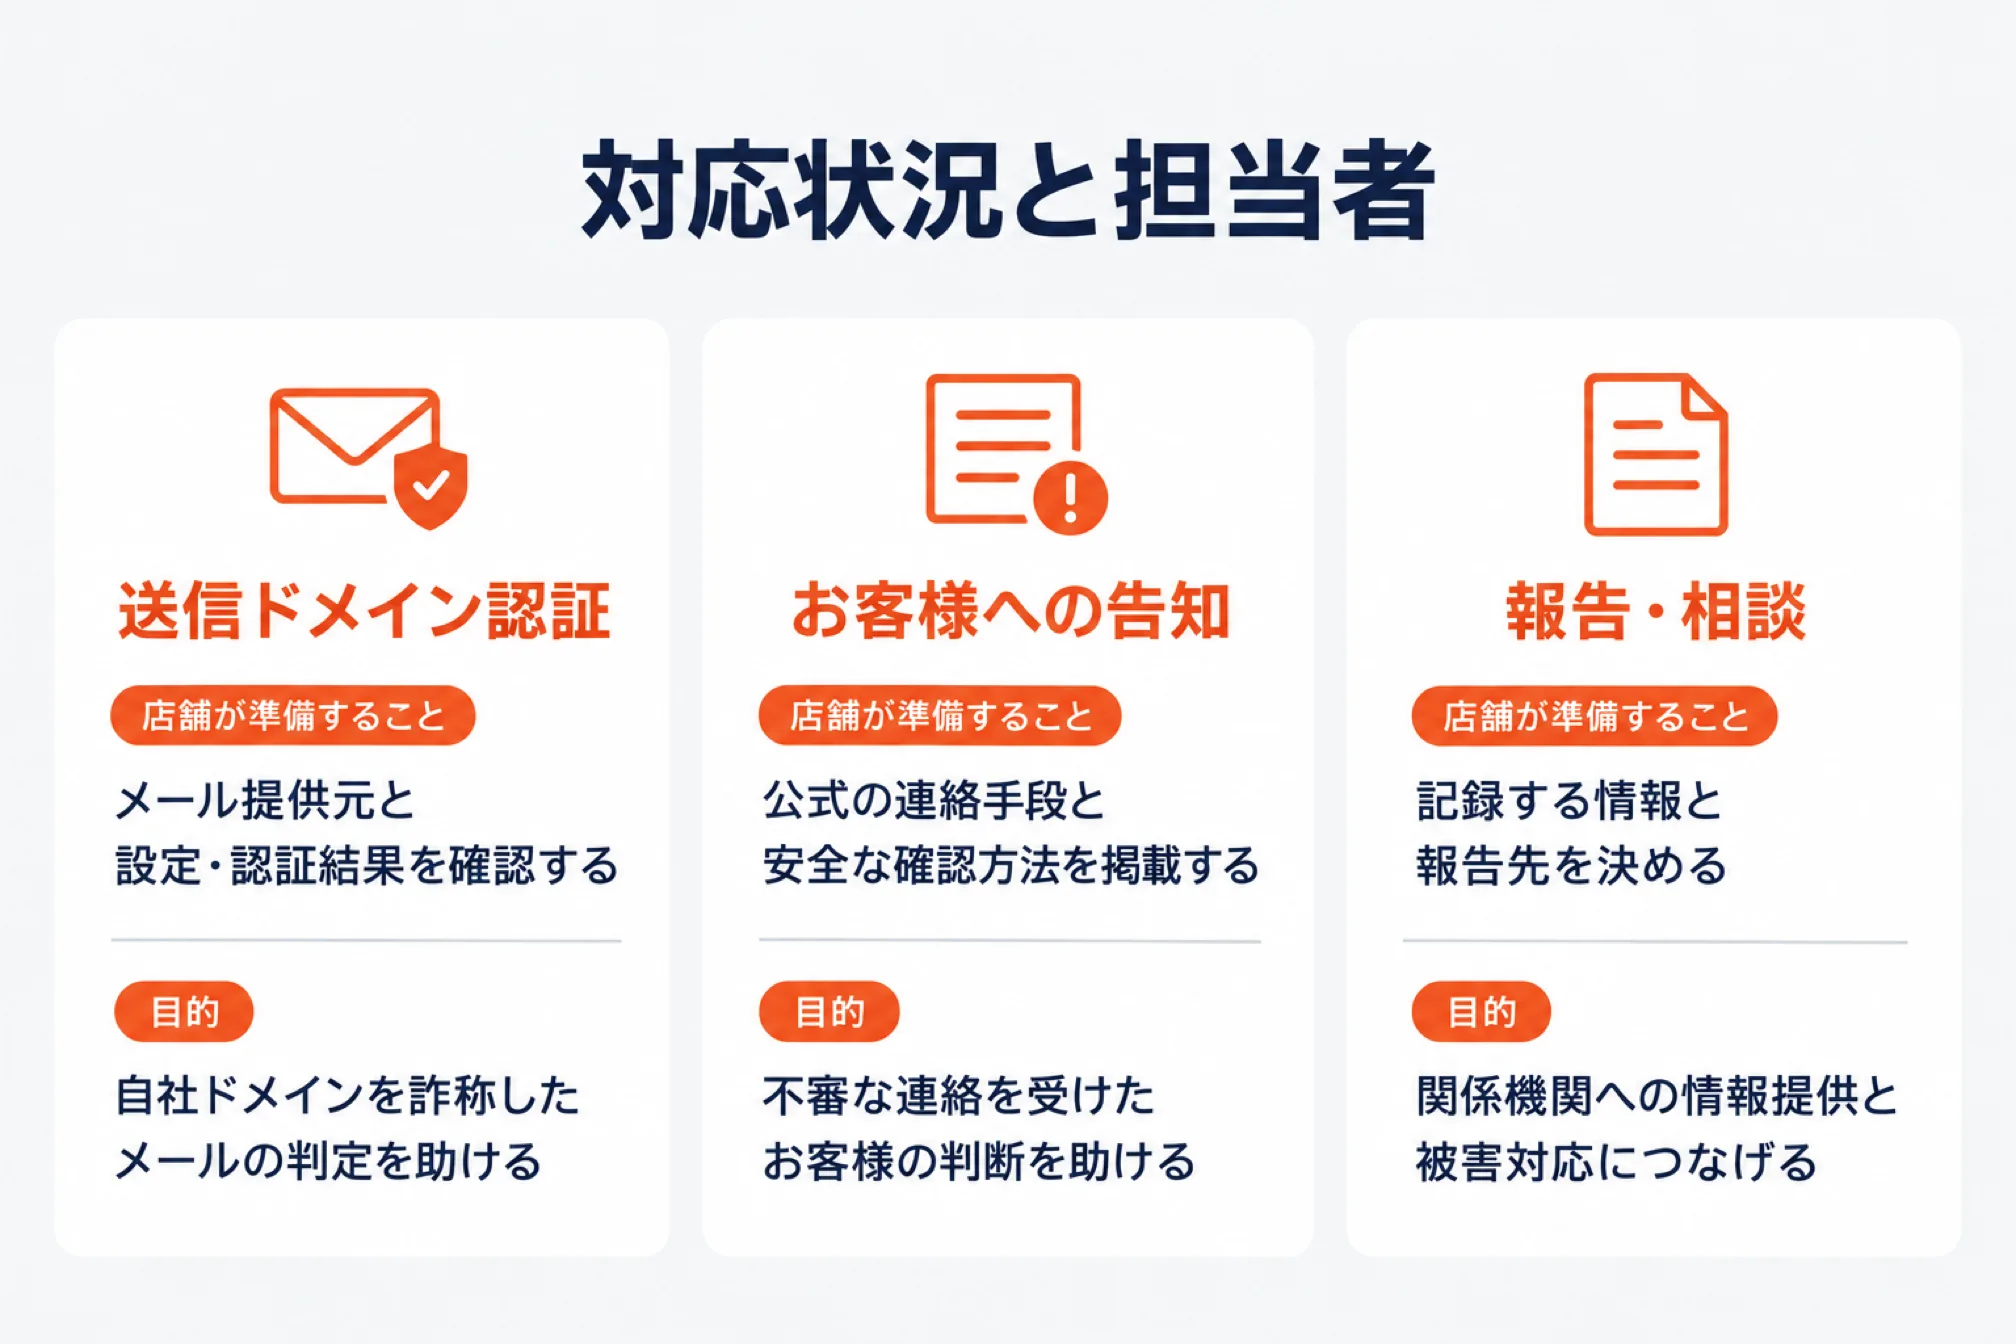
次の3項目について、対応状況と担当者を整理します。
| 対策 | 店舗が準備すること | 目的 |
|---|---|---|
| 送信ドメイン認証 | メール提供元と設定・認証結果を確認する | 自社ドメインを詐称したメールの判定を助ける |
| お客様への告知 | 公式の連絡手段と安全な確認方法を掲載する | 不審な連絡を受けたお客様の判断を助ける |
| 報告・相談 | 記録する情報と報告先を決める | 関係機関への情報提供と被害対応につなげる |
なりすましメールの傾向と2026年の公開統計
フィッシング対策協議会の「2026年9月フィッシング報告状況」は次の数値を公表しています。報告件数を被害者数や楽天店舗の被害率とは読めません。
| 指標 | 2026年9月の数値 | 読み取る際の注意点 |
|---|---|---|
| フィッシング報告件数 | 94,661件 | 協議会への報告件数であり、被害者数ではありません |
| サイトのURL件数 | 49,032件 | 重複を除いたURL数であり、運営者の人数ではありません |
| 悪用されたブランド数 | 105ブランド | 報告で確認されたブランド数です |
| 実在サービスのアドレス・ドメインを詐称した割合 | 約37.8% | 特定の調査用メールアドレスに届いたメールの分析結果です |
楽天市場の個々の出店店舗について、店名を悪用したメールの発生率や被害率は、公開情報では確認できません。
店舗では、自店への問い合わせ内容と確認結果を記録し、対応の判断に使います。
社長なりすましメール(CEO詐欺)は社内向けの対策も要る
お客様向けとは別に、店舗のスタッフ自身が狙われる手口もあります。警察庁は、取引先や自社の経営者等になりすまし、偽のメールで入金を促す詐欺をビジネスメール詐欺(BEC)と説明しています。
IPAは2026年3月、社長等をかたる詐欺メールへの注意を呼びかけました。2025年12月16日から2026年3月10日までに、同じ手口の相談が106件寄せられたとしています。
| IPAが示す特徴 | 店舗での対応 |
|---|---|
| 差出人の表示名が自社の社長名などで、アドレスはフリーメール | 表示名だけで本人と判断しない |
| LINEグループの作成とQRコードの返信を指示し、その後に振込を指示する | メールには返信せず、電話など別の手段で本人に確認する |
| 宛先は自社のメーリングリストが多い | 不審メールの報告手順と、振込の二重チェックを決めておく |
送信ドメイン認証でできるなりすましメール対策
SPF・DKIM・DMARCは、自社の送信ドメインを詐称したメールの判定を助けます。
ただし、別ドメインから店名を名乗るメールや、正規メールアカウントが乗っ取られた場合まで防げません(IPAのメール対策資料)。
| 認証方式 | 主な役割 | 店舗が確認すること |
|---|---|---|
| SPF | 送信元のサーバーが、そのドメインのメール送信を許可されているか確認します | 正規の送信サービスが設定に含まれているか |
| DKIM | 電子署名により、署名したドメインやメールの改変有無を検証します | 利用サービスで署名されるか、署名ドメインは何か |
| DMARC | SPFまたはDKIMの認証と、表示上のFromドメインとの整合性を確認します | 正規メールの認証結果、不合格メールの扱い、レポート |
DMARCは、SPFとDKIMの両方の合格を必須とする仕組みではなく、Fromドメインとの整合性も確認します(Google「メール送信者のガイドライン」)。
送信経路ごとの最小限の確認手順
| 送信経路 | 確認する相手・内容 |
|---|---|
| 自社ドメインから直接送信 | DNS管理者・メール提供元に認証設定と認証結果を確認 |
| 外部配信サービスから送信 | 提供元に、自社のFromドメインで正しく認証されるか確認 |
| モール経由で送信 | 利用サービスごとに、モール側の管理部分と店舗の設定部分を確認 |
- メールの用途・送信サービス・Fromドメイン・管理者を一覧にします。
- DNS管理者とメール提供元に、正規サービスがSPFに含まれるか、DKIM署名が付くか、署名ドメインは何かを確認します。
- 各経路の正規メールについて、SPF・DKIMの合否とFromドメインとの整合性、DMARCの認証結果を確認します。
- DMARCレポートを受け取って分析する担当者と受け取り先を決め、正規メールの認証・配信結果を確認してからポリシーを強化します。
モール経由の設定範囲は推測で埋めず、楽天の店舗向け窓口へ照会します。
DMARCのp=noneは、隔離や受信拒否を要求する設定ではなく、導入時の観測などに用いるポリシーです。
DNSに登録するDMARCレコードは、たとえば次の1行です。example.com の部分は自社のドメインと、レポートを受け取るアドレスに置き換えます。
| 登録先(ホスト名) | 値の例 |
|---|---|
_dmarc.example.com | v=DMARC1; p=none; rua=mailto:dmarc@example.com |
登録後は、届いたレポートで正規のメールが認証に通っているかを確かめてから、quarantine・reject へ強めます。値の意味と段階の進め方は「DMARCの設定方法」で詳しく扱っています。
IPAは、レポートを分析しながら、quarantine、rejectへ段階的に強化する進め方を示しています(IPA「中小企業のサイバーリスク事例集」)。
ただし、受信サービス側の判断も関係するため、指定したポリシーどおりに必ず処理される保証はありません(Googleの送信者ガイドラインFAQ)。
Gmail・Outlook.com・日本のYahoo!メールの違い
| 受信サービス | 送信者が確認する条件 |
|---|---|
| Gmail | 個人用Gmailへの全送信者にSPFまたはDKIMなどを要求。大量送信者は同一メインドメインから24時間内に約5,000件以上で、SPF・DKIM・DMARCなどが必要。DMARCは最低noneでも可 |
| Outlook.com等の個人向けサービス | 1日5,000件を超える送信ドメインにSPF・DKIM・DMARCを要求。デスクトップ版Outlook全般の条件ではありません |
| 日本のYahoo!メール | 認証対応を推奨し、未対応等のメールを迷惑メール判定・受信拒否する場合があります。2024年12月の発表ではGmailと同様の措置を行う予定はないと説明 |
各社の送信者要件・認証案内に基づきます。
受信要件への対応と、自社ドメインの悪用を抑えるポリシー強化は分けて考えます。noneで要件を満たしても、不合格メールの隔離・拒否は要求しません。
お客様への注意喚起に入れる内容
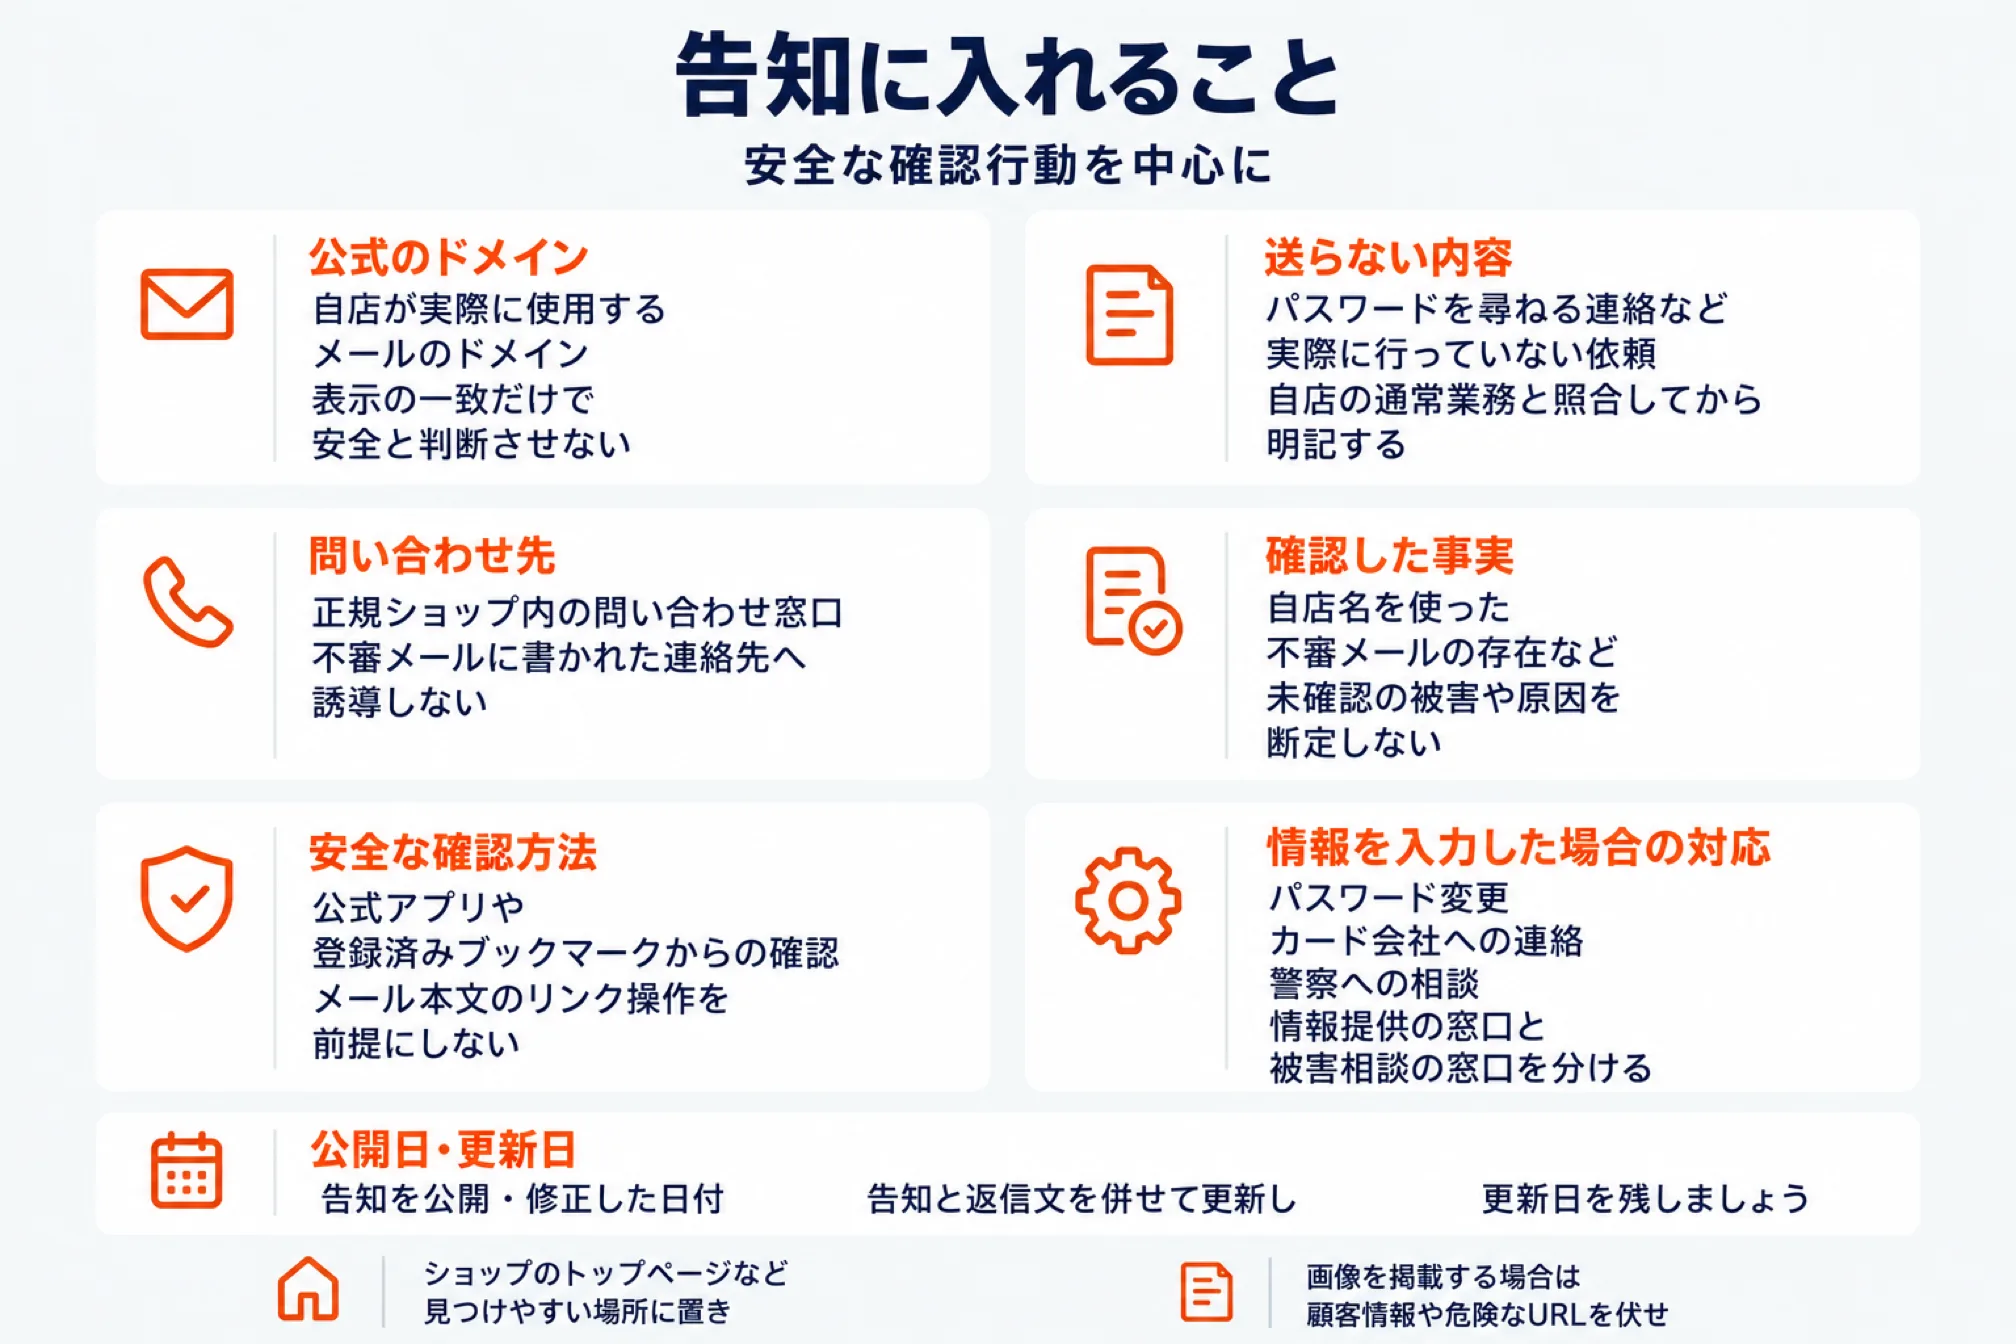
フィッシング対策協議会のガイドラインは、送信元アドレスなどの表示だけで本物と判断させる案内を避けています。公式ドメインは連絡手段の説明に使い、安全の保証にはしません。
| 告知に入れること | 記載する内容 | 注意点 |
|---|---|---|
| 公式のドメイン | 自店が実際に使用するメールのドメイン | 表示の一致だけで安全と判断させない |
| 送らない内容 | パスワードを尋ねる連絡など、実際に行っていない依頼 | 自店の通常業務と照合してから明記する |
| 問い合わせ先 | 正規ショップ内の問い合わせ窓口 | 不審メールに書かれた連絡先へ誘導しない |
| 確認した事実 | 自店名を使った不審メールの存在など | 未確認の被害や原因を断定しない |
| 安全な確認方法 | 公式アプリや登録済みブックマークからの確認 | メール本文のリンク操作を前提にしない |
| 情報を入力した場合の対応 | パスワード変更、カード会社への連絡、警察への相談 | 情報提供の窓口と被害相談の窓口を分ける |
| 公開日・更新日 | 告知を公開・修正した日付 | 状況が変わったら内容も更新する |
告知はショップのトップページなどから見つけやすい場所に置き、問い合わせ返信用のテンプレートにも同じ案内を使います。新たな事実の確認、調査中の事項の確定、案内する対応の変更があれば、告知と返信文を併せて更新し、更新日を残しましょう。
特定の件名だけを並べると、それ以外のメールを安全と誤解されるおそれがあります。特徴の列挙より、安全な確認行動を中心に伝えてください。
画像を掲載する場合は、顧客情報や危険なURLを伏せ、お客様が誤ってアクセスできる状態を避けましょう。
店舗の注意喚起文と安全な確認手順
以下は店舗向けの編集例です。実際に不審メールを確認し、自店の運用に合う場合に調整して使います。
当店名を使用した不審なメールを確認しており、お心当たりのない連絡には返信しないようお願いいたします。 メール内のリンクや添付ファイルは操作せず、普段ご利用の楽天市場公式アプリなどからご注文をご確認ください。 ご不明な場合は、正規ショップ内の問い合わせ窓口へご連絡いただき、メールの内容についてご確認ください。
パスワードを尋ねない運用が確認できている場合は、そのことも明記して、お客様の判断材料を補います。
- 不審なメールへの返信やリンク・添付の操作を止め、メールに書かれた連絡先の利用を控えます。
- 普段使っている公式アプリや登録済みブックマークから、注文内容や発送状況を確認します。
- 判断できない場合は、正規ショップ内の問い合わせ窓口から、店舗へ確認するよう案内します。
店名を使われた事実だけで情報漏えいは確定しないため、告知では、確認した事実と調査中の事項を分けます。
なりすましメールの報告先と警察への相談
フィッシング情報は協議会やモールへ報告し、被害への対応や相談は警察などの窓口も利用して進めます。
| 状況・目的 | 報告先・相談先 | 利用方法と注意点 |
|---|---|---|
| フィッシングメールやサイトの情報提供 | フィッシング対策協議会 | Webフォーム、またはinfo@antiphishing.jpへ転送します |
| 被害の通報・対応の相談・情報提供 | 警察 | 全国統一のオンライン受付窓口から、目的に合う区分を選びます |
| 被害届を出したい | 最寄りの警察署等 | オンラインでの情報提供とは分けて連絡します |
| 楽天・楽天ショップをかたるメール | 楽天市場 | 公開ヘルプから「なりすましサイト・偽メール報告フォーム」の案内を確認します |
| 自社システムの侵害など技術的な対応支援 | JPCERT/CC | 関係する管理者等との調整を行う機関です。インシデント対応の案内を確認します |
協議会へ転送する際も、メール内のリンクは開きません。
協議会は、迷惑メールフォルダーに入ったメールについては報告不要と案内しているため、受付条件も確認してください(協議会「フィッシングの報告」)。
警察のオンライン窓口では通報・相談・情報提供を受け付けますが、被害届を出す場合は最寄りの警察署等へ連絡します(警察庁「サイバー事案に関する相談窓口」)。
自店名の悪用を確認したときの初動対応
お客様の操作状況とメール情報を記録し、店舗責任者・メール管理者へ引き継ぎます。
- 受信日時・件名・差出人の表示とアドレスを記録し、メール本文など確認に必要な情報を保存します。
- リンク操作や情報入力の有無、金銭的被害の有無を確認し、優先して案内する対応を決めます。
- 送信サービスの管理者と、受信したメールを店舗側の送信記録に照合します。送信経路ごとに記録と認証結果を確認し、確認できた範囲を店舗責任者へ共有します。
- 報告先への情報提供と告知を進め、判明した内容に応じて、お客様への案内を更新します。
従業員のメールアカウントも、不審なログインがないか、多要素認証を利用しているか確認します。正規アカウントの不正利用が疑われる場合は、メール管理者へ引き継ぎ、認証設定だけで対応を終えないようにします(IPAの事後対応・予防策)。
調査のために、お客様へパスワードやカード番号全体の送付を求めないでください。
情報を入力してしまった場合は、報告の完了を待たず、入力内容に応じた対応をお客様に案内します。
| 入力した情報・状況 | お客様に案内する対応 |
|---|---|
| 楽天ID・パスワード | 正規サイトからパスワードを再設定します |
| 他サービスでも使っているパスワード | 同じパスワードを使う他サービスでも変更します |
| クレジットカード情報 | カード会社へ速やかに連絡し、停止等の手続きを相談します |
| 不正利用や金銭被害 | 利用サービスへの連絡と、警察への通報・相談を行います |
楽天市場の公開ヘルプ、IPAの事後対応資料、警察庁「フィッシング対策」に基づく対応です。
楽天市場・Amazon・Yahoo!ショッピングの公式注意喚起
| モール | 公式案内で確認できる内容 | 店舗がお客様に伝える要点 |
|---|---|---|
| 楽天市場 | 楽天・楽天ショップを名乗る不正行為、情報入力後の対処、報告先 | 自店の告知と楽天の公開ヘルプを併せて案内します |
| Amazon | メッセージセンターでの照合、不審メールへの対処、報告方法 | 一部対象外のメールがあるため、未掲載だけで偽物と断定しません |
| Yahoo!ショッピング | 心当たりのない注文確認メールなどへの対処 | 返信せず、本文内のURLにもアクセスしないよう案内します |
楽天市場は2026年10月22日更新の注意喚起で、定期購入を装ってLINEへ誘導する不審メール・SMSを案内しています(楽天市場「定期購入を装った不審なメール・SMS」)。
BIMI・ブランドアイコンの条件と限界
GmailのBIMIは、DMARCがquarantineまたはrejectで、VMCまたはCMCの証明書が必要です。VMCには商標登録などの要件があり、CMCは商標未登録のロゴでも認証局の要件を満たせば利用できます。Gmailの確認済みチェックマークはVMCが対象で、CMCには同じマークは付きません(GoogleのBIMI設定案内)。
日本のYahoo!メールのブランドアイコンは別の仕組みで、SPFまたはDKIMへの対応、ドメイン条件、審査・技術確認などがあります。GmailのBIMI設定だけで同じ表示になるとは限りません(LINEヤフーの企業向け案内)。
Yahoo!メールは2026年4月14日、ブランドアイコン等が表示される不審メールの存在を公表しました。
お客様への案内では、ロゴやアイコンの表示を安全の保証にせず、不審な場合は公式サイト・アプリから確認するよう伝えます(Yahoo!メールの注意喚起)。
株式会社ラクダは、EC事業者のAI顧問としても活動しています。セキュリティの備えを含め、AIを使った運用を継続して相談したい方は次のページからお問い合わせください。
株式会社ラクダ|お問い合わせ
よくある質問(FAQ)
Q1 店名を使ったなりすましメールは店舗側で完全に止められますか
完全には止められません。別ドメインから店名を名乗るメールなどは認証だけでは防げず、告知・報告も必要です。
Q2 DMARCを設定すればお客様への告知は不要ですか
不要にはなりません。認証で防げない店名の悪用もあるため、公式の連絡手段と安全な確認方法を知らせます。
Q3 公式ドメインやロゴが表示されていれば本物ですか
表示だけでは判断できません。不審な場合は普段使う公式アプリなどから確認します。
Q4 店名を悪用されたら顧客情報が漏えいしたということですか
店名の悪用だけでは確定しません。送信記録などを調べ、確認済みの事実と調査中の事項を分けて説明します。
Q5 フィッシング対策協議会に報告すれば被害相談もできますか
協議会はフィッシング情報の報告先です。被害は警察や利用サービスへ相談し、カード情報を入力した場合はカード会社へ連絡します。
Q6 自分のアドレスから届く不審なメールは、アカウントの乗っ取りですか
乗っ取りとは限りません。IPAは、送信元のメールアドレスを受信者自身のアドレスに偽装したメールの例を示し、表示上の送信元は偽装できると説明しています。メールにあるパスワードを今も使っている場合は変更し、送信記録とログイン履歴も確認します。
次に読むならこちら
店舗の「次の一手」を一緒に進めるなら
AI社員アプリ・運営代行・ECコンサルまで、現場を知るチームがワンストップで伴走します。
西尾 勝太株式会社ラクダ 代表
楽天SOY 2年連続受賞 / 楽天NATIONSリーダー店舗 / 楽天NATIONS AIエバンジェリスト
楽天市場の月商を5年で200万円→2億円に伸ばした現場の実践者。売れるECの方程式にAIを重ね、EC事業者の「次の一手」に伴走しています。