
ホーム > セキュリティ
WordPressの脆弱性対策|ネットショップ・自社サイトで最低限やること7つと、改ざんに気づいたときの初動
楽天店舗の担当者は、今日まず自社のWordPressの版、自動更新の設定と実行結果、管理者全員の二段階認証を確認してください。2026年10月23日時点の本体最新版は7.1.3です。更新の判断と、改ざんに気づいたときの初動を整理します。
WordPressの脆弱性対策は自社サイトの管理範囲から確認する
楽天市場とは別に運営するWordPressサイトについて、更新・認証・復旧の担当を明確にします。
商品紹介ブログやブランドサイトも、公開後は継続した保守と更新結果の確認が必要です。制作会社に任せている場合も、契約に含まれる作業と店舗側の確認事項を整理しましょう。
| 管理対象 | 店舗運営者が確認すること |
|---|---|
| WordPress本体 | 現在の版、更新担当、自動更新の設定 |
| プラグイン・テーマ | 利用目的、更新の提供状況、削除の判断者 |
| 管理者アカウント | 利用者、権限、二段階認証の設定状況 |
| バックアップ | 保存対象、保存先、復元担当、復元確認の記録 |
| サーバー | PHPなどの更新担当、ログ保存、公開停止の連絡先 |
IPAは、サイトを構成するソフトウェアを把握し、定期的に脆弱性対策を行うよう求めています。店舗では、この一覧を保守担当と共有し、更新や緊急対応の連絡漏れを防ぐ運用にします。
最低限やること7つ
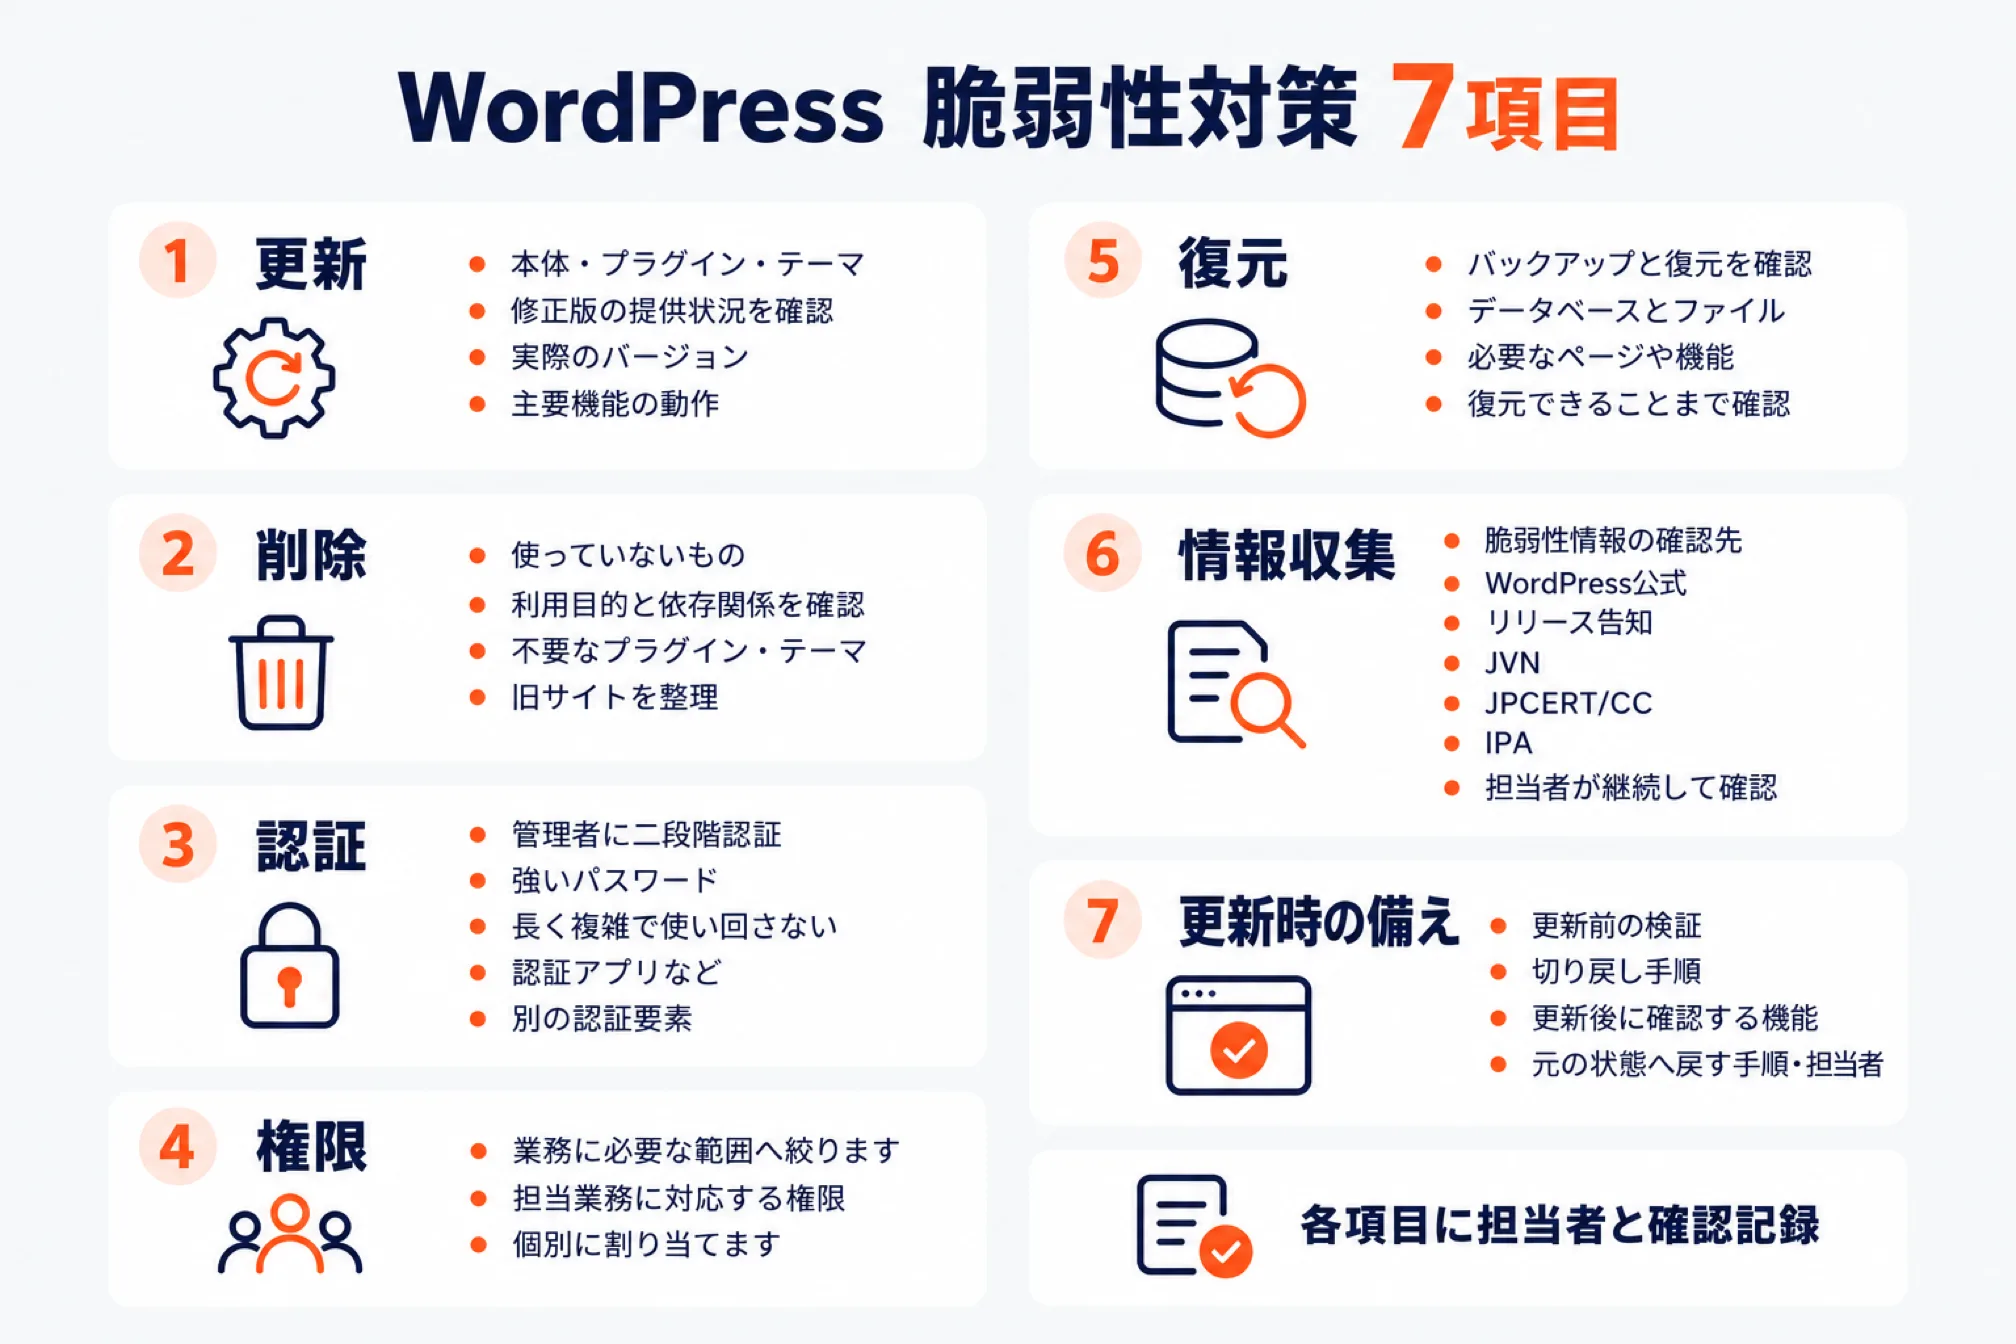
WordPressの脆弱性対策は、更新・削除・認証・権限・復元・情報収集・更新時の備えの7項目です。
- 本体・プラグイン・テーマを更新します
修正版の提供状況を確認し、更新後は実際のバージョンと主要機能の動作まで確かめます。
- 使っていないものを削除します
利用目的と依存関係を確認したうえで、不要なプラグイン・テーマ・旧サイトを整理します。
- 管理者に二段階認証と強いパスワードを設定します
長く複雑で使い回さないパスワードに、認証アプリなど別の認証要素を組み合わせます。
- 権限を業務に必要な範囲へ絞ります
記事作成者まで一律に管理者とせず、担当業務に対応する権限を個別に割り当てます。
- バックアップと復元を確認します
データベースとファイルを保存し、必要なページや機能を復元できることまで確認します。
- 脆弱性情報の確認先を決めます
WordPress公式のリリース告知、JVN、JPCERT/CC、IPAを担当者が継続して確認します。
- 更新前の検証と切り戻し手順を用意します
更新後に確認する機能と、失敗時に元の状態へ戻す手順・担当者を決めます。
WordPress公式の「Hardening WordPress」とIPAのCMS運用資料を基に整理しています。各項目に担当者と確認記録を付けましょう。
WordPressの自動更新は本体・プラグイン・テーマ別に設定する
自動更新は対象ごとに設定を確認し、通知の受信と更新後の動作確認まで運用に含めます。
| 対象 | WordPress管理画面での確認先 | 設定上のポイント |
|---|---|---|
| 本体 | 「ダッシュボード → 更新」 | 現在の版と本体の自動更新設定を確認します |
| プラグイン | 「プラグイン → インストール済みプラグイン」 | 各プラグインの自動更新を有効化できます |
| テーマ | 「外観 → テーマ」で対象の詳細を表示 | テーマごとに自動更新を有効化します |
WordPress 5.6以降の新規インストールでは、原則として本体のメジャー・マイナー両方の自動更新が初期設定で有効です。既存サイトは以前の設定を引き継ぐため、現在の設定を個別に確認してください。
本体の更新設定は、サーバー側の機能やプラグイン、設定ファイルから制御される場合もあります。画面で変更できないときは、保守担当に設定の管理元と更新方針を確認しましょう。
プラグイン・テーマの自動更新は、標準で日に2回実行されますが、予約処理の不調などで失敗する場合があります。更新完了までの時間を保証するものではありません。
「更新したつもりなのに古い版のまま」なら、次の順で切り分けます。
- 本体・プラグイン・テーマのどれが古いか、現在の版と修正版を照合します。
- 自動更新の設定と、サーバー側やプラグインによる制御を確認します。
- 更新成功・失敗の通知、更新待ちの残存、「ツール → サイトヘルス」の予約処理の警告を確認します。
- プラグイン・テーマは、配信待機や配信停止の公式案内も確認します。
2026年6月5日には、プラグイン・テーマの自動更新配信前に最大24時間の待機期間が発表されました。9月9日の発表時点では6時間となり、プラグイン更新の自動セキュリティ審査と高リスク更新の自動配信停止も案内されています。対象はWordPress.orgの更新APIを通じた配信で、管理画面からのワンクリック更新も含まれます。6月の公式発表、9月の公式発表
この待機期間を理由に店舗独自で更新を先延ばしせず、緊急時は対象の脆弱性の公式案内に従います。IPAも、強制自動更新が案内されても、環境や設定によって無効・失敗となる可能性を指摘しています。IPA「WordPressの脆弱性対策について」
| 更新前後 | 店舗向けの確認例 |
|---|---|
| 更新前 | バックアップの取得と復旧担当の確認 |
| 動作確認 | 商品紹介、画像、フォーム、楽天店舗へのリンク |
通知・予約処理の確認はWordPress公式資料に基づき、ページ・フォームの確認は店舗向けの運用例です。
WordPress 6.6では、プラグイン自動更新失敗時の自動ロールバックが導入されました。別途バックアップも準備し、IPAのCMS資料が勧める更新前の検証・切り戻し手順・更新後の動作確認を整えます。売上に関わる機能はテスト環境での検証も検討してください。
不要なプラグイン・テーマは無効化だけで終わらせない
使っていないプラグインは削除し、テーマは親テーマや復旧用テーマの必要性を確認して整理します。
プラグインを無効化した段階ではファイルが残るため、不要と判断したものは削除まで進めます。削除前には、フォームや画像処理、バックアップなど、画面から見えにくい用途も確認してください。
| 状態 | 対応の考え方 |
|---|---|
| 利用中のプラグイン | 更新を継続し、利用目的を記録します |
| 無効化したままのプラグイン | 依存関係を確認し、不要なら削除します |
| 使用中のテーマ・必要な親テーマ | 残して更新を継続します |
| 復旧用の標準テーマ | 必要なものを残し、更新します |
| 試用しただけのテーマ | 今後の用途がなければ削除します |
WordPressのサイトヘルスは、不要な非アクティブテーマの削除と、復旧用の標準テーマの保持を勧めています。「非アクティブだから全部削除」とせず、現在の構成に必要なものを確認しましょう。WordPress公式「Manage Plugins」、「Site Health screen」
WordPress管理者の二段階認証と権限を見直す
管理者全員に二段階認証を設定し、日常の記事更新には業務に合う権限を割り当てます。
IPAが示すパスワードの基本は、できるだけ長く、複雑で、使い回さないことです。WordPress専用のパスワードを使い、再設定先のメールアカウントも保護しましょう。
WordPress.org掲載の「Two Factor」を使う場合は、次の流れでユーザーごとに設定します。
- 「ユーザー → プロフィール」で「Two-Factor Options」を開きます。
- 認証アプリなどの方式を設定し、設定内容を保存します。
- バックアップコードを生成し、安全な場所に保管します。
- 再ログインし、追加の認証を利用できることを確認します。
このプラグインは、ユーザーごとの設定が必要です。管理者全員の設定状況と、端末紛失時の復旧手段を確認してください。WordPress.org「Two Factor」
WordPress 6.8では、ユーザーパスワードの保存方式がbcryptによるハッシュ化へ変更されました。既存のパスワードも引き続き使え、更新後のログインなどを契機に保存方式が移行します。
権限は、WordPressの標準仕様を基に、担当者の業務と対応させて決めます。
| 権限 | 標準でできる主なこと |
|---|---|
| 管理者 | サイト全体の設定、プラグインやユーザーの管理 |
| 編集者 | 他の担当者の投稿を含む記事・固定ページの管理 |
| 投稿者 | 自分の投稿の作成・公開・管理 |
| 寄稿者 | 自分の投稿の作成・編集。公開はできません |
| 購読者 | 主に自分のプロフィールの管理 |
プラグイン等で権限を変更している場合は、実際に許可される操作も確認してください。退職や外注契約の終了時には、アカウントと権限を見直す作業も必要です。
WordPressバックアップは保存と復元をセットで確認する
バックアップはデータベースとファイルを両方保存し、正常に復元できることまで確認します。
記事や設定を含むデータベースと、画像・テーマ・プラグイン等のファイルは保存対象が異なります。どちらか片方だけの保存では、元のサイトを完全に戻せない場合があります。
WordPress公式は、直近のバックアップを少なくとも3〜5個保持し、コピーを異なる場所へ保存するよう勧めています。取得頻度は記事や設定の更新状況に合わせ、許容できるデータ損失の範囲から決めましょう。
| 確認対象 | 店舗で残す記録 |
|---|---|
| 保存対象 | データベース・ファイルの範囲と取得日時 |
| 保存先 | サイトの障害や侵害で一緒に失われないか |
| 復元担当 | 操作担当者、連絡先、復元手順 |
| 復元結果 | ページ、画像、管理画面、フォーム等の確認結果 |
本番とは別の環境で復元を試す場合は、実際の通知や外部連携が動かないように準備します。改ざん後の復旧に使うときは、バックアップ自体が正常な状態かも調べてください。
WordPressの脆弱性情報は公式・JVN・JPCERTで調べる
脆弱性情報は製品名とバージョンを照合し、修正版・回避策・更新完了まで確認します。
2026年10月23日時点で、本体の更新先の基準は最新版7.1.3です。 9月22日の7.1.2では、特定の構成で認証なしのコード実行につながる重大な問題を修正しました。10月6日の7.1.3には、さらに7件のセキュリティ修正と不具合修正が含まれます。7.1.2への更新で確認を終えず、7.1.3まで確認してください。7.1.2の公式発表、7.1.3の公式発表
本体が最新版でも、プラグイン・テーマ・PHPは別に確認が必要です。公式が説明するように、古い系列への個別修正も最新版と同等の継続サポートを保証しません。
| 確認先 | 調べる内容 |
|---|---|
| WordPress公式ニュース | リリース告知、セキュリティ修正、更新の案内 |
| JVN | 対象製品・バージョン、影響、解決策、回避策 |
| JPCERT/CC | 注意喚起、Weekly Report、関連する公式情報 |
| IPA | 国内利用者向けの脆弱性対策情報と推奨対応 |
WordPress公式では、Securityカテゴリーに加えて、リリース告知そのものも確認します。JVNでは「解決策」と「回避策」を区別し、当面の影響低減で終わっていないか確認しましょう。WordPress公式ニュース、JVN「脆弱性レポートの読み方」
- 使用中の本体・プラグイン・テーマと製品名を照合します。
- インストール済みの版が、影響対象に含まれるか確認します。
- 利用構成など、影響を受ける条件の記載を確認します。
- 修正版と回避策を調べ、担当者と対応を決めます。
- 更新後の版と動作を確認し、対応結果を記録します。
2026年10月22日には、JVN iPediaとMyJVNの一時停止が告知され、再開時期は未定とされています。JVN本体は利用可能と案内されているため、調査時点では直接確認する経路を確保します。JVNの一時停止告知
また、WordPress公式は2026年10月21日、PHPの重大な脆弱性について更新を呼びかけています。この問題に対するWordPress本体の更新は不要と説明しています。「ツール → サイトヘルス → 情報 → サーバー」で稼働中のPHPの版を確認し、契約先の対応情報と照合してください。 対策適用の確認はサーバー会社へ行います。WordPress公式「Critical PHP Security Release」
関連記事「PHPの脆弱性「PHP2Shell」とは?」と共通するのは、問題のある製品と対策担当を切り分ける考え方です。
WordPressは脆弱性が多いと言われる理由
WordPressは脆弱性が多いと言われますが、件数だけで本体の危険度は判断できません。一般に、利用者が多いソフトウェアほど調べる人も多く、見つかった問題が公表されやすくなります。公式のプラグインディレクトリは、無料・オープンソースのWordPressプラグインとして最大のディレクトリと案内されています。
プラグインやテーマは、本体とは別の開発者が作っています。JVNでも「WordPress用プラグイン」の脆弱性が製品ごとに公表されています。使うプラグインを減らし、更新が続いているものを選ぶことが、報告件数の多さへの現実的な備えになります。
脆弱性診断を受けるか判断する
脆弱性診断には、無料のツールで公開情報や版を照合する簡易的なスキャンと、専門業者が手作業も交えて調べる診断があります。会員登録や問い合わせフォームなど、入力を受け付ける機能を独自に作り込んだサイトほど、専門業者による診断を検討する価値があります。
依頼先を探すときは、IPAの「情報セキュリティサービス基準適合サービスリスト」に脆弱性診断サービスの一覧があります。審査は登録機関が行い、IPAは適合の審査に関与していないと明記されているため、診断範囲と費用は依頼先ごとに確認します。
改ざんに気づいたときの初動
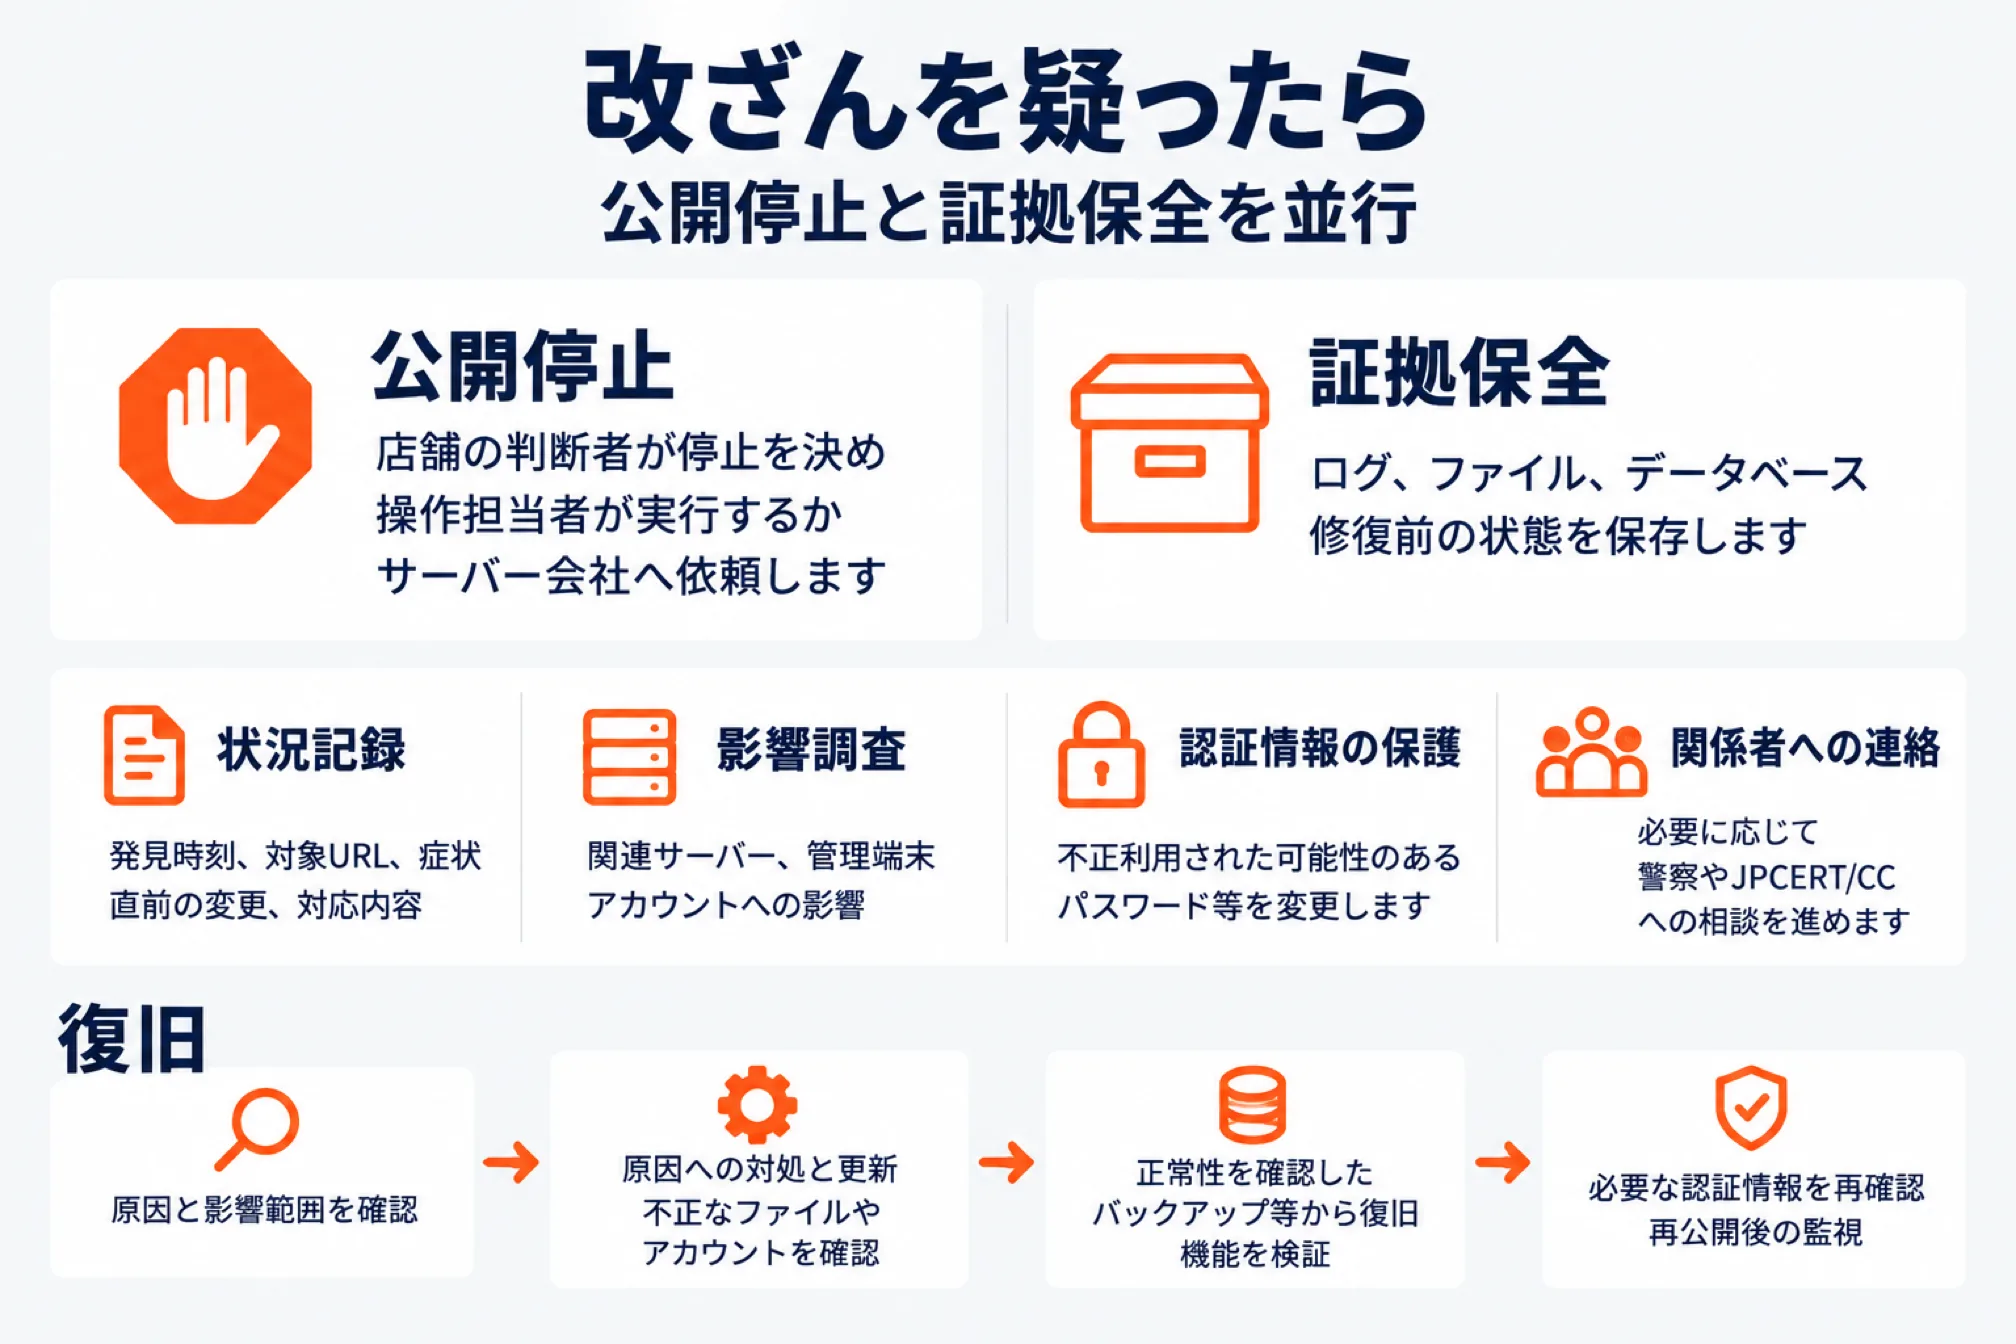
改ざんを疑ったら公開停止と証拠保全を並行し、原因と影響範囲を確認してから復旧します。
見覚えのないページや転送、管理者の追加、閲覧者からの警告に気づいたら、サーバー会社・保守担当・経営責任者へ共有します。
店舗向けの運用例として、経営責任者か事前に権限を委ねた担当者が公開停止を判断し、店舗の操作担当者が契約先の案内に沿って停止を実行する分担を決めます。改ざんが確認されたら直ちにサービスを停止します。疑いの段階でも、利用者への被害が懸念される場合は停止を優先する運用にします。停止手順や操作権限が分からなければ、サーバー会社へ公開停止を依頼してください。停止方法と依頼先は平時に記録します。
| 初動 | 実施すること |
|---|---|
| 公開停止 | 店舗の判断者が停止を決め、操作担当者が実行するかサーバー会社へ依頼します |
| 状況記録 | 発見時刻、対象URL、症状、直前の変更、対応内容を記録します |
| 証拠保全 | ログ、ファイル、データベースなど、修復前の状態を保存します |
| 影響調査 | 関連サーバー、管理端末、アカウントへの影響も調べます |
| 認証情報の保護 | 不正利用された可能性のあるパスワード等を変更します |
| 関係者への連絡 | 必要に応じて警察やJPCERT/CCへの相談を進めます |
停止とアクセスログ等の保全は、警察庁「ウェブサイト改ざん対策」の案内に基づきます。
WordPress公式FAQも、発見時の状況の記録と修復前の状態の保存を案内しています。ページやファイルを消す前に記録を残し、不正利用の可能性がある認証情報とセッションを見直します。復旧後も必要な認証情報を再変更してください。WordPress公式「My site was hacked」
復旧は次の順で進めます。
- 保存した情報を基に、原因と影響範囲を確認します。
- 原因への対処と更新を行い、不正なファイルやアカウントを確認します。
- 正常性を確認したバックアップ等から復旧し、機能を検証します。
- 必要な認証情報を再確認し、再公開後の監視を続けます。
顧客への影響が疑われる場合は、確認済みの事実と調査中の事項を分けて案内します。休止や経過の告知は、侵害の影響が及ばない安全な場所から行いましょう。JPCERT/CC「インシデントハンドリングマニュアル」
株式会社ラクダは、EC事業者のAI顧問としても活動しています。セキュリティの備えを含め、AIを使った運用を継続して相談したい方は次のページからお問い合わせください。
株式会社ラクダ|お問い合わせ
よくある質問(FAQ)
WordPressの自動更新を有効にすれば確認は不要ですか
自動更新が有効でも失敗する場合があるため、通知と実際のバージョンを確認する必要があります。更新後は、店舗へのリンクや問い合わせフォームなど、主要な導線も確認してください。
無効化したプラグインも削除したほうがよいですか
今後使わず、ほかの機能からも必要とされていないプラグインは、無効化の後に削除します。利用状況が不明な場合は、保守担当に用途と依存関係を確認してから判断しましょう。
いまWordPressは何版ならよいですか
2026年10月23日時点の最新版は7.1.3です。本体の更新先はこれを基準にし、プラグイン・テーマ・PHPも個別に修正版を確認します。本体の版だけでサイト全体の安全を判断せず、その後の公式発表も確認してください。
制作会社に保守を依頼していれば店舗側の確認は不要ですか
保守契約がある場合も、更新対象・通知先・復旧範囲・緊急時の連絡先を店舗側で確認します。担当者の不在時にも対応できるよう、連絡先と判断者を共有しておくと進めやすくなります。
改ざんされたページを消せば再公開してよいですか
表示を戻しただけでは原因や残存する問題を確認できないため、調査と対策を経て再公開します。修復前の証拠を保全し、バックアップの正常性と復旧後の動作まで保守担当と確認してください。
次に読むならこちら
店舗の「次の一手」を一緒に進めるなら
AI社員アプリ・運営代行・ECコンサルまで、現場を知るチームがワンストップで伴走します。
西尾 勝太株式会社ラクダ 代表
楽天SOY 2年連続受賞 / 楽天NATIONSリーダー店舗 / 楽天NATIONS AIエバンジェリスト
楽天市場の月商を5年で200万円→2億円に伸ばした現場の実践者。売れるECの方程式にAIを重ね、EC事業者の「次の一手」に伴走しています。